Od 3 kwietnia 2026 r. obowiązuje nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa. Dla wielu organizacji oznacza to zmianę statusu tematu, który do tej pory był „dobrą praktyką”: zarządzanie podatnościami staje się elementem systemu zarządzania bezpieczeństwem informacji (SZBI). Organ nadzoru może zapytać, jak ten proces działa, a w podmiotach kluczowych sprawdzi to także audytor.
Tym artykułem otwieram cykl o usłudze Sophos Managed Risk. Zanim przejdę do technologii, licencji i wdrożenia, porządkuję punkt wyjścia: czego wymaga ustawa, w której części usługa zarządzana realnie pomaga, a co w całości zostaje po stronie organizacji.
1. Stan prawny i terminy
Podstawą jest ustawa z 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa w brzmieniu nadanym nowelizacją z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252). Nowelizacja wdraża dyrektywę NIS2 i obowiązuje od 3 kwietnia 2026 r. Najważniejsze terminy liczą się od tej daty:
- 3 października 2026 r. — złożenie wniosku o wpis do wykazu podmiotów kluczowych i ważnych,
- 3 kwietnia 2027 r. — wdrożenie SZBI i środków z art. 8 oraz korzystanie z systemu S46,
- 3 kwietnia 2028 r. — termin pierwszego audytu w podmiotach kluczowych; od tego dnia organy mogą też nakładać kary administracyjne.
Wyjątkiem od odroczenia kar jest kara nakładana w sytuacji bezpośredniego i poważnego zagrożenia (do 100 mln zł), którą można stosować od wejścia ustawy w życie.
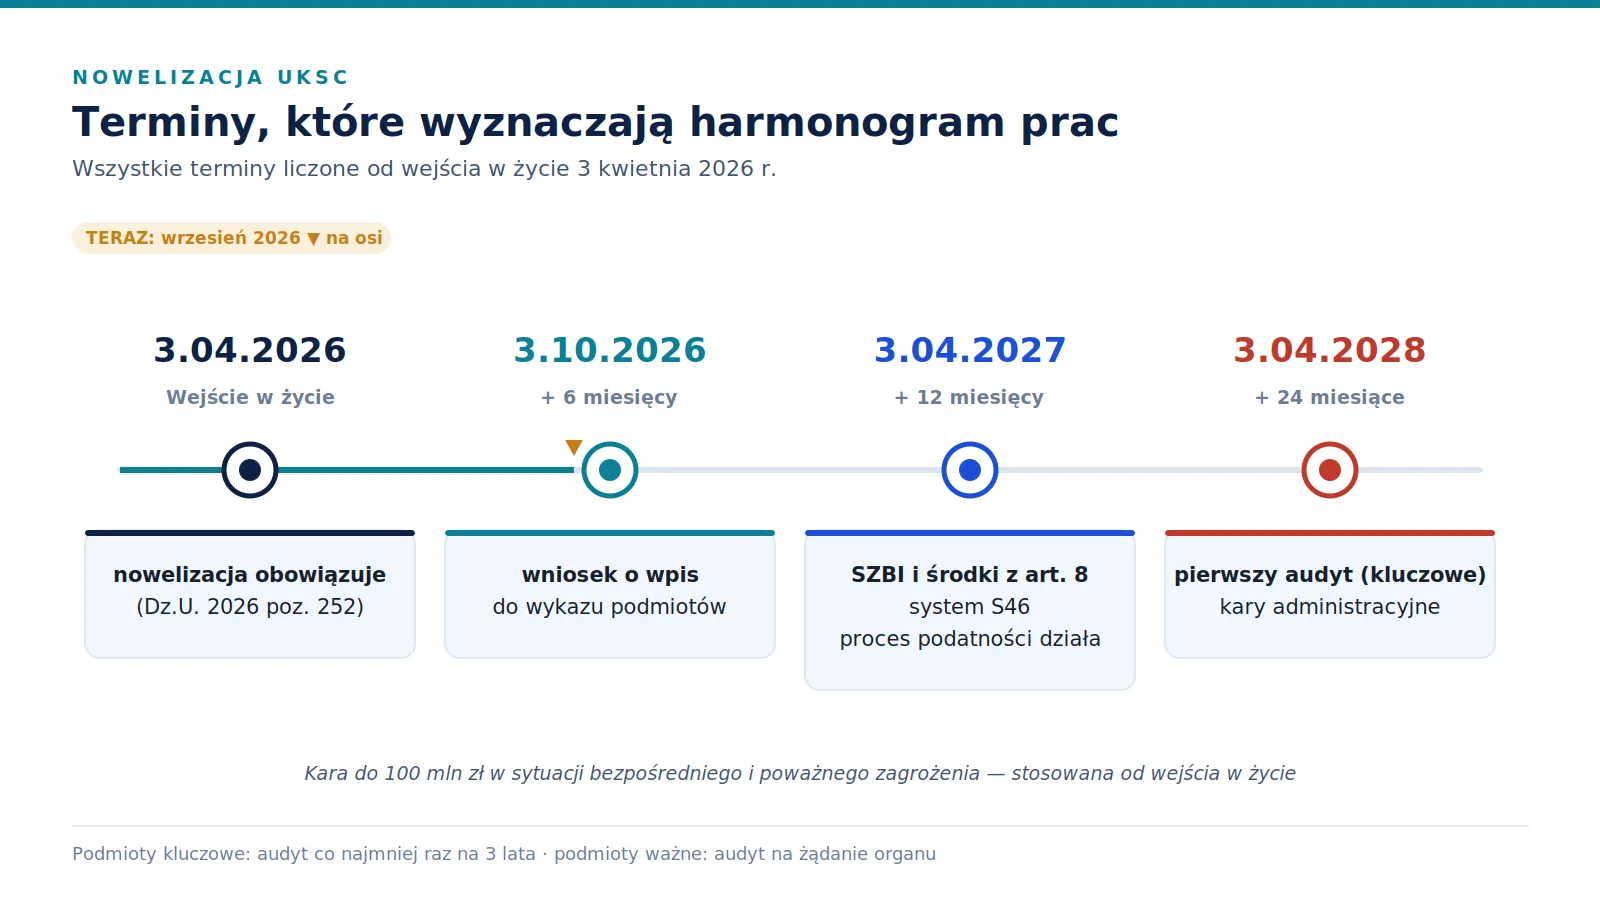
W praktyce najważniejszy jest termin z kwietnia 2027 r. Proces zarządzania podatnościami musi wtedy działać, a nie dopiero być wdrażany. Jeśli audyt ma sprawdzić, czy proces działa, potrzebna jest historia — kilka miesięcy raportów, decyzji i poprawek.
2. Kogo to dotyczy i kto odpowiada
Ustawa dzieli podmioty na kluczowe i ważne. Różnią się przede wszystkim nadzorem:
- podmioty kluczowe podlegają nadzorowi prewencyjnemu i następczemu — organ może sprawdzić je bez szczególnego powodu,
- podmioty ważne podlegają tylko nadzorowi następczemu — kontrola jest reakcją na incydent albo uzasadnione podejrzenie naruszenia.
Zakres obowiązków z art. 8 jest dla obu grup ten sam. Różni się sposób, w jaki organ sprawdza ich wykonanie.
Nowelizacja dotyczy także firm, które same nie są podmiotem kluczowym ani ważnym. Art. 8 ust. 1 pkt 2 lit. e wymaga bezpieczeństwa łańcucha dostaw, więc wymagania trafiają do dostawców przez umowy. Dostawca usług IT dla szpitala czy przedsiębiorstwa energetycznego powinien spodziewać się pytań o własny proces obsługi podatności.
Odpowiedzialność za wykonanie obowiązków ponosi organ zarządzający. Przekazanie zadań firmie zewnętrznej nie przenosi tej odpowiedzialności. To ważne w kontekście całego cyklu: usługa zarządzana może wykonać dużą część pracy technicznej, ale decyzje i ich konsekwencje zostają w organizacji.
3. Art. 8 a Managed Risk — mapa pokrycia
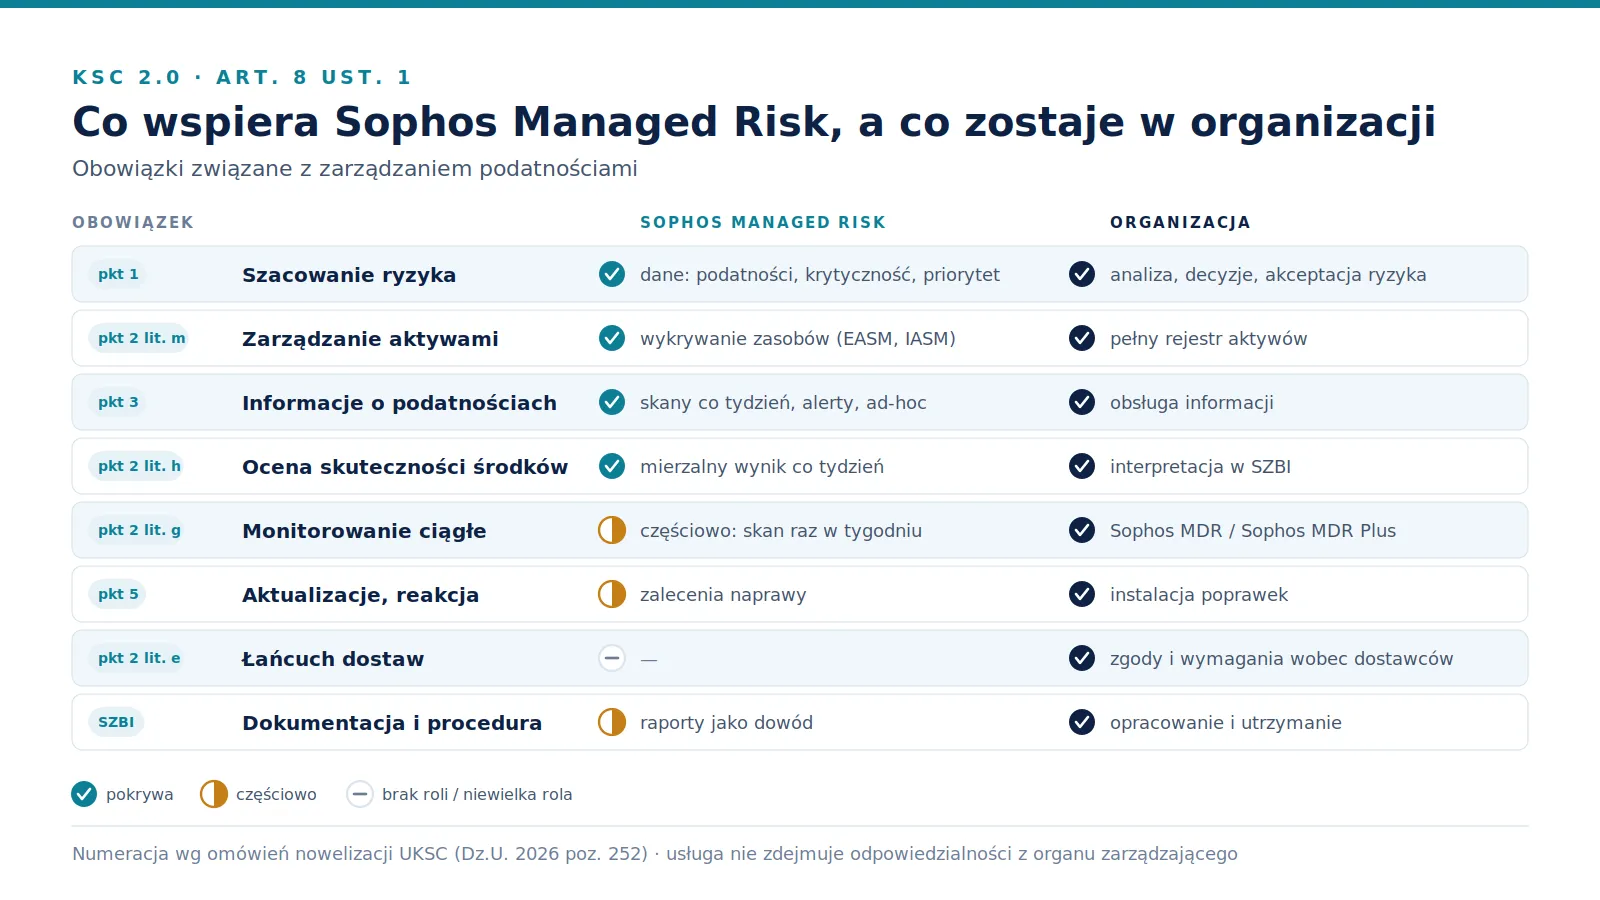
Art. 8 ust. 1 opisuje środki, które musi wdrożyć każdy podmiot. Z zarządzaniem podatnościami wiąże się kilka z nich. Poniższe zestawienie pokazuje, gdzie Sophos Managed Risk dostarcza dane albo wykonuje pracę, a gdzie nie ma żadnej roli.
| Obowiązek (art. 8 ust. 1) | Co wspiera Managed Risk | Co zostaje w organizacji |
|---|---|---|
| pkt 1 — szacowanie ryzyka | dane wejściowe: podatności, krytyczność, priorytet | analiza, decyzje, akceptacja ryzyka |
| pkt 2 lit. m — zarządzanie aktywami | wykrywanie zasobów zewnętrznych (EASM) i wewnętrznych (IASM) | pełny rejestr aktywów |
| pkt 3 — informacje o zagrożeniach i podatnościach | skany cotygodniowe, alerty, skany ad-hoc | odbiór i obsługa informacji |
| pkt 2 lit. h — ocena skuteczności środków | mierzalny wynik co tydzień | interpretacja w SZBI |
| pkt 2 lit. g — monitorowanie w trybie ciągłym | częściowo — skan raz w tygodniu | monitoring ciągły, np. Sophos MDR / Sophos MDR Plus |
| pkt 5 — aktualizacje i reakcja na podatności | sugestie naprawy | instalowanie poprawek, środki kompensujące |
| pkt 2 lit. e — bezpieczeństwo łańcucha dostaw | — | zgody dostawców na skanowanie, wymagania wobec dostawców |
| dokumentacja SZBI, procedura obsługi podatności | raporty jako materiał dowodowy | opracowanie i utrzymanie dokumentacji |
Kilka wierszy wymaga komentarza.
Szacowanie ryzyka (pkt 1). Usługa nie szacuje ryzyka za organizację. Dostarcza jednak dane, bez których trudno to zrobić rzetelnie: listę podatności w konkretnych zasobach, ich krytyczność i priorytet oparty na prawdopodobieństwie wykorzystania. Analiza i decyzja, czy ryzyko jest akceptowalne, należą do organizacji.
Zarządzanie aktywami (pkt 2 lit. m). Usługa wykrywa zasoby widoczne z Internetu w zadeklarowanych domenach oraz zasoby w skanowanych sieciach wewnętrznych. To dobry materiał do weryfikacji rejestru aktywów — szczególnie po stronie zewnętrznej, gdzie często pojawiają się zapomniane subdomeny i serwisy testowe. Nie jest to jednak kompletny rejestr: nie obejmuje zasobów spoza skanowanych zakresów, oprogramowania w chmurze ani informacji o właścicielach.
Informacje o podatnościach (pkt 3). To obszar, w którym usługa pokrywa najwięcej: cotygodniowe skany, alerty o krytycznej ekspozycji i skany ad-hoc uruchamiane przez Sophos po pojawieniu się nowej, groźnej podatności.
Monitorowanie w trybie ciągłym (pkt 2 lit. g). Skan raz w tygodniu nie jest monitorowaniem ciągłym. Tę część wymogu realizuje inna warstwa — w ekosystemie Sophos jest to usługa Sophos MDR lub Sophos MDR Plus. Managed Risk jest dodatkiem do jednej z nich, więc organizacja, która go kupuje, ma już tę warstwę.
Aktualizacje (pkt 5). Usługa wskazuje, co naprawić i w jakiej kolejności. Nie instaluje poprawek i nie zmienia konfiguracji. To świadoma granica usługi, do której wrócę w części 5.
Jak pilna jest ta praca, pokazuje raport Sophos State of Ransomware 2025: 40% organizacji dotkniętych ransomware padło ofiarą przez ekspozycję, o której nie wiedziały. Luka w wiedzy o własnej powierzchni ataku jest więc problemem operacyjnym, a nie tylko formalnym.
Co powinna zawierać procedura obsługi podatności
Ustawa nie narzuca wzoru procedury, ale jej elementy wynikają z logiki SZBI. Dobrze przygotowany dokument odpowiada na kilka pytań:
- zakres — jakie systemy i sieci obejmuje proces i skąd wiadomo, że lista jest kompletna,
- źródła informacji — skany, komunikaty producentów, alerty CSIRT, zgłoszenia od dostawców,
- role — kto przegląda wyniki, kto naprawia, kto może zaakceptować ryzyko,
- klasyfikacja i terminy — jak organizacja ustala pilność i ile czasu ma na naprawę w każdej kategorii,
- wyjątki — co się dzieje, gdy poprawki nie da się wdrożyć, i kto o tym decyduje,
- raportowanie — co i jak często trafia do organu zarządzającego,
- dowody — gdzie i jak długo przechowywane są raporty, decyzje i potwierdzenia naprawy.
Usługa zarządzana dostarcza danych do kilku z tych punktów. Sama procedura, podział ról i zasady wyjątków muszą jednak powstać w organizacji — i to one będą oceniane w pierwszej kolejności.
Podmiot ważny nie oznacza „mniej pracy”
Łatwo założyć, że podmiot ważny, który nie przechodzi cyklicznego audytu, może podejść do tematu mniej rygorystycznie. To błędne założenie. Nadzór następczy uruchamia się zwykle po incydencie — czyli w momencie, w którym organizacja najmniej potrzebuje dodatkowej kontroli. Wtedy pierwsze pytanie brzmi: czy podatność, przez którą doszło do incydentu, była znana i co z nią zrobiono. Historia skanów i decyzji jest w takiej sytuacji najlepszym argumentem.
4. Art. 15 — audyt i rola raportów
Podmioty kluczowe muszą przeprowadzać audyt bezpieczeństwa systemu informacyjnego co najmniej raz na 3 lata. Pierwszy audyt podmiotu, który spełniał kryteria w dniu wejścia nowelizacji w życie, powinien się odbyć do 3 kwietnia 2028 r. Podmiot ważny przeprowadza audyt tylko na żądanie organu, np. po poważnym incydencie.
Audyt obejmuje m.in. 14 obszarów z art. 8 ust. 1 pkt 2, dokumentację SZBI i procedury obsługi incydentów. Audytor będzie szukał dowodów, że proces działa w sposób ciągły, a nie tylko istnieje na papierze.
W obszarze podatności audytor zwykle sprawdza:
- czy istnieje aktualna procedura i czy jest stosowana,
- czy zakres skanowania odpowiada rejestrowi aktywów,
- czy wyniki są przeglądane regularnie i czy mają właścicieli,
- czy terminy naprawy są dotrzymywane, a odstępstwa udokumentowane,
- czy organ zarządzający dostaje informacje o stanie podatności.
Raporty z Managed Risk dobrze się do tego nadają: pokazują, co i kiedy było skanowane, co wykryto i jak zmieniał się wynik w czasie. W konsoli Sophos Fusion są dostępne przez dwa lata od zakończenia skanu. Nie zastępują jednak audytu — są jednym z materiałów, które audytor oceni.
5. Wniosek
Sophos Managed Risk automatyzuje tę część zarządzania podatnościami, która wymaga najwięcej powtarzalnej pracy: wykrywanie zasobów, skanowanie i ocenę podatności. Wnosi też element, którego brakuje wielu zespołom IT — ekspertów, którzy pomagają ustalić, co naprawić najpierw.
Poza zakresem usługi zostają trzy rzeczy: naprawa, decyzje i dokumentacja. Każdą z nich trzeba zaplanować w SZBI niezależnie od tego, jak dobre dane dostarczy skaner.
W kolejnej części opisuję, jak usługa działa technicznie: EASM, IASM, rodzaje skanów i rolę zespołu Sophos. Szerszy kontekst regulacyjny, w tym identyfikację podmiotu i pozostałe obszary SZBI, omawiam w artykule „Od zgodności regulacyjnej do skoordynowanej cyberobrony”.
Źródła
- Kancelaria Herbet — nowelizacja UKSC i terminy
- LEX — harmonogram obowiązków NIS 2 / UKSC
- Legal Geek — art. 8 UKSC, 14 obszarów SZBI
- Legal Geek — audyt bezpieczeństwa z art. 15 UKSC
- Sekurak — NIS2/KSC2 Toolkit #1
- Ustawa o krajowym systemie cyberbezpieczeństwa — ISAP Sejm
- Sophos Managed Risk — Service Description (rev. 12.06.2025)
- Sophos Managed Risk — strona usługi
- Dokumentacja Sophos — Managed Risk
- Sophos — komunikat o Internal Attack Surface Management (07.2025) — cytuje dane z Sophos State of Ransomware 2025
Podstawą merytoryczną są publiczne materiały Sophos (Service Description, dokumentacja Sophos Fusion, solution brief i brochure) oraz omówienia nowelizacji UKSC. Artykuł nie stanowi porady prawnej. Parametry usługi odpowiadają stanowi dokumentacji na wrzesień 2026 r.