NIS2 i polska ustawa o KSC zmieniają cyberbezpieczeństwo w mierzalny obowiązek zarządczy. Organizacja ma nie tylko wdrożyć adekwatne środki techniczne, operacyjne i organizacyjne, ale również stale zarządzać ryzykiem, monitorować środowisko, reagować na incydenty i wykazać skuteczność zastosowanych kontroli. Odpowiedzialność nie kończy się więc w dziale IT – obejmuje także kierownictwo i sposób zarządzania bezpieczeństwem w całej organizacji.
Naturalną reakcją na kolejne wymagania bywa dokładanie osobnych narzędzi: EDR dla endpointów, firewalla dla sieci, SIEM dla logów, skanera podatności czy zewnętrznego SOC. Każdy z tych elementów może być potrzebny, ale ich fragmentacja zwiększa liczbę konsol, integracji, alertów i czynności manualnych. Tymczasem współczesny atak przechodzi między pocztą, tożsamością, endpointem, siecią i chmurą – dokładnie tam, gdzie silosy utrudniają uzyskanie pełnego kontekstu.
Dlatego właściwym celem nie powinno być „kupienie zgodności”, lecz zbudowanie spójnej zdolności do ochrony, detekcji, reakcji i dokumentowania działań. W tym modelu portfolio Sophos może stanowić wspólną warstwę technologiczną i operacyjną wspierającą realizację wielu wymagań NIS2/KSC, przy jednoczesnym ograniczeniu obciążenia zespołów IT i Security.
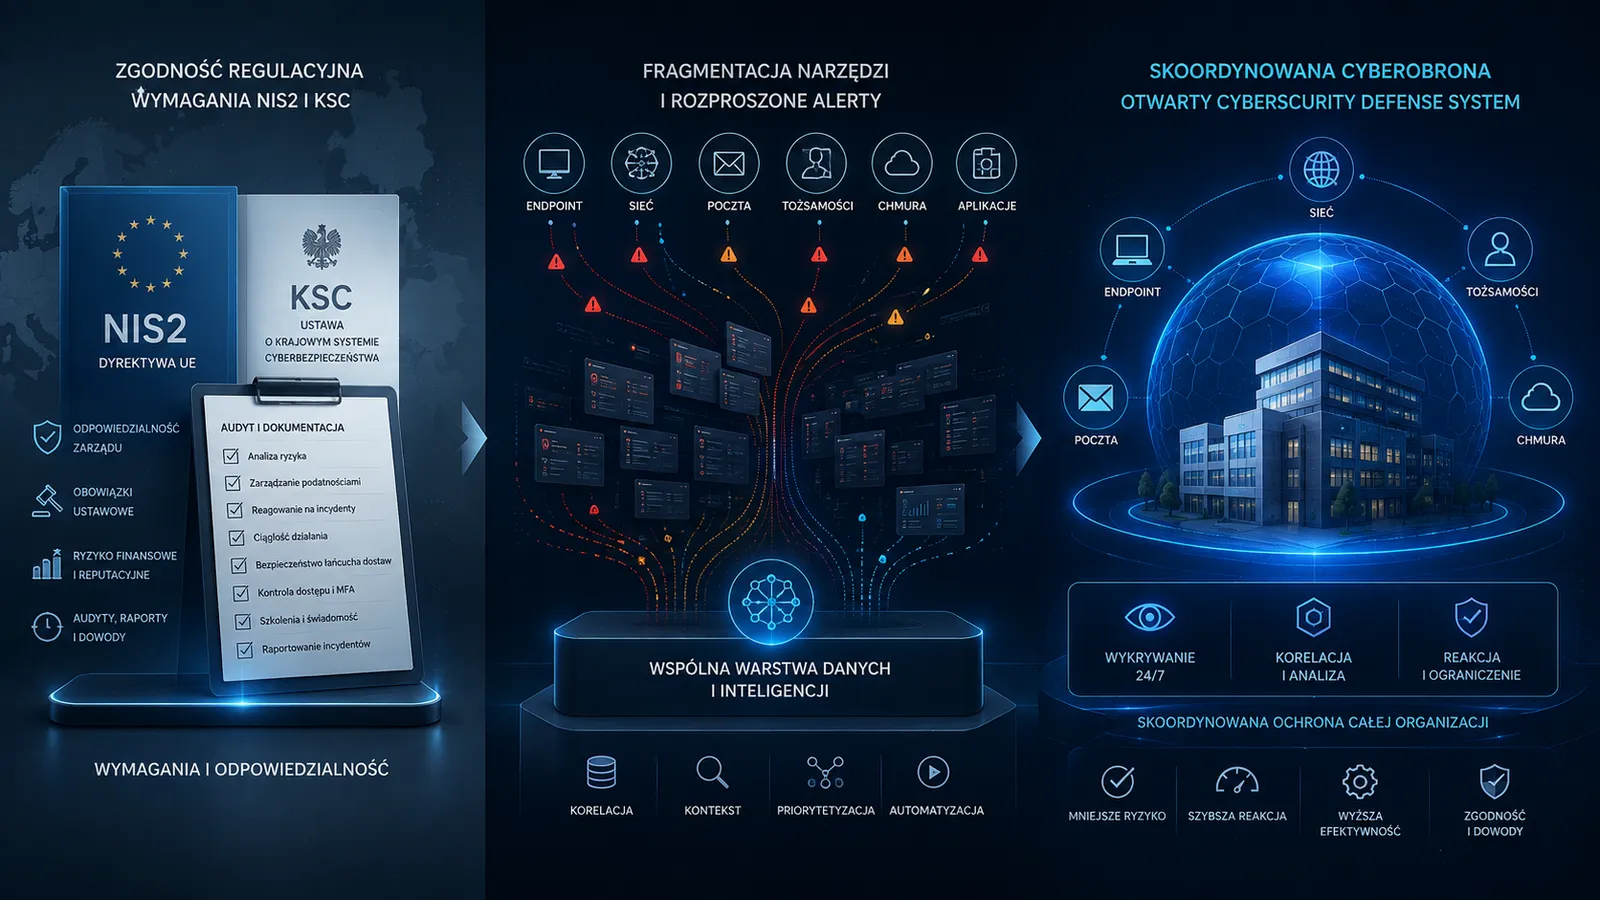
Regulacja spotyka realne zagrożenia
NIS2 – bezpieczeństwo jako odpowiedzialność biznesowa
NIS2 wymaga podejścia opartego na ryzyku: analizy ryzyka, bezpieczeństwa łańcucha dostaw, zarządzania podatnościami, ciągłości działania, kontroli dostępu, kryptografii, MFA, obsługi incydentów, szkoleń i oceny skuteczności zabezpieczeń. Istotna jest również odpowiedzialność kierownictwa – cyberbezpieczeństwo staje się elementem zarządzania organizacją, a nie wyłącznie zadaniem technicznym.
KSC przekłada obowiązki na lokalny model operacyjny
Polska ustawa o KSC przekłada te zasady na lokalne obowiązki podmiotów kluczowych i ważnych: system zarządzania bezpieczeństwem informacji, ciągły monitoring, dokumentowanie, audytowanie i raportowanie incydentów. Oznacza to potrzebę połączenia procedur i odpowiedzialności z technologią, która dostarcza bieżącej widoczności oraz wiarygodnych dowodów wykonanych działań.
Ryzyko finansowe i odpowiedzialność
Ryzyko niezgodności ma wymiar finansowy i zarządczy. NIS2 przewiduje dla podmiotów kluczowych maksymalne kary na poziomie co najmniej 10 mln EUR lub 2% światowego rocznego obrotu, a dla podmiotów ważnych – co najmniej 7 mln EUR lub 1,4% obrotu, zależnie od tego, która wartość jest wyższa. Do tego dochodzą potencjalne koszty przestojów, utraty danych, odtworzenia środowiska, reputacji i relacji kontraktowych.
Zagrożenia nie respektują granic produktów
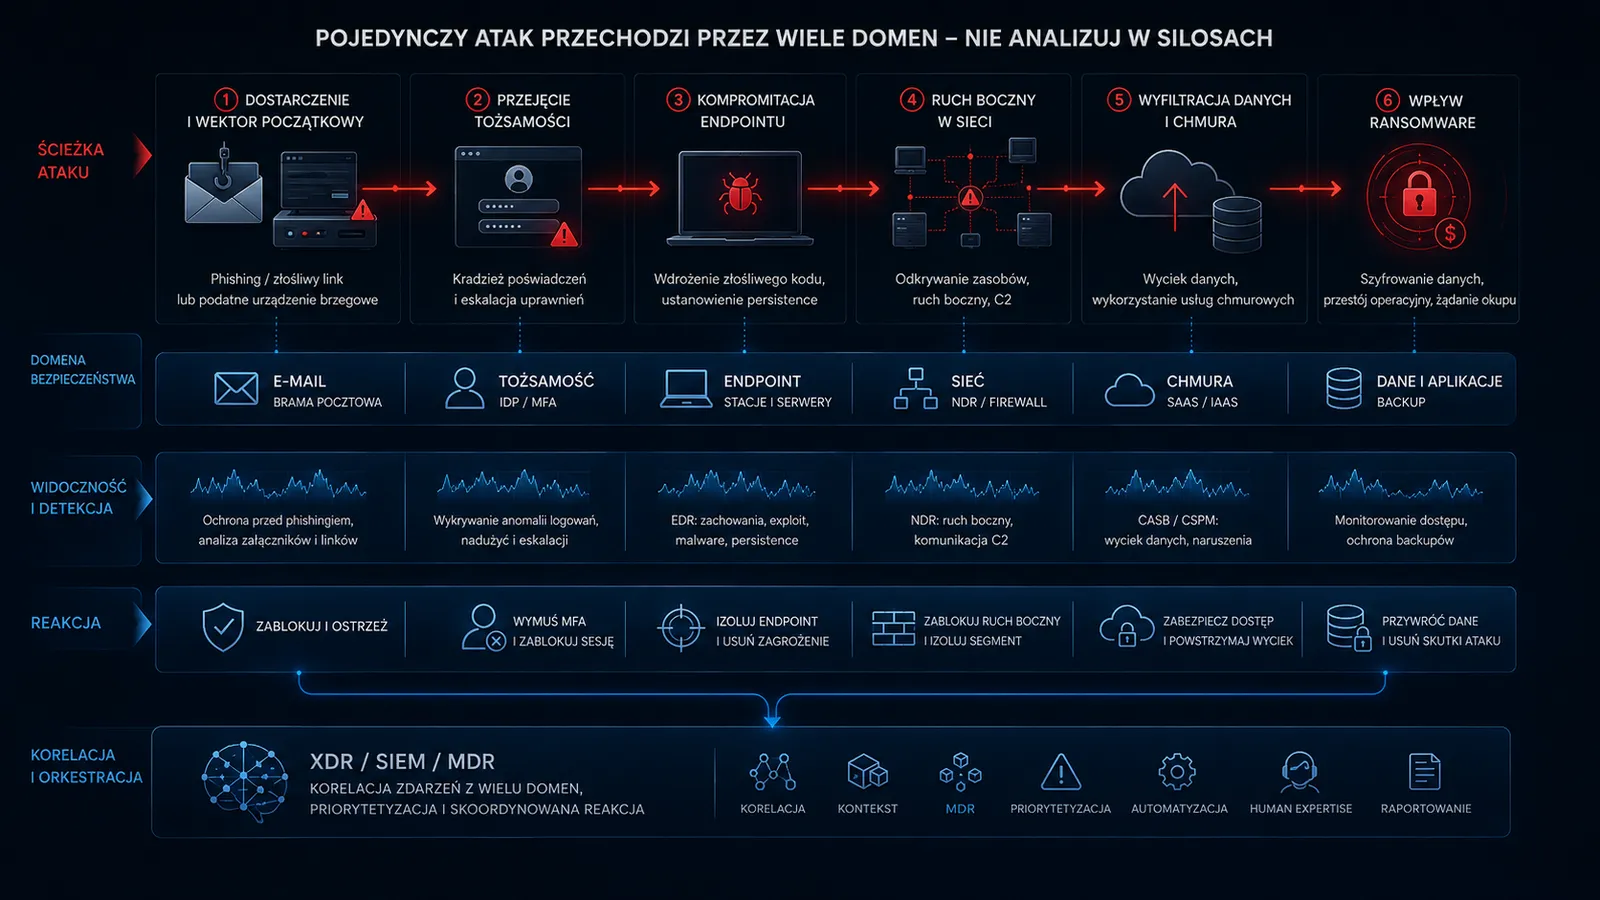
Incydent może rozpocząć się od phishingu lub podatnego urządzenia brzegowego, następnie przejść przez kradzież poświadczeń, kompromitację endpointu i ruch boczny, a zakończyć się eksfiltracją danych lub ransomware. Dlatego skuteczna realizacja NIS2/KSC wymaga widoczności i reakcji obejmującej wiele domen jednocześnie – nie tylko poprawnie skonfigurowanych pojedynczych produktów.
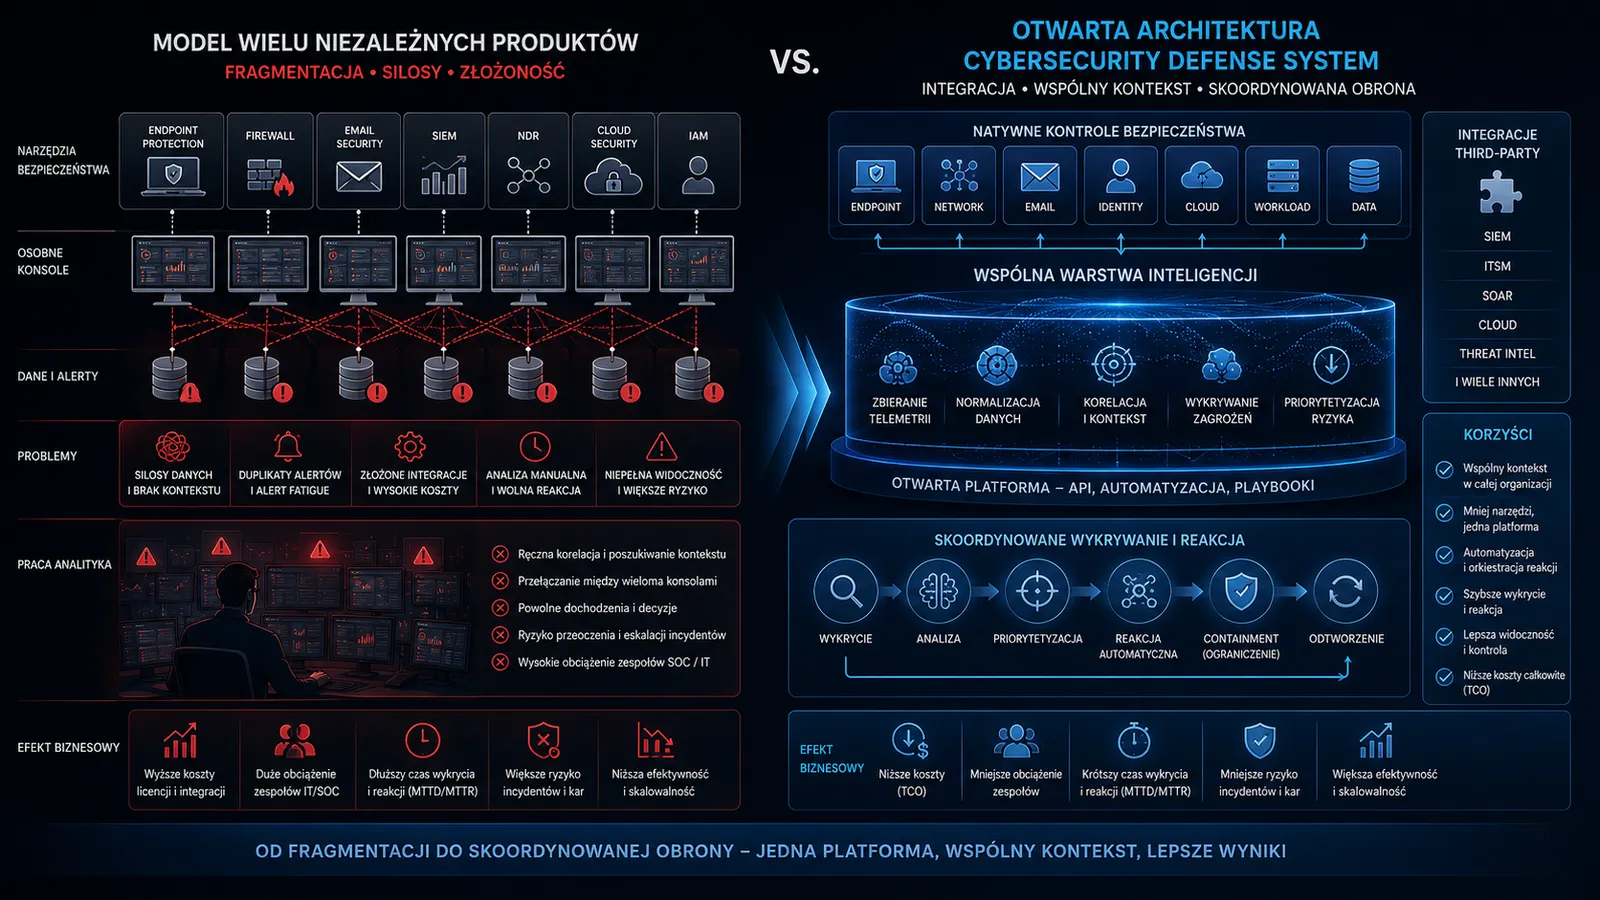
Wiele niezależnych produktów czy jeden system obrony?
Model wielu niezależnych produktów może spełniać wymagania funkcjonalne, ale generuje koszt ukryty pomiędzy narzędziami: osobne konsole i modele danych, integracje wymagające utrzymania, duplikację alertów oraz ręczne składanie kontekstu incydentu. Im więcej domen trzeba monitorować, tym większe znaczenie ma nie liczba produktów, lecz zdolność do korelacji sygnałów i szybkiego podjęcia skoordynowanej reakcji.
Alternatywą jest otwarty Cybersecurity Defense System, w którym natywne mechanizmy ochrony i rozwiązania firm trzecich współdzielą kontekst, a automatyzacja XDR/SIEM oraz usługi MDR ograniczają pracę ręczną. Dla NIS2/KSC przekłada się to na krótszy czas detekcji i reakcji, łatwiejsze ograniczanie skutków incydentu oraz prostsze gromadzenie materiału dowodowego.
Sophos jako warstwa technologiczna i operacyjna NIS2/KSC
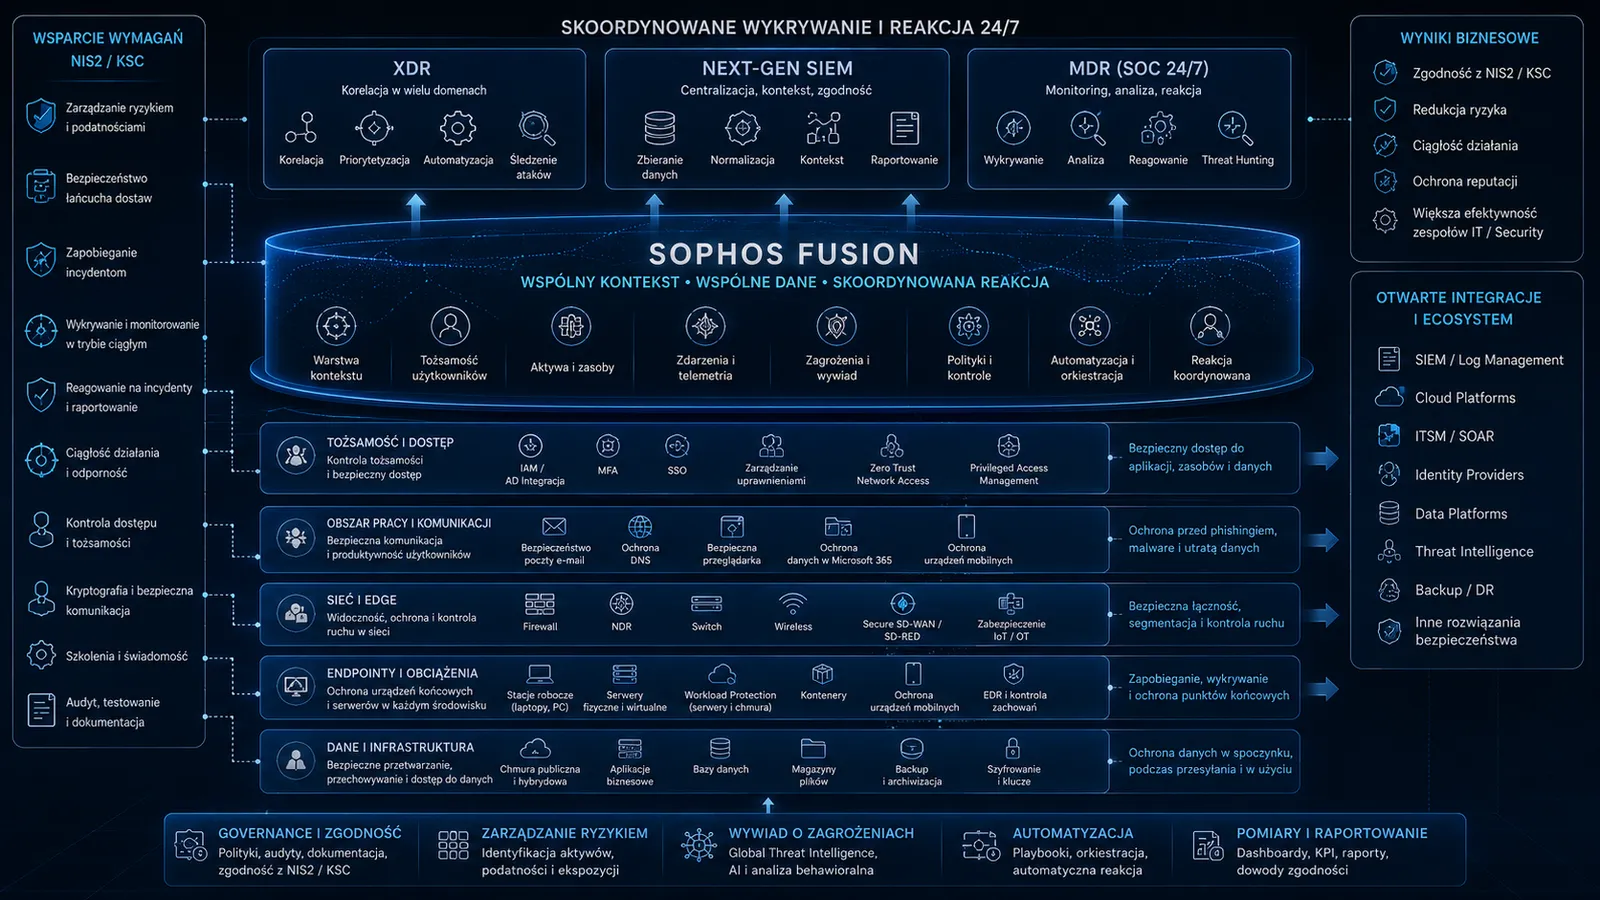
Sophos obejmuje kluczowe domeny programu cyberbezpieczeństwa: endpointy i workloady, sieć, pocztę i workspace, tożsamość i dostęp, operacje SecOps, zarządzanie ryzykiem oraz usługi doradcze. Sophos Fusion spina te elementy w otwarty Cybersecurity Defense System: wspólny kontekst łączy natywne mechanizmy Sophos z integracjami third-party, a dane mogą być wykorzystywane do korelacji, automatyzacji i skoordynowanej reakcji. To właśnie system – a nie pojedynczy produkt – jest właściwym poziomem odniesienia dla wielodomenowych wymagań NIS2/KSC.
Warstwa ochrony obejmuje m.in. Sophos Endpoint i Workload Protection, Firewall, NDR, Switch, Wireless, SD-RED, Email, Workspace Protection, ZTNA, ITDR i Device Encryption. Za detekcję i operacje odpowiadają XDR powered by Secureworks, Next-Gen SIEM wraz z dedykowanym zespołem analityków w ramach Sophos MDR, natomiast Managed Risk powered by Tenable i Advisory Services wspierają zarządzanie ekspozycją, testowanie zabezpieczeń i przygotowanie do incydentów.
W praktyce portfolio Sophos wspiera przede wszystkim: ciągły monitoring, detekcję i reakcję, ograniczanie wpływu incydentów, zarządzanie podatnościami i ryzykiem technicznym, kontrolę dostępu, ochronę komunikacji oraz tworzenie dowodów operacyjnych. Nie zastępuje natomiast formalnego ISMS/GRC, odpowiedzialności kierownictwa, pełnego BCM/DR ani ustawowego procesu raportowania do właściwych organów.
Rekomendowany model wdrożenia – trzy poziomy
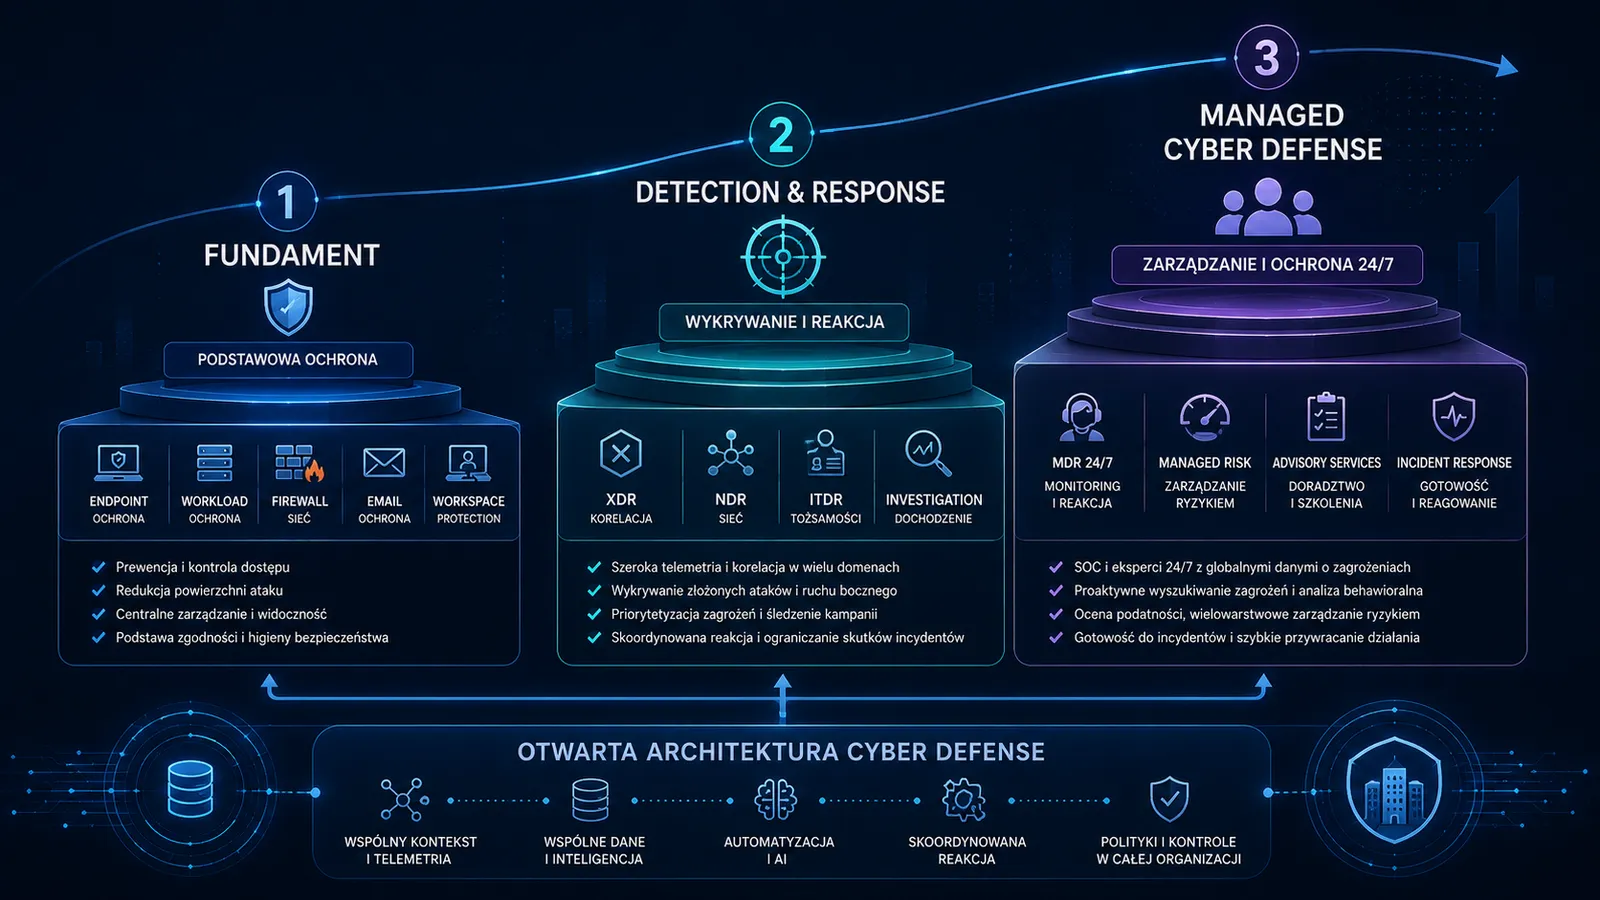
Dojrzałość można budować etapami, bez zmiany docelowej koncepcji architektonicznej. Trzy poziomy pozwalają dopasować inwestycję do ryzyka, zasobów i aktualnych kompetencji organizacji.
Poziom 1 – Fundament. Sophos Endpoint i Workload Protection, Firewall, Email oraz Workspace Protection tworzą podstawową warstwę prewencji dla stacji, serwerów, sieci, poczty i pracy użytkowników. Organizacja uzyskuje spójne polityki ochrony, widoczność stanu zabezpieczeń i podstawę do dokumentowania stosowanych kontroli.
Poziom 2 – Detection & Response. Sophos XDR, NDR i ITDR rozszerzają prewencję o korelację i analizę aktywności w wielu domenach. Pozwala to szybciej identyfikować złożone ataki, wykrywać ruch boczny i nadużycia tożsamości oraz podejmować działania ograniczające skutki incydentu.
Poziom 3 – Managed Cyber Defense. Sophos MDR zapewnia monitoring, threat hunting, analizę i reakcję 24/7, a Managed Risk, Advisory Services i Incident Response wspierają zarządzanie ekspozycją, testowanie zabezpieczeń oraz gotowość na poważne incydenty. Organizacja zwiększa zdolności operacyjne bez konieczności proporcjonalnej rozbudowy własnego SOC.
Wyniki i doświadczenia klientów
Przykłady klientów pokazują trzy rodzaje wartości istotne z perspektywy NIS2/KSC: odzyskanie czasu zespołu, skalowanie monitoringu bez proporcjonalnego zwiększania zatrudnienia oraz zdolność do reakcji poza godzinami pracy lokalnego IT.
CD Baby – odzyskany czas zespołu IT
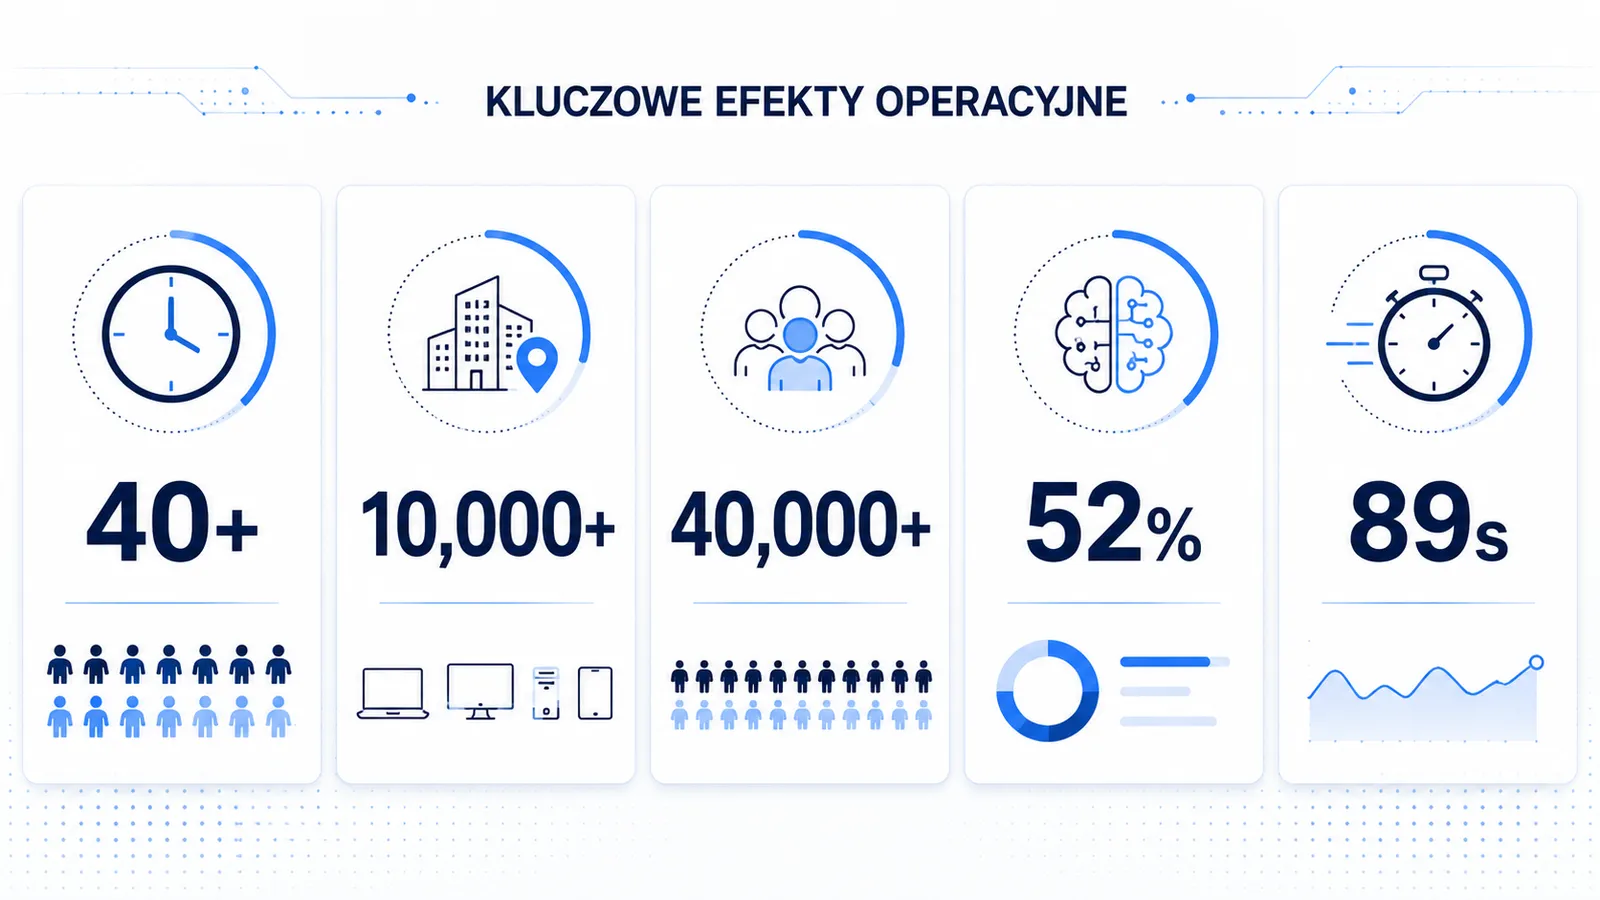
CD Baby wskazuje na oszczędność co najmniej 40 godzin tygodniowo, które zespół IT musiałby przeznaczać na operacje bezpieczeństwa. To przykład, jak MDR może jednocześnie zwiększać zdolność operacyjną i uwalniać zasoby na zadania biznesowe oraz strategiczne.
Thrive Pet Healthcare – skala bez proporcjonalnego zwiększania SOC
Thrive Pet Healthcare wykorzystuje Sophos MDR do ochrony ponad 10 000 endpointów w ponad 400 lokalizacjach. Przypadek pokazuje możliwość utrzymania ciągłej widoczności i reakcji w dużym, rozproszonym środowisku bez budowania analogicznej skali własnego SOC.
Executech – reakcja wtedy, gdy lokalny zespół nie pracuje
W przypadku Executech monitoring MDR pomógł ograniczyć ryzyko poważnego ataku ransomware w środku nocy. To praktyczna różnica między posiadaniem narzędzia a posiadaniem zdolności operacyjnej dostępnej 24/7.
Sophos Agentic SOC – metryki działania na dużą skalę
Sophos podaje, że MDR chroni ponad 40 000 klientów. W ciągu roku produkcyjnego działania Agentic SOC 52% spraw było rozwiązywanych całkowicie przez AI, a średni czas od alertu do w pełni zautomatyzowanej odpowiedzi wynosił 89 sekund. Nie są to gwarantowane parametry pojedynczego wdrożenia, lecz wskaźniki skali automatyzacji i potencjału redukcji pracy analityków.
Zgodność jako efekt uboczny lepszej operacji bezpieczeństwa
Najlepszy program NIS2/KSC nie powinien tworzyć osobnej warstwy pracy „pod audyt”. Te same procesy, które poprawiają codzienne bezpieczeństwo, powinny generować materiał dowodowy potrzebny do wykazania zgodności. Spójny model ochrony może oznaczać mniej pracy manualnej, krótszy czas reakcji, niższy narzut administracyjny, lepsze wykorzystanie istniejących zasobów i mniejsze ryzyko eskalacji incydentu do przestoju lub ransomware.
Efekt warto mierzyć we własnym środowisku. Oprócz MTTD, MTTA i MTTR przydatne są: liczba incydentów wymagających pracy człowieka, czas administracji zabezpieczeniami, liczba krytycznych podatności po SLA, pokrycie telemetrią oraz czas potrzebny do przygotowania materiału do raportu incydentowego.
Od wymagania do dowodu – praktyczna mapa NIS2/KSC
NIS2/KSC wymaga nie tylko stosowania zabezpieczeń, ale także możliwości wykazania ich działania. Sophos może dostarczać artefakty z codziennych operacji: osie czasu i historię reakcji z MDR/XDR, alerty i telemetrię z Endpoint, Firewall, NDR i ITDR, raporty ekspozycji z Managed Risk, logi dostępu i status szyfrowania, wyniki symulacji phishingowych oraz raporty z testów Advisory Services. Te dane mogą zasilać dokumentację ISMS, audyty i proces raportowania incydentów.
Kluczowe jest właściwe rozdzielenie odpowiedzialności: technologia może wykryć incydent, ograniczyć jego skutki i dostarczyć wiarygodny materiał techniczny, ale to organizacja odpowiada za formalną kwalifikację zdarzenia, proces raportowania do właściwego CSIRT/S46, polityki, retencję dokumentacji oraz zgodność z terminami ustawowymi.
Dlaczego architektura Sophos jest szczególnie istotna teraz
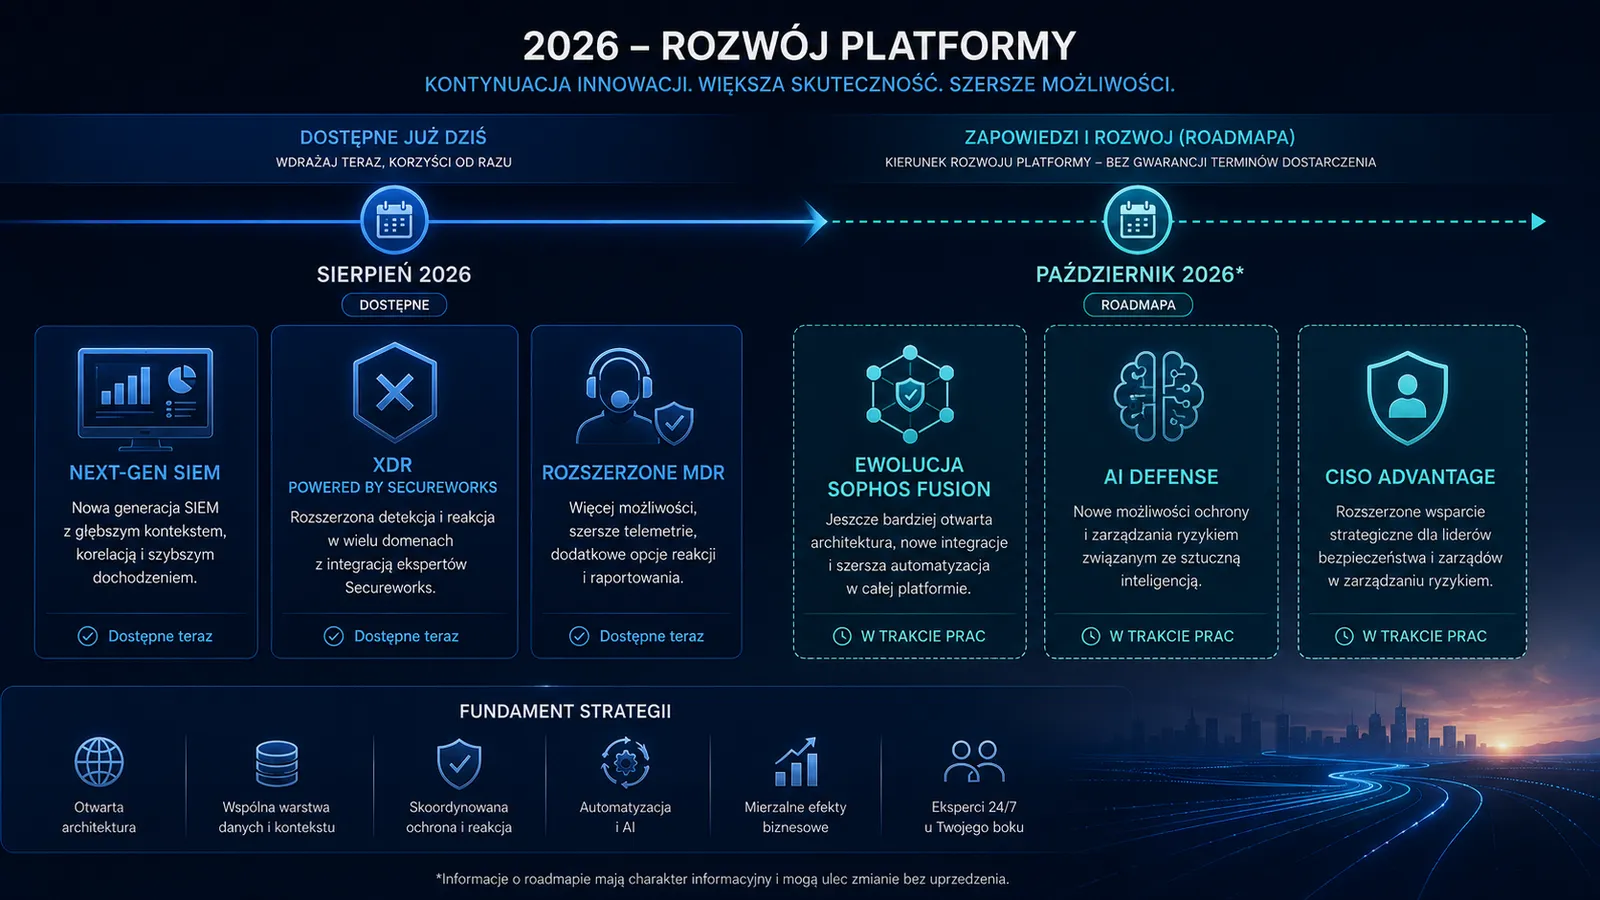
W połowie sierpnia 2026 r. portfolio Sophos zostało rozszerzone o Next-Gen SIEM, XDR powered by Secureworks oraz rozwinięte możliwości MDR. XDR wykorzystuje analitykę Taegis i tysiące detektorów, a playbooki SOAR wspierają automatyzację powtarzalnych działań. Kierunek rozwoju portfolio wzmacnia więc dokładnie te zdolności, które są kluczowe dla NIS2/KSC: wielodomenową widoczność, korelację, reakcję i redukcję obciążenia analityków.
Konkluzja
NIS2/KSC nie wskazuje konkretnej marki ani produktu. Wymaga natomiast działającej zdolności do zarządzania ryzykiem, ochrony, ciągłego monitorowania, reagowania i udowodnienia wykonanych działań. Dlatego właściwe pytanie brzmi nie „który produkt jest zgodny z NIS2?”, lecz „czy nasz system bezpieczeństwa działa skutecznie przed, w trakcie i po incydencie?”.
FEN wspiera partnerów i klientów w doborze architektury Sophos, planowaniu etapów wdrożenia oraz przygotowaniu testów w rzeczywistym środowisku. Pozwala to zweryfikować widoczność, jakość detekcji, sposób reakcji, zakres raportowania i realne obciążenie zespołu przed podjęciem decyzji o docelowym modelu.
Przetestuj rozwiązania Sophos w swoim środowisku i sprawdź, jak mogą wspierać realizację wymagań NIS2/KSC. Skontaktuj się z działem sprzedaży FEN: security@fen.pl.
Źródła i materiały
- NIS2 — dyrektywa (UE) 2022/2555
- KSC — najważniejsze terminy nowelizacji (gov.pl)
- KSC — kary pieniężne (gov.pl)
- Sophos Fusion — informacja prasowa
- Sophos Fusion — blog
- Sophos Agentic SOC — informacja prasowa
- Sophos Central
- Sophos — case studies
- Sophos — Cybersecurity as a Service
- Sophos MDR
- IDC — wartość biznesowa Sophos MDR