IPS pomaga zatrzymać próbę ataku. Ale co z napastnikiem, który jest już w sieci i zachowuje się cicho? Do tego służy NDR Active Threat Intelligence, funkcja Sophos Firewall 22 MR1. Wyjaśniam, co wykrywa, czego nie robi i jak ją uruchomić.
Problem: ruch, który nie wygląda jak atak
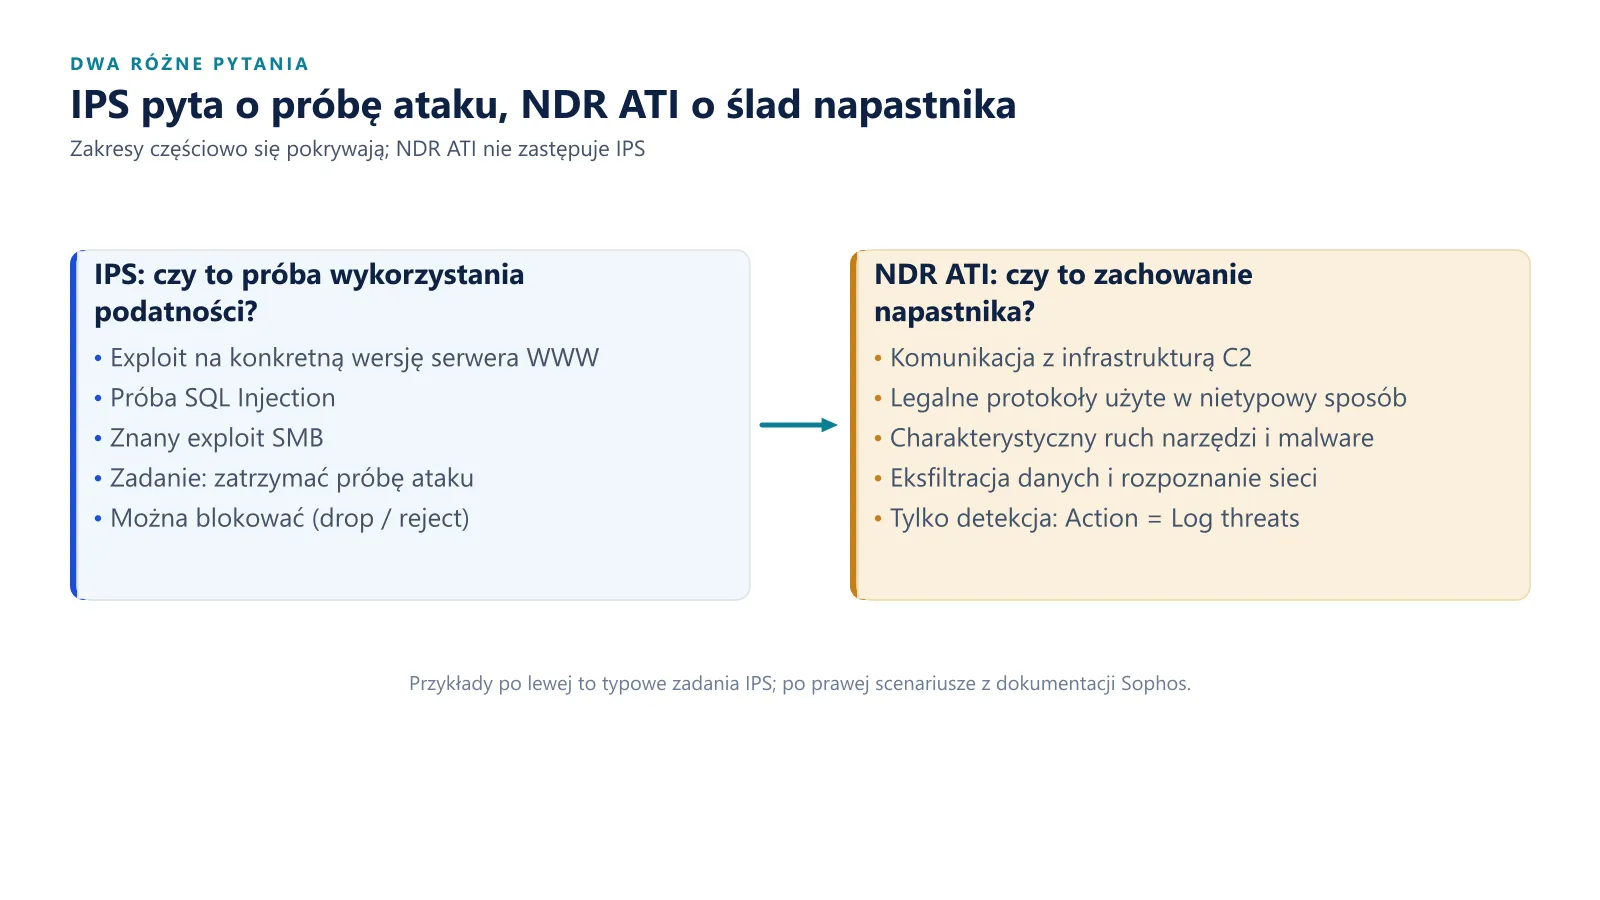
Klasyczne mechanizmy prewencji szukają prób ataku: exploita, wstrzyknięcia SQL, znanej sygnatury malware. Tyle że napastnik, który już wszedł do środowiska, często nie robi niczego spektakularnego. Pobiera plik narzędziem, które i tak jest w systemie. Odpytuje inne serwery SSH. Wysyła zapytania HTTP na port, który powinien należeć do DNS-a. Pojedynczo żadne z tych zdarzeń nie musi wyglądać jak incydent, a razem układają się w charakterystyczny wzorzec.
Na tym wzorcu opiera się NDR Active Threat Intelligence (w skrócie NDR ATI): funkcja wprowadzona w Sophos Firewall 22 MR1, która rozpoznaje w ruchu sieciowym ślady aktywności napastnika i zapisuje je jako zdarzenia do dalszej analizy.
Czym jest NDR ATI
Według dokumentacji Sophos NDR ATI wykorzystuje wzorce detekcji z technologii Taegis NDR (iSensor) z platformy Secureworks Taegis. Wzorce są dobierane i opracowywane przez Sophos Labs, a producent określa je jako high-signal, czyli takie, których trafienie ma dużą wartość diagnostyczną. Firewall dopasowuje je do ruchu i zapisuje zdarzenia w logach. Można je oglądać w konsoli administracyjnej firewalla, w Sophos Fusion (dawniej Sophos Central) oraz w Sophos Data Lake. Do Data Lake trafiają też alerty, które analitycy Sophos MDR i klienci XDR wykorzystują do dochodzenia i szukania śladów napastnika.
To rozróżnienie jest ważne: NDR ATI nie jest kolejnym zestawem sygnatur do blokowania exploitów, tylko źródłem kontekstu o aktywności napastnika. Nie jest też osobnym silnikiem AI w chmurze: dopasowanie odbywa się na firewallu.
Cztery scenariusze z dokumentacji
Sophos opisuje działanie NDR ATI na czterech przykładach. Każdy pokazuje inny etap ataku.
- Living off the land. Pobieranie plików wykonywalnych przez legalne narzędzia systemowe, takie jak Certutil. Sam HTTP nie budzi podejrzeń, ale sposób jego użycia może zdradzać przygotowanie kolejnego etapu.
- Zainfekowane urządzenie jako atakujący. Połączenia SSH sugerujące, że przejęty host skanuje inne systemy, próbuje brute force albo przemieszcza się w poziomie. Dokumentacja przywołuje botnet NoaBot.
- Komunikacja C2. Zapytania HTTP GET wysyłane do zdalnych usług na standardowym porcie DNS. Nietypowy port sam w sobie niczego nie przesądza, ale to wzorzec, który warto zobaczyć.
- Ukryta eksfiltracja. Próby wyprowadzania danych z hostów Windows przez nadużycie narzędzia
finger, które bywa też używane do ukrywania malware w plikach graficznych.
Co faktycznie jest w bazie
Dokumentacja podaje scenariusze, ale warto zajrzeć do rzeczywistej bazy. Sophos publikuje sygnatury NDR ATI w notach wydawniczych aktualizacji IPS. Wydanie 18.25.26 z 20 lipca 2026 r. zawiera 112 sygnatur: 86 o poziomie Critical (1) i 26 o poziomie Major (2). Są to głównie wzorce komunikacji C2 i „dzwonienia do domu”, pobierania malware, eksfiltracji przez infostealery, trojanów RAT i aktywności powiązanej z grupami APT. Kilka przykładów:
| ID | Sygnatura | Poziom |
|---|---|---|
| 61473 | NoaBot Botnet SSH Scanning (Outbound) | 1 |
| 62818 | Lumma Infostealer Exfiltrating System Data (Outbound) | 1 |
| 62824 | AdaptixC2 Framework Communication (Outbound) | 1 |
| 62769 | XWorm RAT Downloading Base64 Content in JPG File (Inbound) | 1 |
| 62787 | PureLogStealer Malware User-Agent Detected (Outbound) | 1 |
| 55740 | Infostealer Malware Exfiltrating Data Over FTP (Outbound) | 1 |
| 62732 | KongTuke Campaign ClickFix Finger Traffic (Outbound) | 1 |
| 62762 | Dohdoor Malware DNS-over-HTTPS Request (Outbound) | 1 |
| 56510 | ASPX Webshell Request Detected (Inbound) | 2 |
| 62725 | Suspicious Powershell Command Detected (Inbound) | 2 |
Z tej listy płyną trzy wnioski.
- To nie tylko listy adresów IP i domen. Sygnatury opisują wzorce komunikacji konkretnych rodzin malware i technik, np. charakterystyczny nagłówek User-Agent albo treść ukrytą w pliku JPG.
- Zestaw zależy od zasobów urządzenia. Mniejsze urządzenia i instalacje wirtualne z RAM poniżej 24 GB dostają 84 sygnatury, a większe modele (XG-550/650/750, XGS-5500/6500/7500/8500) oraz instalacje z RAM powyżej 24 GB wszystkie 112.
- Nazwy sygnatur nie zawsze pokrywają się z opisami scenariuszy. W tabelach tego wydania nie znalazłem pozycji o nazwie „certutil” ani „HTTP na porcie 53”. Dokumentacja opisuje je jako scenariusze użycia, a konkretne sygnatury mogą nazywać się inaczej. Przed rozmową z klientem warto sprawdzić aktualną listę, bo baza jest aktualizowana.
Dlaczego nie blokuje
W SFOS 22 akcja jest stała: Log threats. Nie wybierzemy Drop ani Reject dla detekcji NDR ATI. Sophos wskazuje powód: wiele z tych zachowań to silne wskazówki, ale nie dowód. Ruch SSH przypominający skanowanie bywa także narzędziem administratora, więc automatyczna blokada mogłaby uderzyć w działającą usługę. Zdarzenie ma być punktem wyjścia do dochodzenia, a nie wyrokiem.
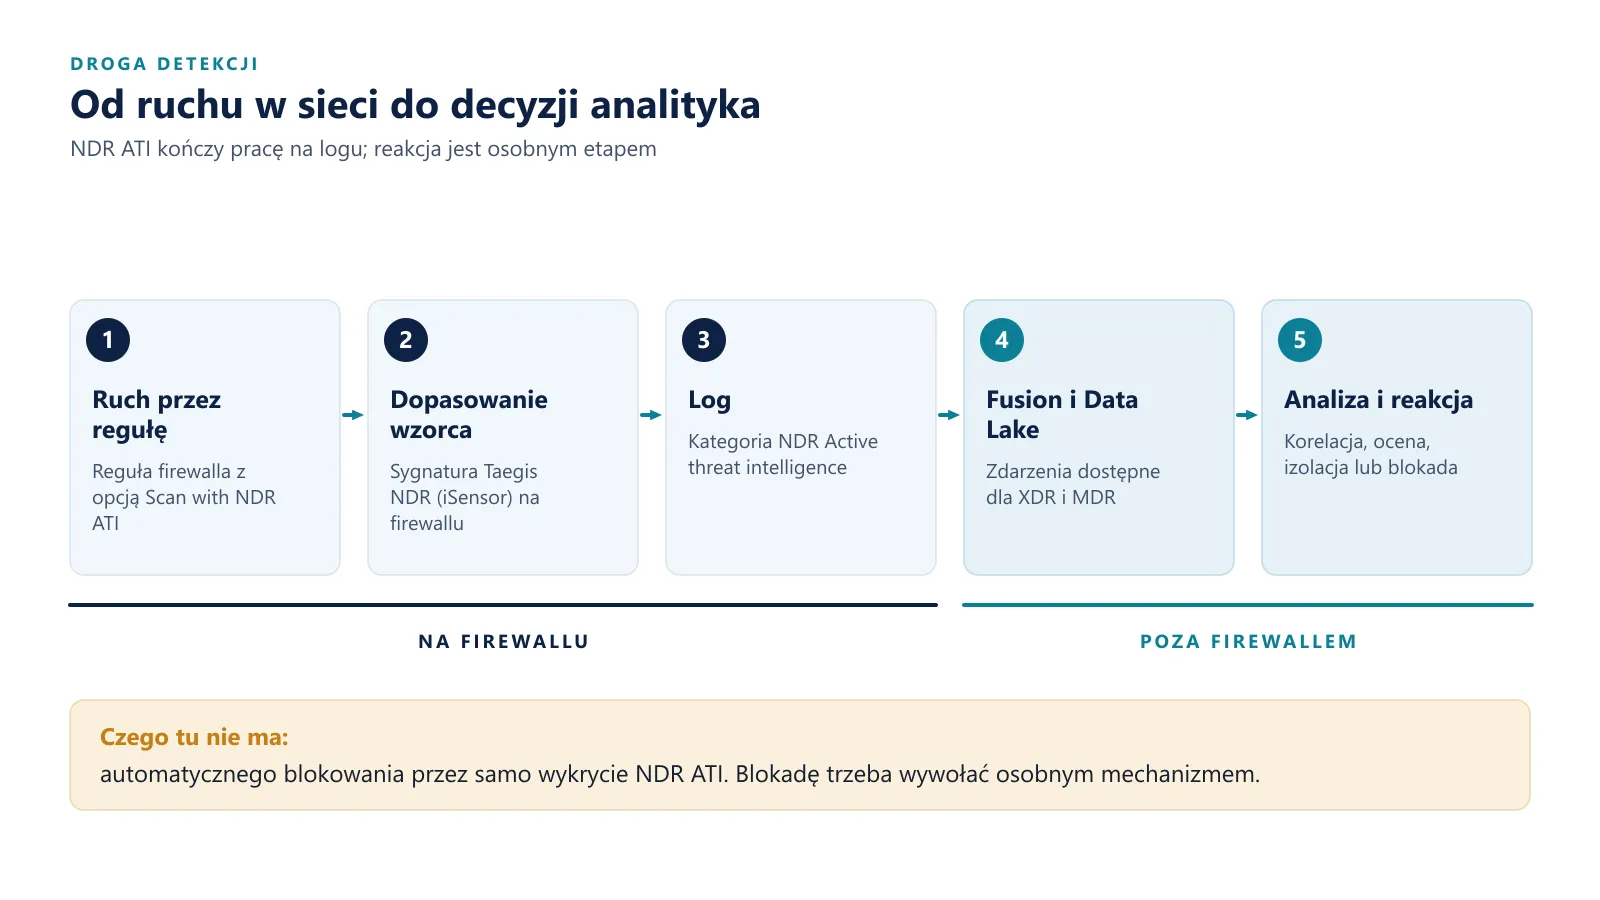
Jak wygląda reakcja? W architekturze z XDR lub MDR zdarzenie trafia do Data Lake, gdzie można je skorelować z telemetrią z endpointu, tożsamości i innych źródeł. Jeśli analiza potwierdzi zagrożenie, następują działania: izolacja endpointu, blokada komunikacji. To etap, który trzeba zaprojektować osobno. Samo wykrycie przez NDR ATI nie uruchamia automatycznie blokady na firewallu.
NDR ATI a NDR Essentials
W Sophos Firewall są dwie funkcje o podobnych nazwach i różnych mechanizmach. Warto je rozróżniać, bo w rozmowach często się mieszają.
| NDR Essentials | NDR Active Threat Intelligence | |
|---|---|---|
| Metoda | Silniki AI w chmurze Sophos analizują metadane ruchu | Dopasowanie wzorców Taegis NDR (iSensor) na firewallu |
| Dane wejściowe | Metadane TLS i zapytań DNS (bez odszyfrowywania ruchu) | Ruch objęty regułą firewalla ze skanowaniem NDR ATI |
| Skala ocen | Wynik ryzyka 1–10 | Poziom: Critical (1) do Warning (5) |
| Włączenie | Wybór interfejsów wewnętrznych i progu ryzyka | Włączenie globalne oraz opcja w każdej regule firewalla |
| Licencja | Xstream Protection | Xstream Protection |
| Platformy | Wszystkie platformy Sophos Firewall (od 22 MR1) | XGS Gen.1 i Gen.2, wirtualne, chmura, software; bez XGS 87, 87w, 88, 88w |
Obie funkcje się uzupełniają. NDR Essentials, który wykorzystuje dwa z pięciu silników pełnego Sophos NDR (analiza zaszyfrowanych ładunków i wykrywanie domen generowanych algorytmicznie), może zasygnalizować podejrzane szyfrowane połączenie na podstawie samych metadanych. NDR ATI może rozpoznać wzorzec odpowiadający konkretnej rodzinie malware. Nie znaczy to, że oba mechanizmy zawsze zobaczą tę samą sesję: część sygnatur wymaga wglądu w elementy komunikacji, które w ruchu szyfrowanym zależą od konfiguracji inspekcji TLS. Pełne Sophos NDR to osobny temat: rozwiązanie z dedykowanym sensorem, które analizuje ruch udostępniony przez SPAN lub TAP, a więc także taki, który nie przechodzi przez firewall.
Jak to włączyć
Wymagana jest licencja Xstream Protection. Osobna licencja Sophos NDR nie jest potrzebna. Do analizy po stronie Sophos dochodzą opcjonalnie: Sophos XDR albo MDR Essentials lub MDR Complete.
- Przejdź do Protect → Active threat response → Configure threat feeds → NDR Essentials and Active threat intelligence i włącz NDR Active threat intelligence.
- Ustaw Minimum severity level: Critical (1), Major (2), Moderate (3), Minor (4) albo Warning (5). Warning obejmuje wszystko, Critical wyłącznie najwyższy poziom.
- Pole Action jest stałe (
Log threats). W System services → Log settings upewnij się, że logowanie IPS jest włączone. - Zapisz. Kreator przypomni o regułach: wejdź w Rules and policies → Firewall rules, otwórz regułę, a w sekcji Other security features zaznacz Scan with NDR Active threat intelligence. Powtórz dla każdej reguły z ruchem, który ma być analizowany.
- Do Sophos Fusion zdarzenia trafią po włączeniu Send reports and logs to Sophos Central. Lokalnie sprawdzisz je w Log viewer (filtr Category is NDR Active threat intelligence) oraz w Reports → Network & Threat → Intrusion attacks.
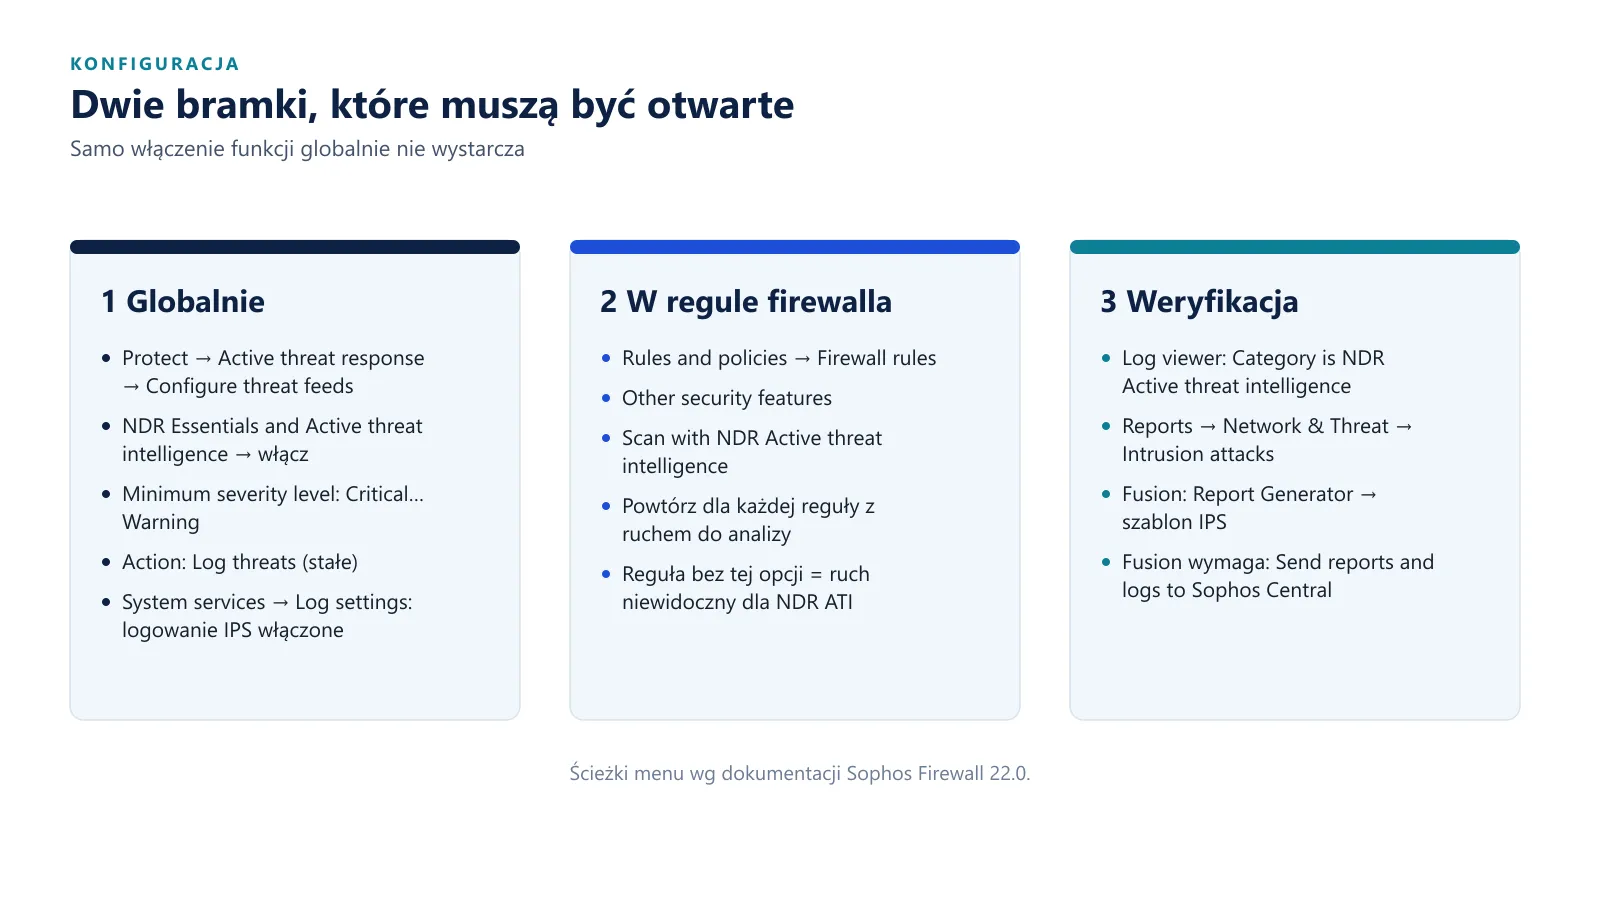
Najczęstszy błąd to zatrzymanie się na kroku pierwszym. Samo globalne włączenie funkcji nie wystarcza, bo ruch jest analizowany tylko w regułach z zaznaczoną opcją.
Na co zwrócić uwagę przed wdrożeniem
Widoczność
Firewall analizuje wyłącznie ruch, który przez niego przechodzi i podlega odpowiedniej regule. Dwa urządzenia w tym samym VLAN-ie, komunikujące się bez udziału firewalla, pozostają poza zasięgiem. W sieci z segmentacją firewall widzi natomiast ruch między VLAN-ami, a to argument za tym, żeby traktować go jako element kontroli komunikacji wewnętrznej, nie tylko bramę do internetu.
Poziom istotności
Naturalna ostrożność podpowiada, żeby nie zaczynać od najszerszego zakresu. Warto jednak znać stan faktyczny: w wydaniu z 20 lipca 2026 r. wszystkie sygnatury mają poziom 1 lub 2. Oznacza to, że ustawienie Major obejmuje już całą bazę, a Moderate, Minor i Warning niczego nie dodają (na razie). Wolumenem zdarzeń sterujemy więc przede wszystkim zakresem reguł, w których włączamy skanowanie, a nie suwakiem istotności. To wniosek z konkretnego wydania i może się zmienić wraz z kolejnymi aktualizacjami.
Wydajność
Dopasowanie wzorców odbywa się na firewallu. W dokumentacji NDR ATI nie znalazłem wartości opisujących wpływ funkcji na przepustowość, opóźnienia czy zużycie CPU. Nie zakładałbym więc, że wpływu nie ma: warto sprawdzić go w pilotażu na reprezentatywnym ruchu i zacząć od wybranych reguł.
Kto czyta zdarzenia
Samo zbieranie zdarzeń to nie jest proces wykrywania i reagowania. Ktoś musi je przeglądać: administrator, zespół SOC albo analitycy MDR. Bez tego NDR ATI zapełni logi, ale niczego nie zmieni w bezpieczeństwie.
Dla kogo i w jakim scenariuszu
- Sophos Firewall bez XDR/MDR. Dodatkowa widoczność podejrzanej aktywności bez osobnego sensora, pod warunkiem że ktoś będzie czytał zdarzenia.
- Sophos Firewall z XDR. Telemetria sieciowa, którą można skorelować z danymi z endpointów i innych źródeł. Najwięcej daje przy atakach wieloetapowych, w tym living off the land.
- Sophos MDR. Dodatkowy sygnał dla analityków. Endpoint może nie uznać danej czynności za zagrożenie, a charakterystyczna komunikacja sieciowa może być punktem wyjścia do szerszego dochodzenia.
Ciekawym kierunkiem do sprawdzenia jest sieć, w której nie każde urządzenie ma agenta EDR: IoT, systemy legacy, infrastruktura, na której agenta zainstalować się nie da. Tam ruch przechodzący przez firewall bywa jedynym dostępnym źródłem sygnału. Nie jest to jednak twierdzenie potwierdzone w dokumentacji, tylko hipoteza do zweryfikowania w labie.
Podsumowanie
NDR Active Threat Intelligence nie jest kolejnym mechanizmem do natychmiastowego blokowania znanych ataków. Jego wartość polega na kontekście: pokazuje wzorce komunikacji, które mogą oznaczać, że napastnik już działa w środowisku. Trzeba pamiętać o trzech ograniczeniach: funkcja widzi tylko ruch objęty regułami firewalla, sama niczego nie blokuje, a jej skuteczność zależy od tego, czy ktoś analizuje zdarzenia i czy istnieje proces reakcji. Dlatego największy sens widzę w połączeniu z XDR lub MDR.
Najkrócej: IPS pomaga zatrzymać atak, NDR ATI pomaga zauważyć, że napastnik może już być w środku, a XDR i MDR pozwalają to zbadać i zareagować.