Wyobraźmy sobie prostą sytuację. Na stacji roboczej uruchamia się złośliwe narzędzie. Firewall nie widzi jeszcze niczego jednoznacznego: ruch idzie po HTTPS do adresu, który nie ma złej reputacji, wolumen jest niewielki, żadna sygnatura nie pasuje.
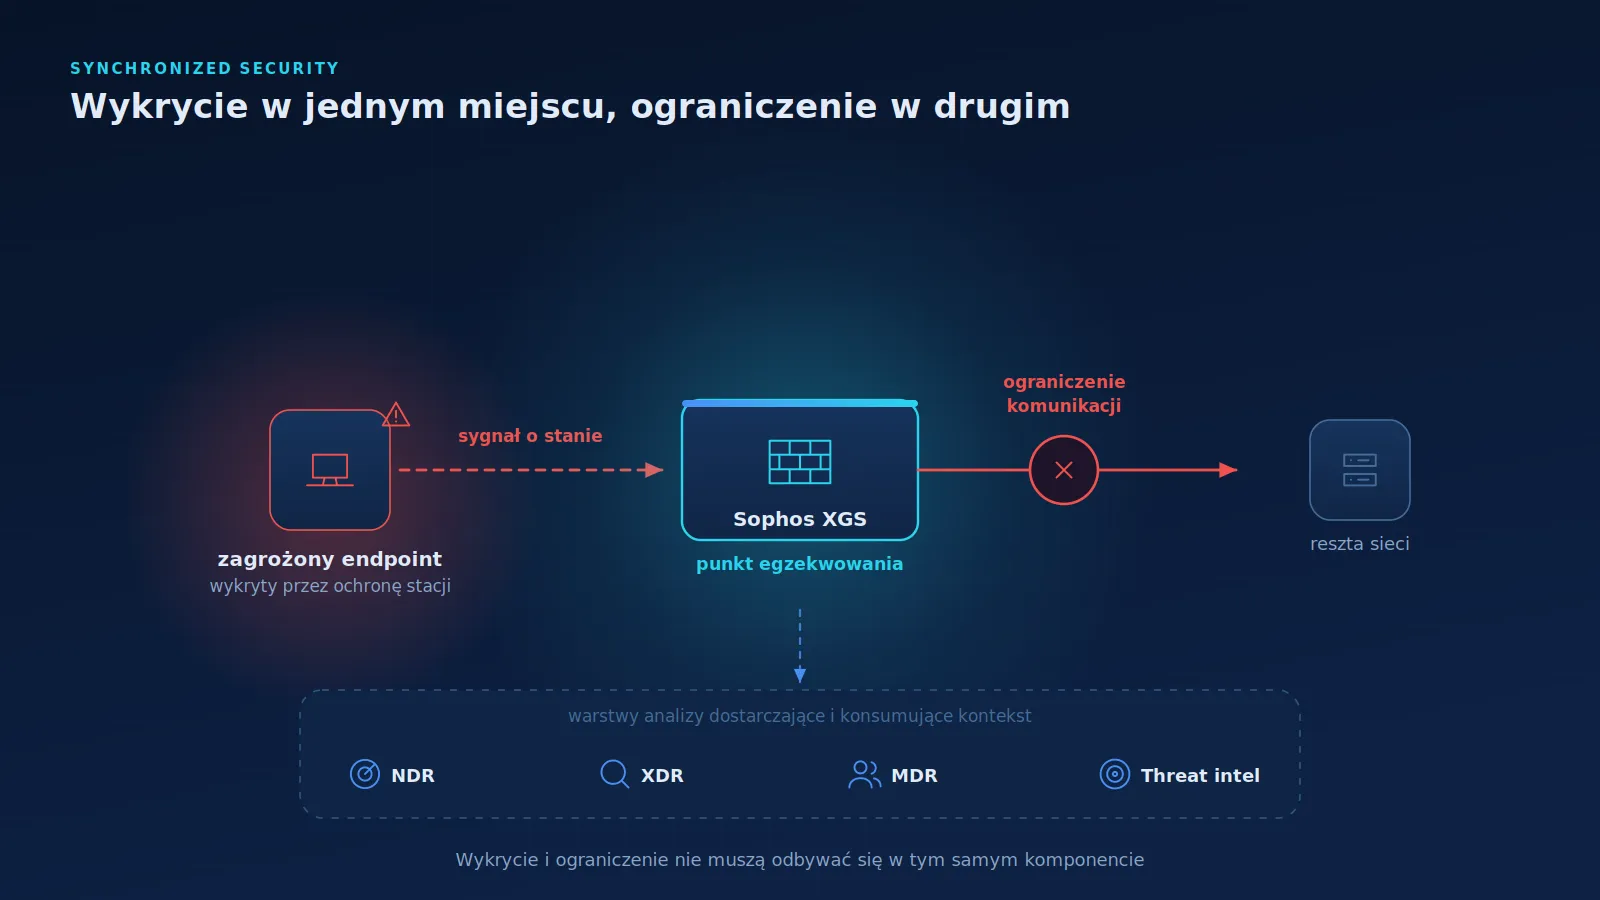
Ochrona stacji końcowej wie jednak swoje — zaobserwowała zachowanie, które uznała za złośliwe, i oznaczyła host jako zagrożony.
Pytanie brzmi: co się stanie, jeśli oba te elementy potrafią ze sobą rozmawiać?
1. Model klasyczny: firewall reaguje na to, co sam widzi
Standardowy zestaw narzędzi firewalla omówiłem w poprzednich częściach: adres i port, aplikacja, sygnatury IPS, reputacja, analiza pliku, wzorce ruchu. To sporo — i nadal jest to fundament.
Ograniczenie tego modelu jest jednak strukturalne. Firewall wie tyle, ile zobaczy w przechodzącym przez niego ruchu, plus tyle, ile dostarczy mu zewnętrzna wiedza o zagrożeniach. Wszystko, co dzieje się na stacji roboczej przed wysłaniem pierwszego pakietu, pozostaje poza jego perspektywą.
2. Security Heartbeat: stan endpointu staje się kontekstem sieciowym
Security Heartbeat to mechanizm wymiany informacji o stanie bezpieczeństwa stacji końcowej z Sophos Firewall. Endpoint regularnie raportuje swój stan; firewall może ten stan uwzględnić w regule.
Praktyczna konsekwencja: polityka może być zapisana nie tylko jako „ta sieć może rozmawiać z tamtą”, lecz jako „ta sieć może rozmawiać z tamtą, o ile stan urządzenia jest prawidłowy”. Gdy stan zmienia się na zagrożony, reguła zawęża dostęp bez ingerencji administratora.
Warto od razu uciąć uproszczenie, które czasem się pojawia. Firewall nie „leczy” endpointu. Nie usuwa złośliwego oprogramowania i nie przywraca systemu. Egzekwuje kontrolę sieciową — ogranicza możliwość komunikacji, żeby dać czas na właściwą reakcję, która pozostaje po stronie ochrony stacji i zespołu operacyjnego.
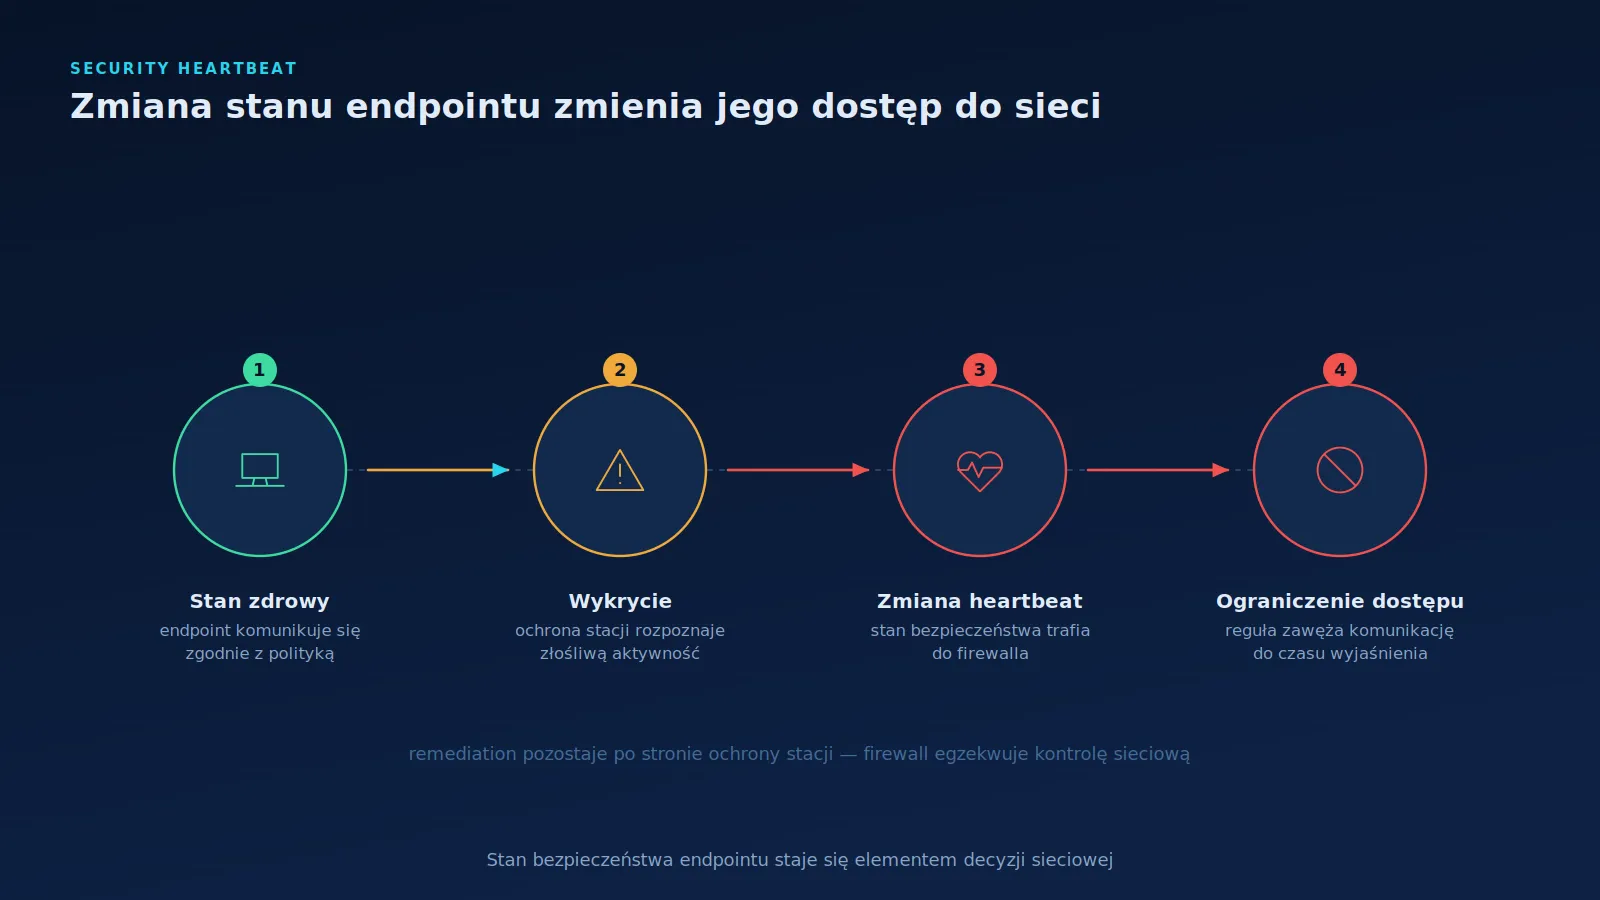
Ma to bezpośrednie znaczenie dla ograniczania ruchu poprzecznego. Jeśli zagrożony host natychmiast traci możliwość komunikacji z pozostałymi segmentami, zmniejsza się okno, w którym atakujący może rozszerzyć swoją obecność w środowisku.
3. Synchronized Application Control: endpoint pomaga rozpoznać aplikację
Drugi wymiar Synchronized Security dotyczy widoczności, nie reakcji.
Część ruchu wychodzącego nie daje się jednoznacznie przypisać do aplikacji na podstawie samych pakietów — szczególnie jeśli korzysta z typowych protokołów i popularnej infrastruktury. Informacja z Sophos Endpoint może uzupełnić ten obraz o wiedzę, jaki proces na stacji faktycznie wygenerował połączenie.
Z perspektywy administratora zmienia to charakter pracy: zamiast analizować anonimowy strumień „nierozpoznane”, można zobaczyć konkretne aplikacje, skategoryzować je i objąć polityką.
4. Threat feeds: kontekst może przyjść z kilku źródeł
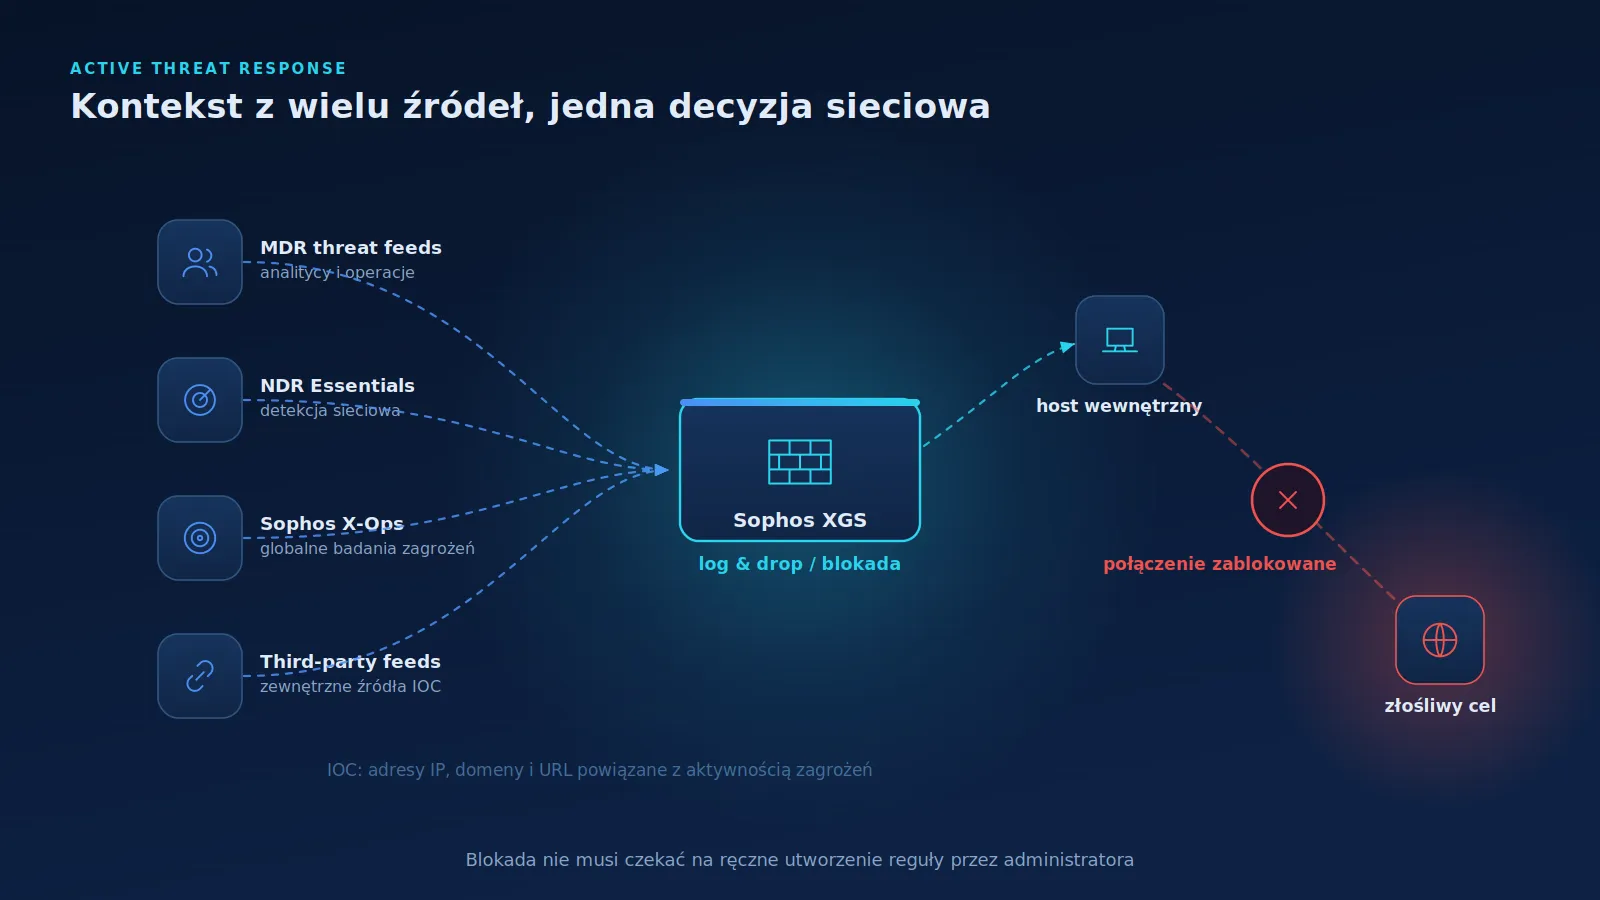
Wiedza o zagrożeniach nie musi powstawać we własnym środowisku. W ramach Active Threat Response Sophos Firewall może korzystać z kilku typów źródeł:
- MDR threat feeds — wskaźniki pochodzące z pracy zespołu prowadzącego usługę wykrywania i reagowania,
- NDR Essentials — sygnały z analizy ruchu sieciowego,
- Sophos X-Ops threat feeds — dane z globalnych badań nad zagrożeniami,
- third-party threat feeds — zewnętrzne źródła, które organizacja już wykorzystuje.
Wszystkie dostarczają zasadniczo ten sam typ informacji: wskaźniki kompromitacji (IOC) — adresy IP, domeny i adresy URL powiązane z aktywnością zagrożeń. Różnią się źródłem, aktualnością i profilem.
5. Active Threat Response: XGS jako punkt egzekwowania
To sedno tej części cyklu. Model wygląda następująco:
detekcja lub threat intelligence → przekazanie wskaźnika → XGS → zalogowanie i zablokowanie ruchu
Korzyść jest przede wszystkim operacyjna, i to bardziej niż się z pozoru wydaje. W klasycznym procesie między wykryciem a blokadą znajduje się człowiek: ktoś musi odebrać alert, ocenić go, zalogować się na firewall, utworzyć obiekt, dodać regułę i ją zastosować. W godzinach pracy to kilkanaście minut. W nocy albo w weekend — czasem kilkanaście godzin.
Automatyczne przełożenie wskaźnika na akcję skraca ten dystans. Nie zastępuje analizy, ale przenosi ją z etapu „zanim zablokujemy” na etap „już zablokowane, sprawdźmy, czy słusznie”.
6. Kierunek odwrotny: firewall jako źródło sygnałów
Dotychczas opisywałem XGS jako odbiorcę informacji. Równie ważny jest kierunek przeciwny.
NDR Active Threat Intelligence wykrywa zdarzenia w ruchu sieciowym, loguje je i przesyła do Sophos Data Lake. Stamtąd mogą trafić do analizy prowadzonej w ramach XDR lub MDR — gdzie zostaną skorelowane z tym, co widać na stacjach roboczych, w tożsamości i w usługach chmurowych.
To istotne dla całej narracji Cyber Defense. Firewall pełni dwie role naraz: jest punktem egzekwowania decyzji oraz źródłem telemetrii i detekcji. Sieć bywa jedynym miejscem, w którym widać aktywność urządzenia, na którym nie da się zainstalować agenta — drukarki, sterownika przemysłowego, urządzenia IoT.
7. XDR i MDR: gdy kontekst przekracza granice jednego produktu
Nie będę tu opisywać XDR ani MDR w całości — to temat na osobny materiał. Warto natomiast uporządkować role:
- XDR — korelacja i prowadzenie analizy na danych z wielu źródeł jednocześnie,
- MDR — operacyjna analiza i reakcja prowadzona przez zespół specjalistów,
- XGS — element sieciowy, który dostarcza sygnały i egzekwuje część decyzji.
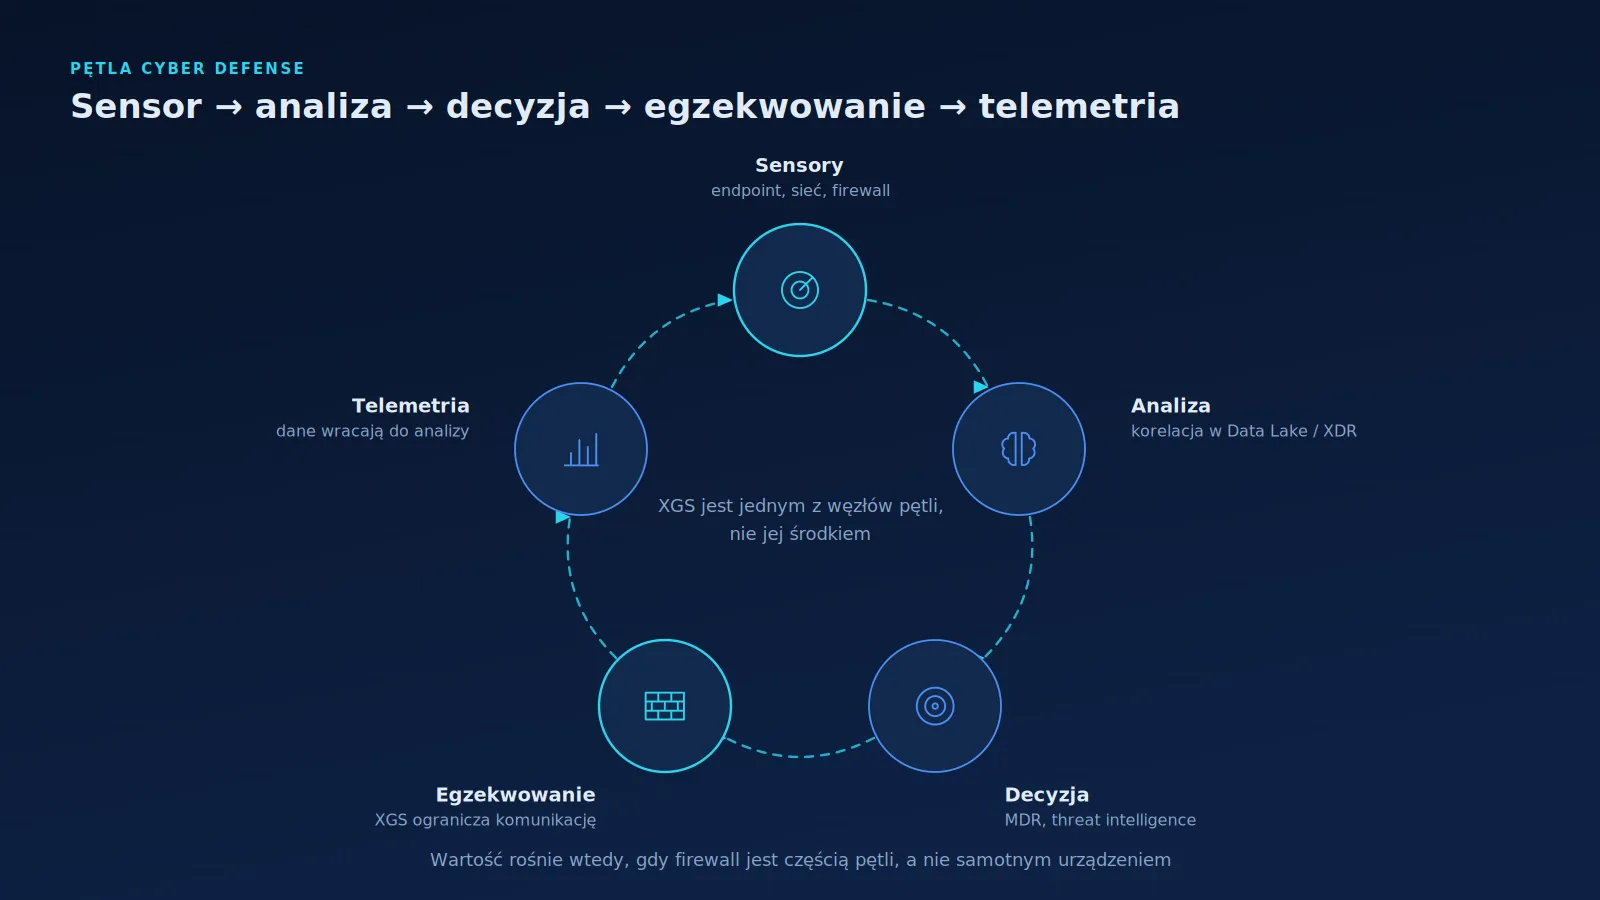
Podział ról jest tu ważniejszy niż nazwy produktów. Wykrycie, decyzja i egzekwowanie to trzy różne czynności, które nie muszą — i często nie powinny — odbywać się w jednym komponencie.
8. Scenariusz: od pierwszego alertu do ograniczenia zasięgu
Złóżmy to w jedną historię:
- Ochrona stacji wykrywa aktywność przypominającą ransomware lub narzędzie atakującego.
- Security Heartbeat zmienia stan hosta na zagrożony.
- XGS ogranicza komunikację tego urządzenia zgodnie z polityką.
- NDR obserwuje w ruchu wzorzec, który sam w sobie nie zawiera złośliwego pliku.
- Dane trafiają do Data Lake i dalej do analizy XDR/MDR.
- Analiza lub threat intelligence identyfikuje dodatkowy wskaźnik — na przykład adres serwera kontrolującego.
- Active Threat Response blokuje ten adres na firewallu, obejmując ochroną również pozostałe urządzenia w sieci.
Zastrzeżenie, które trzeba postawić wprost: rzeczywisty przebieg zależy od wdrożonych licencji, przyjętych polityk i charakteru incydentu. To model, nie gwarancja.
9. Od NGFW do elementu Cyber Defense
Warto powtórzyć zastrzeżenie z pierwszej części cyklu, bo tutaj jest najbardziej na miejscu.
XGS nie jest całym systemem Cyber Defense. Jest natomiast bardzo wartościowym miejscem, w którym system może obserwować ruch i — co równie istotne — egzekwować decyzję o jego ograniczeniu.
Różnica między firewallem samodzielnym a firewallem będącym częścią systemu nie polega na tym, że ten drugi ma więcej funkcji. Polega na tym, że potrafi działać na podstawie wiedzy, której sam nie zdobył. W środowisku, gdzie atakujący i tak porusza się między endpointem, tożsamością, siecią i chmurą, to bywa różnica decydująca.
Źródła
- Sophos Firewall 22.0 — Active Threat Response
- Sophos Firewall 22.0 — Configure threat feeds
- Sophos Firewall 22.0 — Security Heartbeat
- Sophos Firewall 22.0 — Synchronized Application Control
- Sophos Firewall 22.0 — NDR Active Threat Intelligence
Informacje zależne od wersji SFOS, licencji lub konkretnego modelu sprzętowego wymagają ponownej weryfikacji przed publikacją.