Najbardziej mylące w rozmowie o cyberataku jest słowo „atak” w liczbie pojedynczej. Sugeruje jedno zdarzenie, jeden moment, jedną decyzję. Tymczasem współczesny incydent to proces rozłożony na godziny i dni, złożony z kilkunastu kroków, z których każdy jest osobną okazją, żeby go zatrzymać.
Prześledźmy taki proces od początku do końca — na fikcyjnym, ale realistycznym przykładzie firmy dystrybucyjnej na 200 osób, bez zespołu SOC, z jednym administratorem od wszystkiego. Dla każdego kroku pokażemy dwie rzeczy: jak nazywa go MITRE ATT&CK (wspólny język opisu technik przeciwnika) i która warstwa go adresuje. Rama czasowa opiera się na medianach z setek realnych spraw reagowania na incydenty.
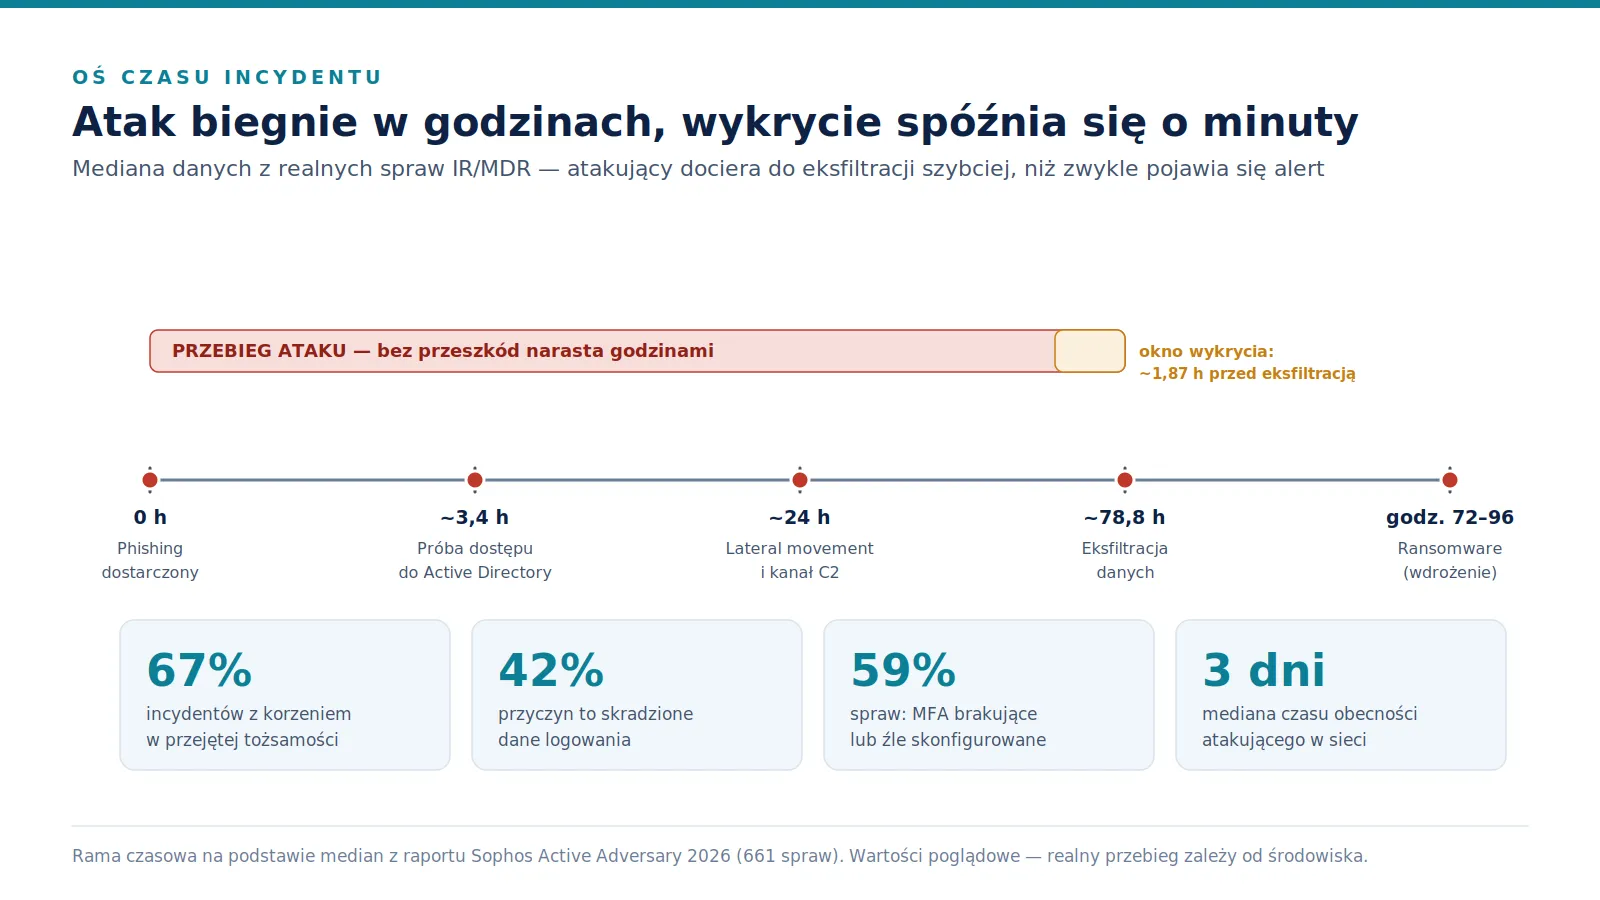
Zwróćmy uwagę na jedną liczbę: mediana czasu od pierwszego kroku do wyprowadzenia danych to blisko 79 godzin, a wykrycie pojawia się średnio zaledwie 1,87 godziny przed eksfiltracją. Innymi słowy — atakujący ma zwykle trzy dni swobody, a obrona reaguje w ostatniej godzinie. Cały sens warstwowego podejścia polega na tym, żeby ten alert zapalił się wcześniej albo żeby łańcuch urwał się, zanim w ogóle dojdzie do tego etapu.
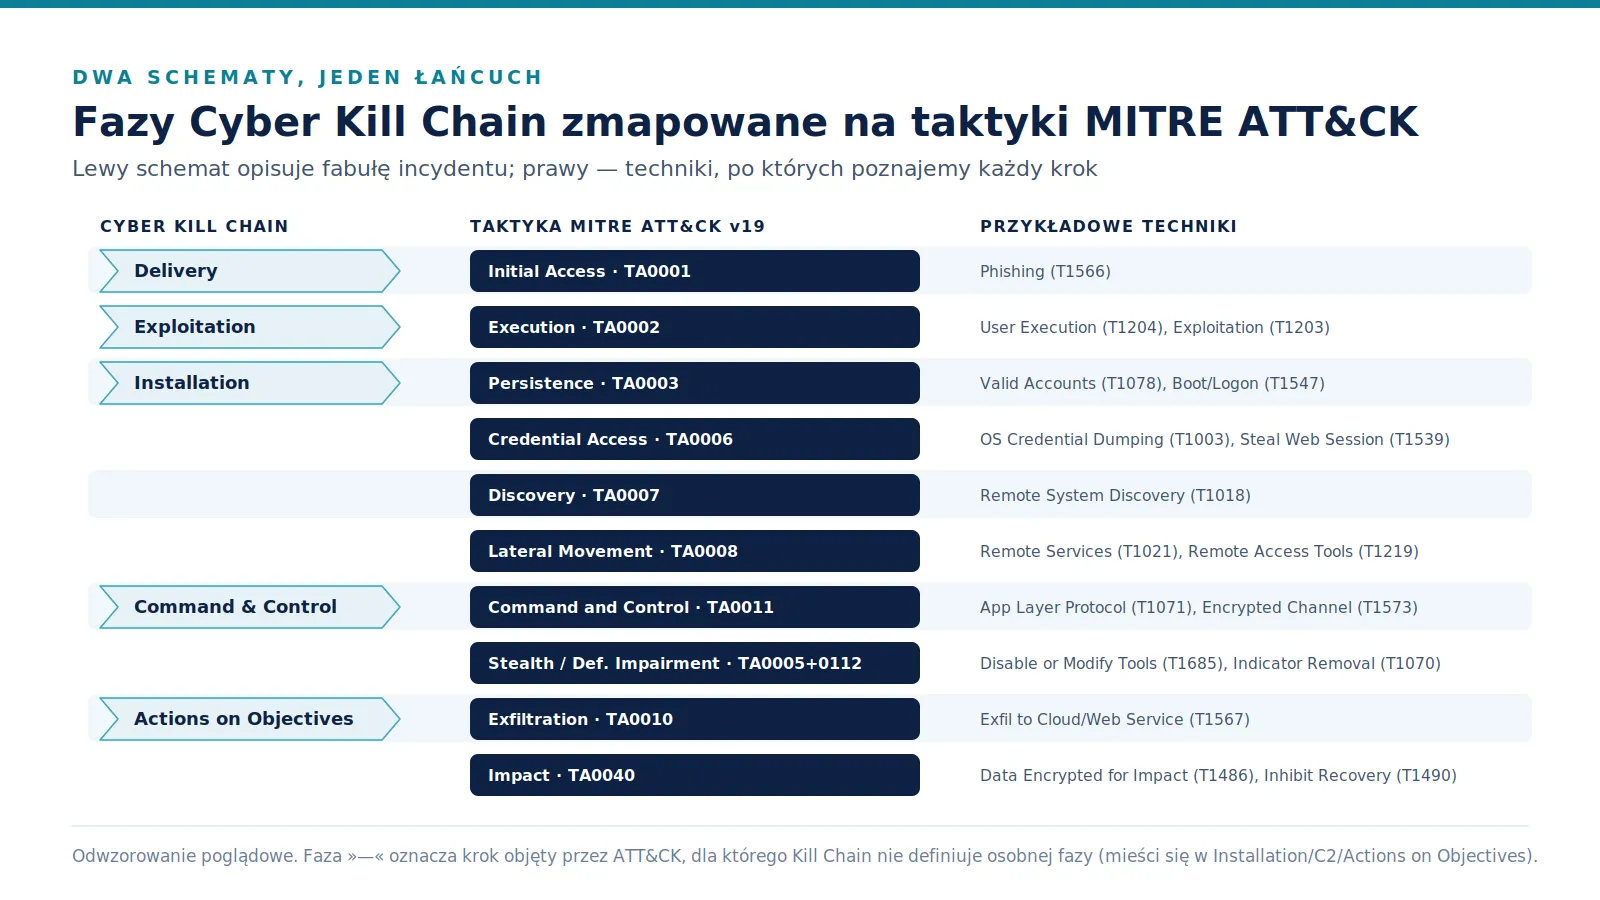
Dwa schematy, jeden łańcuch
Używamy dwóch komplementarnych modeli. Cyber Kill Chain (Lockheed Martin) opisuje atak w siedmiu fazach fabularnych — od rozpoznania po działania na celu. MITRE ATT&CK jest bardziej szczegółowy: to aktualizowany na bieżąco katalog taktyk (po co) i technik (jak). W wersji v19 (kwiecień 2026) taktyka Defense Evasion została rozbita na dwie — Stealth i Defense Impairment — do czego wrócimy przy kroku maskowania.
Godzina 0: jeden e-mail, trzy drogi
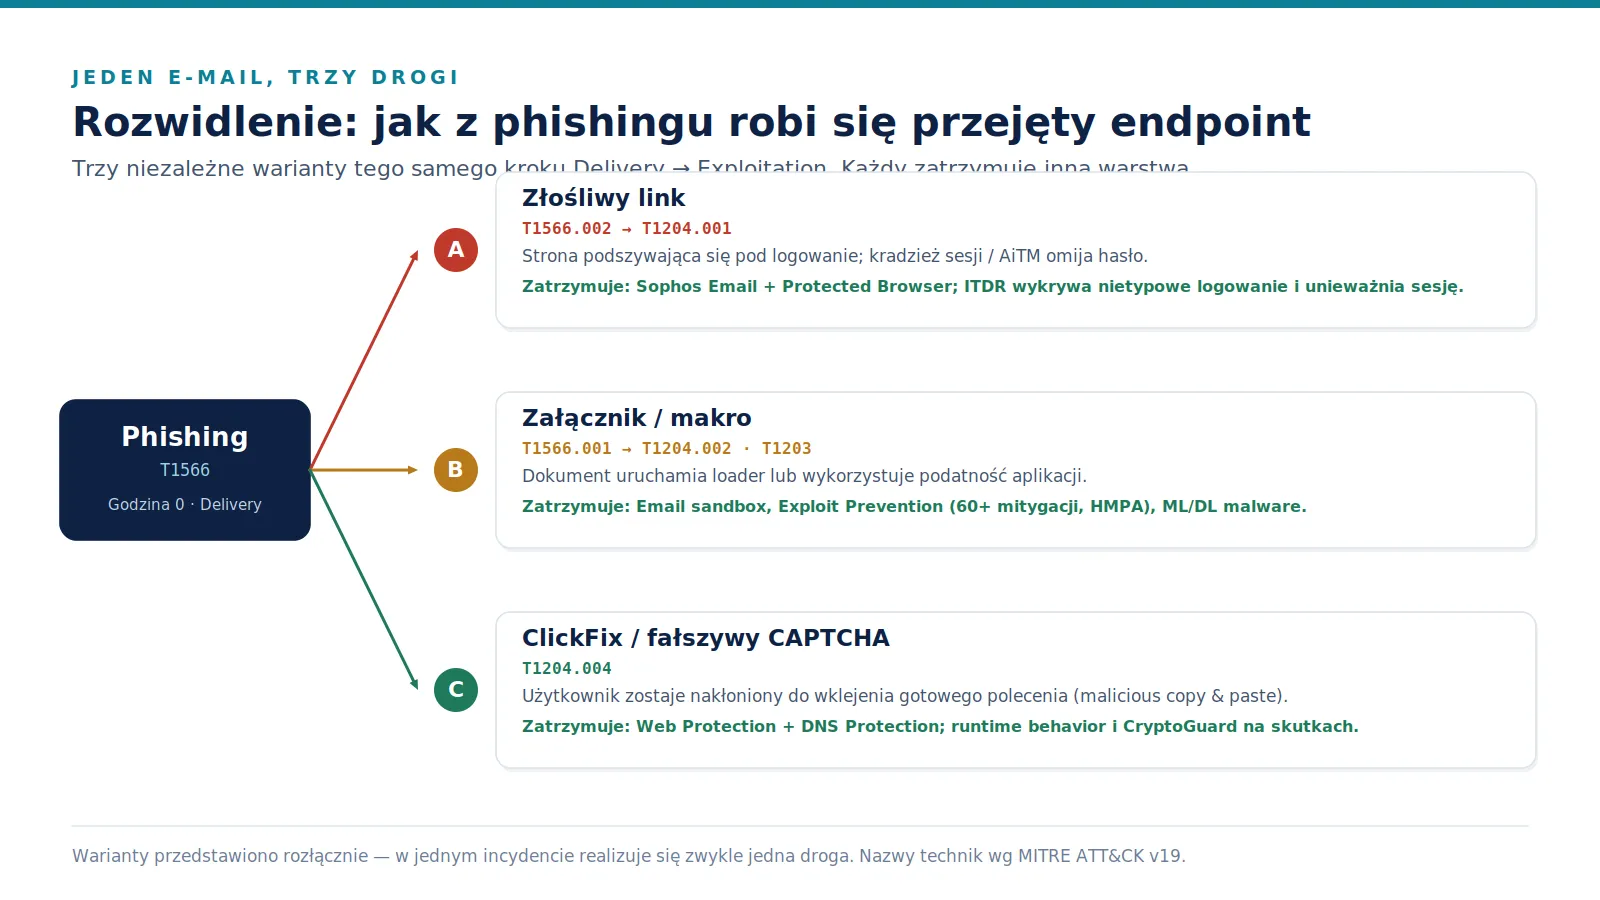
Prawie 70% incydentów ma dziś korzeń w przejętej tożsamości, a phishing (T1566), choć statystycznie jest przyczyną „tylko” kilku procent spraw, pozostaje najbardziej klasycznym punktem wejścia. Kluczowe jest to, że z jednego phishingu prowadzą różne drogi do przejęcia endpointu. Nie realizują się naraz — to warianty tego samego kroku, i każdy z nich zatrzymuje inna warstwa.
Złośliwy link i kradzież sesji
Wariant A · Delivery · T1566.002 → T1204.001
Ofiara klika odnośnik prowadzący do strony podszywającej się pod ekran logowania. W wariancie adversary-in-the-middle atakujący przechwytuje nie samo hasło, lecz aktywną sesję — co pozwala ominąć nawet poprawnie skonfigurowane MFA.
Załącznik i exploit
Wariant B · Exploitation · T1566.001 → T1204.002 · T1203
Zamiast linku — załącznik. Dokument uruchamia loader albo wykorzystuje podatność w aplikacji, która go otwiera (Exploitation for Client Execution).
ClickFix / fałszywy CAPTCHA
Wariant C · Execution · T1204.004
Technika, która w ATT&CK ma już własny numer (Malicious Copy and Paste). Użytkownik trafia na stronę udającą weryfikację „nie jestem robotem” i zostaje nakłoniony do samodzielnego wklejenia gotowego polecenia — omijając w ten sposób część kontroli, bo akcję wykonuje sam.
Instalacja i utrwalenie dostępu
Załóżmy najgorszy scenariusz — jedna z dróg okazała się skuteczna i na endpointcie wykonuje się kod atakującego (T1059). Kolejny cel przeciwnika to utrwalenie dostępu: mechanizm, który przetrwa restart i nie będzie wymagał ponownego phishingu. Najczęściej realizowane jest to przez nadużycie ważnych kont (Valid Accounts, T1078) — bo „zalogować się” jest ciszej niż „włamać się”.
Utrwalenie obecności
Persistence · T1078 · T1547
Atakujący zakłada mechanizm autostartu lub — częściej — korzysta z przejętego, legalnego konta, żeby wtapiać się w normalny ruch.
Kradzież poświadczeń
To moment, w którym incydent zwykle przyspiesza. Dysponując dostępem do jednej maszyny, przeciwnik szuka poświadczeń, które otworzą kolejne (T1003 — OS Credential Dumping, T1555 — ze skarbców, T1539 — sesje przeglądarki). Skradzione dane logowania to, według danych z realnych spraw, ponad 40% wszystkich przyczyn źródłowych.
Zbieranie poświadczeń
Credential Access · T1003 · T1555 · T1539
Zrzut pamięci procesu uwierzytelniania, odczyt zapisanych haseł, przejęcie tokenów sesji. Cel: konto o szerszych uprawnieniach, najlepiej w Active Directory.
Rozpoznanie i ruch boczny
Z lepszym kontem przeciwnik zaczyna się rozglądać (T1018 — Remote System Discovery) i przemieszczać między maszynami. W realnych sprawach próba dostępu do kontrolera domeny pada średnio już po 3,4 godziny. Ruch boczny realizowany jest przez usługi zdalne — najczęściej RDP (T1021.001) — oraz przez legalne narzędzia zdalnego dostępu (T1219), które w wersji v19 doczekały się osobnej techniki, bo administracyjne oprogramowanie RMM stało się ulubionym narzędziem atakujących.
Przemieszczanie się w sieci
Lateral Movement · T1021.001 · T1219
Połączenia RDP do kolejnych hostów, instalacja narzędzia RMM jako „drugiego kanału”. Płaska sieć bez segmentacji zamienia jeden przejęty endpoint w przyczółek do wszystkich pozostałych.
Kanał dowodzenia (C2)
Żeby sterować operacją, przeciwnik utrzymuje kanał command-and-control — zwykle po zaszyfrowanym protokole aplikacyjnym (T1071, T1573), a czasem po prostu przez wspomniane narzędzie RMM (T1219), które generuje ruch nieodróżnialny od legalnej administracji.
Utrzymanie zdalnej kontroli
Command & Control · T1071 · T1573 · T1219
Regularne „bicie serca” do serwera atakującego, tunelowanie poleceń w ruchu, który ma wyglądać zwyczajnie.
Osłabianie obrony i maskowanie
Tuż przed finałem przeciwnik próbuje oślepić obronę. W ATT&CK v19 te działania rozdzielono na dwie taktyki: Defense Impairment — aktywne wyłączanie narzędzi i logów (T1685 — Disable or Modify Tools), oraz Stealth — zacieranie śladów i wtapianie się (T1070 — Indicator Removal, T1027 — Obfuscation). To krok, w którym atakujący najczęściej próbuje wyłączyć agenta ochrony.
Wyłączanie ochrony i zacieranie śladów
Defense Impairment / Stealth · T1685 · T1070 · T1027
Próba zatrzymania usług bezpieczeństwa, czyszczenie dzienników zdarzeń, ukrywanie artefaktów. Skuteczne oślepienie obrony zwykle bezpośrednio poprzedza szyfrowanie.
Zbieranie i eksfiltracja danych
Współczesny ransomware to najczęściej podwójne wymuszenie — najpierw dane są kradzione, potem szyfrowane. Eksfiltracja (T1567 — do usług chmurowych, T1048 — alternatywnym protokołem) pada średnio po 79 godzinach i — jak niemal 80% takich działań — odbywa się poza godzinami pracy, gdy nikt nie patrzy na konsolę.
Wyprowadzenie danych
Collection & Exfiltration · T1074 · T1567 · T1048
Dane są gromadzone w jednym miejscu i wyprowadzane — często legalnym narzędziem do synchronizacji plików, żeby ruch wyglądał na kopię zapasową.
Uderzenie: ransomware
Finał, po którym incydent staje się widoczny dla wszystkich: szyfrowanie danych dla efektu (T1486) i niszczenie kopii, by utrudnić odtworzenie (T1490 — kasowanie Volume Shadow Copy). Coraz częściej szyfrowanie jest zdalne — prowadzone z jednego, słabo chronionego urządzenia, na pliki współdzielone przez sieć.
Szyfrowanie i niszczenie kopii
Impact · T1486 · T1490
Masowe szyfrowanie plików, próba usunięcia kopii cieni i mechanizmów odtwarzania.
Gdzie ten łańcuch się urywa
Prześledziliśmy osiem kroków. Zestawmy je teraz z warstwami, które je adresują — bo to jest właściwa treść „warstwowego Cyber Defense”: nie jeden mur, lecz ciąg niezależnych punktów kontroli, obsługiwanych przez tego samego agenta i tę samą konsolę.
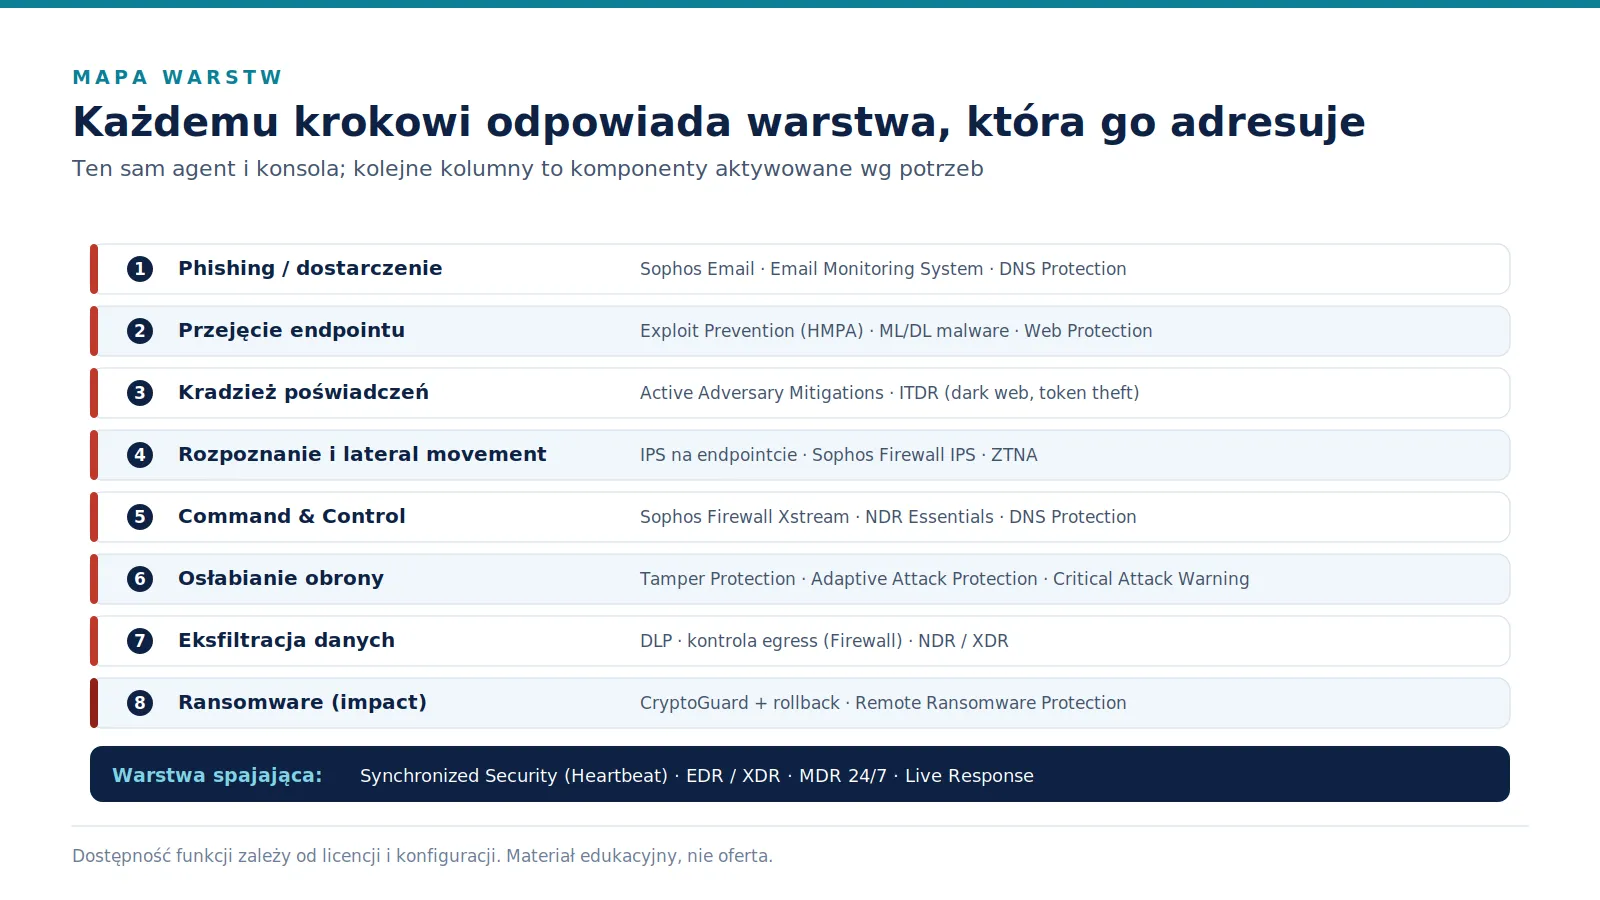
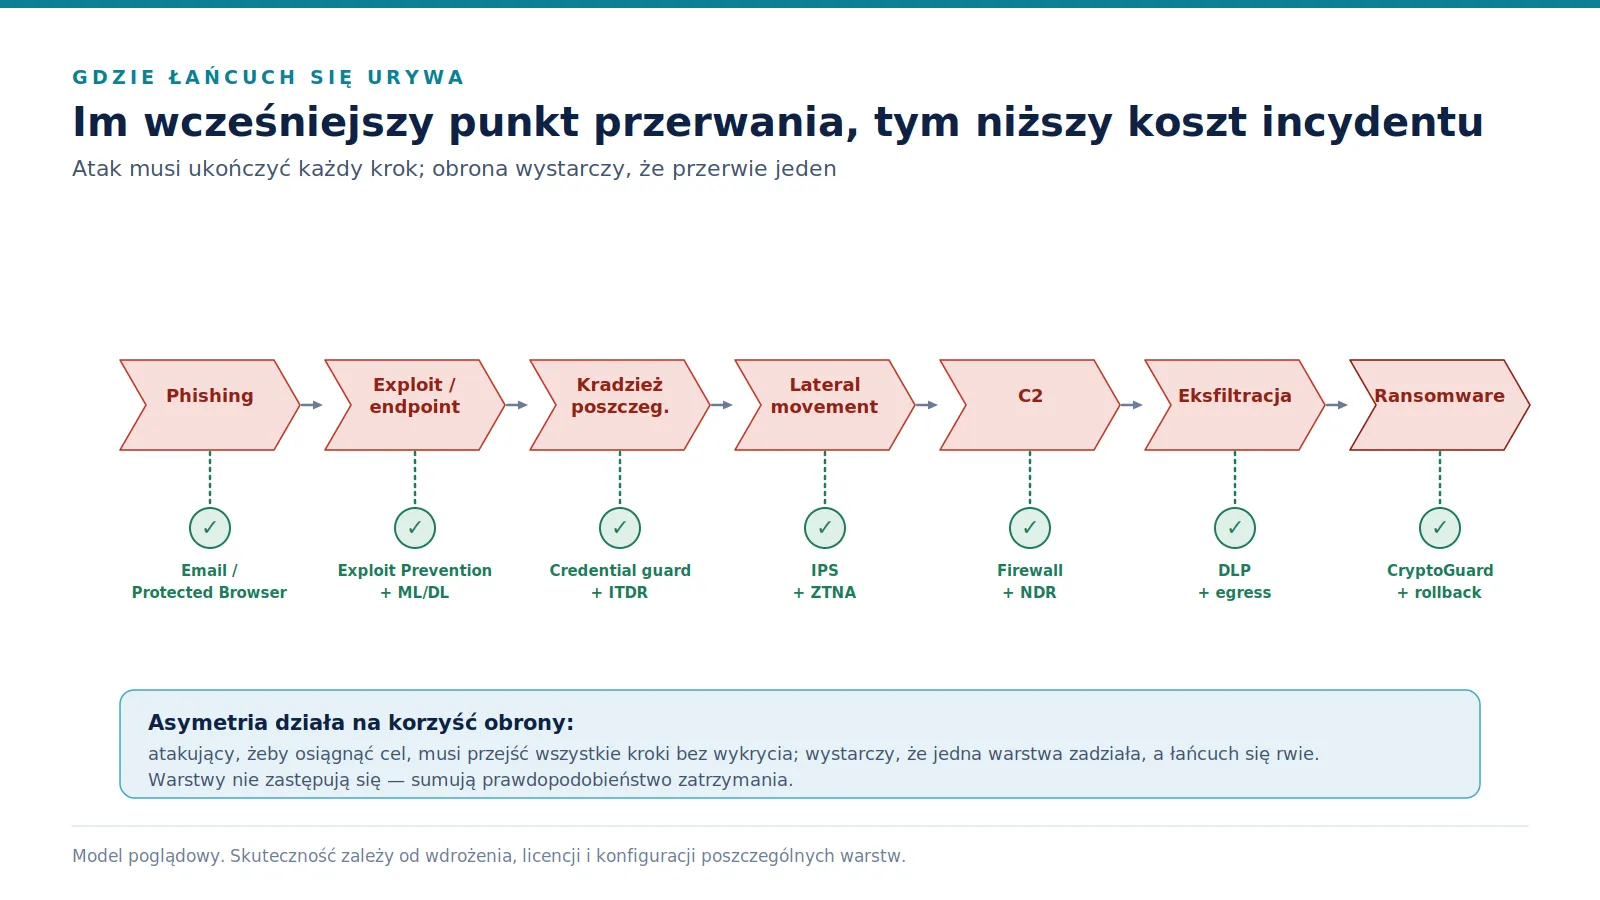
I najważniejsza obserwacja z całego case study — asymetria działa na korzyść obrony. Atakujący, żeby osiągnąć cel, musi ukończyć każdy krok, w dodatku niezauważony. Obronie wystarczy przerwać jeden. Im wcześniejszy punkt przerwania, tym niższy koszt: zablokowany e-mail nie kosztuje nic, a przywracanie po ransomware — średnio miliony.
Źródła
- Sophos — Active Adversary Report 2026
- MITRE ATT&CK — Enterprise Matrix (v19)
- MITRE ATT&CK v19 — Defense Evasion split (Stealth / Defense Impairment)
- Lockheed Martin — Cyber Kill Chain
- Sophos — Endpoint & EDR
- Sophos — Identity Threat Detection and Response (ITDR)
- Sophos — Key anti-ransomware features (CryptoGuard)
- Sophos Firewall v22 — nowości
- Sophos Central — dokumentacja administratora
Rama czasowa i statystyki pochodzą z raportu Sophos Active Adversary 2026 (mediany z 661 spraw IR/MDR). Nazwy i numery technik wg MITRE ATT&CK v19. Nazwy funkcji i dostępność zależą od wersji agenta, poziomu licencji i konfiguracji — wymagają weryfikacji przed publikacją. Przykład firmy jest fikcyjny.