Skaner podatności potrafi znaleźć problem. Nie powie jednak, który z kilkuset wyników naprawić w pierwszej kolejności, ani czy nowa podatność opisana wczoraj dotyczy akurat Twojej infrastruktury. Tę pracę wykonują ludzie — i w wielu zespołach IT brakuje na nią czasu.
Sophos Managed Risk łączy oba elementy w jednej usłudze. W tej części opisuję, jak jest zbudowana, co dokładnie skanuje i jak wygląda cykl pracy.
1. Model usługi
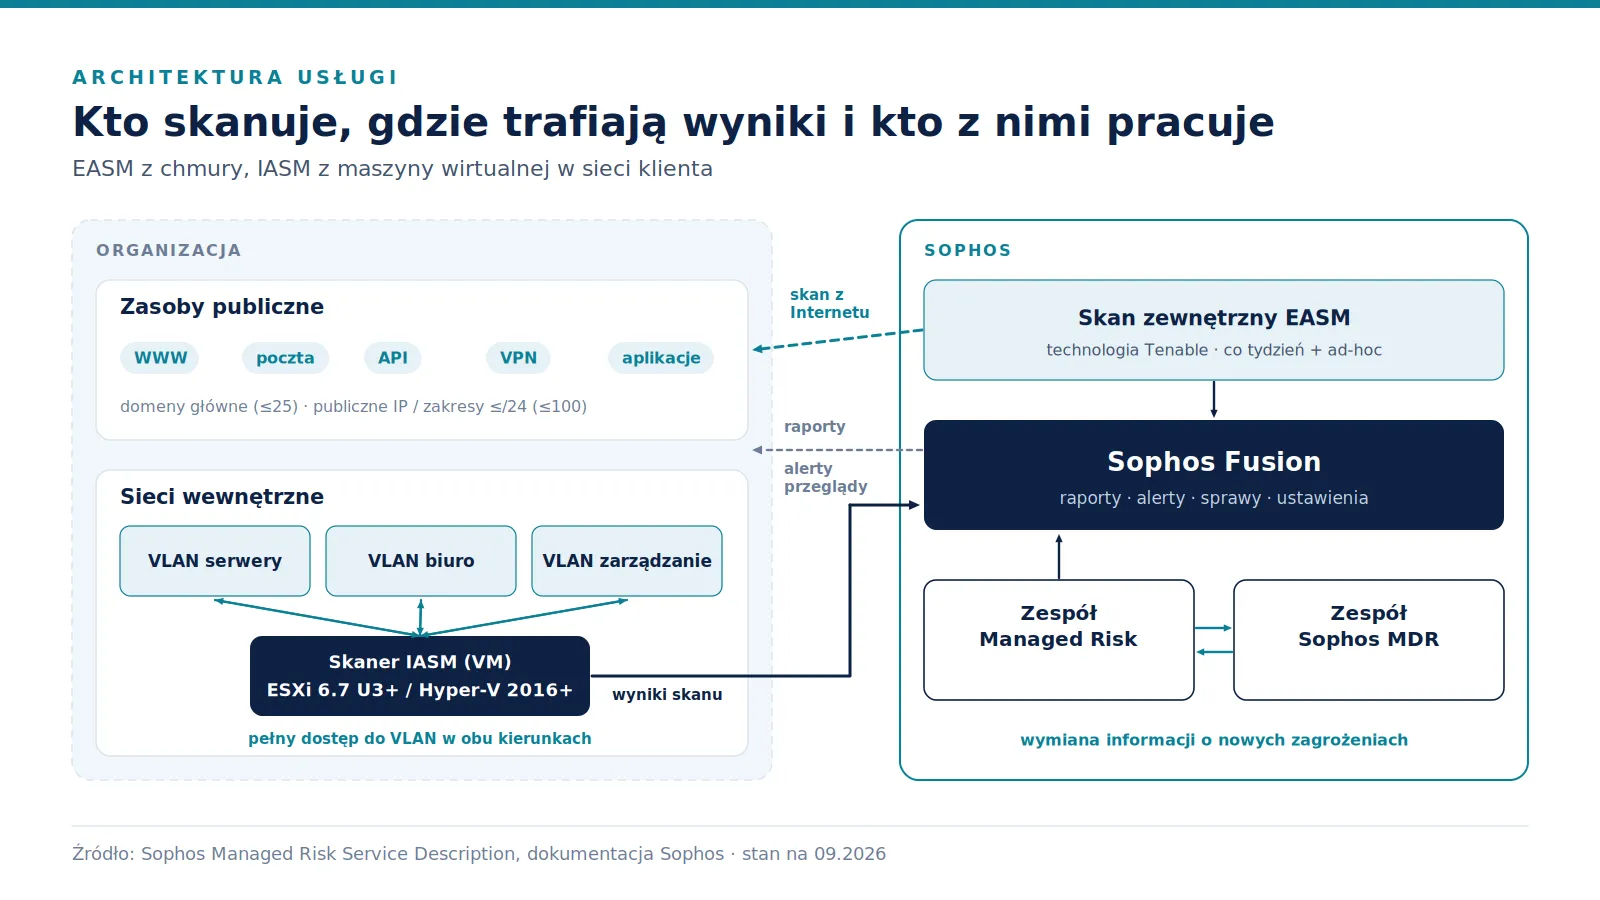
Managed Risk to usługa zarządzana zbudowana na technologii Tenable — firmy specjalizującej się w zarządzaniu ekspozycją. Sophos odpowiada za realizację: skanowanie, analizę wyników i kontakt z klientem prowadzi zespół Sophos, w którym pracują analitycy z certyfikacją Tenable.
Usługa jest realizowana w całości na odległość. Organizacja nie kupuje ani nie utrzymuje konsoli skanera, nie aktualizuje bazy podatności i nie planuje skanów ręcznie. Jedynym elementem po stronie klienta jest maszyna wirtualna skanera, potrzebna do skanowania sieci wewnętrznej.
Wyniki, ustawienia i komunikacja z zespołem są w konsoli Sophos Fusion. Sprawy dotyczące podatności są prowadzone w tym samym interfejsie co sprawy zespołu Sophos MDR. Administrator nie musi więc przełączać się między systemami.
2. EASM — zewnętrzna powierzchnia ataku
External Attack Surface Management (EASM) odpowiada na pytanie, co z Twojej organizacji widać z Internetu. Klient deklaruje domeny główne oraz publiczne adresy IP lub zakresy. Usługa wykrywa zasoby powiązane z tymi domenami i adresami, m.in.:
- serwery WWW i serwery poczty,
- aplikacje webowe,
- publiczne interfejsy API,
- usługi i porty dostępne z zewnątrz.
Co tydzień powstaje raport z inwentaryzacją wykrytych zasobów zewnętrznych oraz raport ze skanu podatności.
Największą wartością EASM jest to, czego organizacja nie ma na liście. Zapomniana subdomena po kampanii marketingowej, testowa instancja aplikacji wystawiona „na chwilę” albo panel administracyjny urządzenia dostępny z Internetu — to typowe znaleziska pierwszych skanów.
3. IASM — wewnętrzna powierzchnia ataku
Internal Attack Surface Management (IASM) Sophos dodał do usługi w lipcu 2025 r. — dla nowych i obecnych klientów, bez zmiany licencji i ceny. IASM pokazuje, co zobaczy atakujący, który już dostał się do sieci.
Skanowanie wykonuje maszyna wirtualna skanera uruchomiona w infrastrukturze klienta. Jeden skaner może obsługiwać wiele sieci VLAN, pod warunkiem że ma do nich pełny dostęp. Skany wewnętrzne również odbywają się co tydzień.
Dokumentacja Sophos (stan na wrzesień 2026 r.) opisuje dwa rodzaje skanów wewnętrznych:
- skan wykrywający (discovery) — raportuje zasoby w sieci bez logowania się do nich,
- skan podatności — w jednym z dwóch trybów.
Tryb nieuwierzytelniony symuluje atakującego bez poświadczeń. Pokazuje otwarte porty, dostępne usługi i błędy konfiguracji widoczne z sieci. Od tego trybu IASM startował w 2025 r.
Tryb uwierzytelniony korzysta z poświadczeń (do dziesięciu na skan). Skaner loguje się do systemów i widzi więcej: wersje zainstalowanego oprogramowania, brakujące poprawki i ustawienia, których nie da się ocenić z zewnątrz. Wymaga to przygotowania kont technicznych — piszę o tym w części 4.
EASM i IASM w zestawieniu
| EASM | IASM | |
|---|---|---|
| Perspektywa | atakujący w Internecie | atakujący wewnątrz sieci |
| Gdzie działa skaner | infrastruktura Sophos | maszyna wirtualna u klienta |
| Zakres | domeny główne, publiczne IP i zakresy | wewnętrzne zakresy IP, wiele VLAN |
| Wynik | inwentaryzacja zasobów + podatności | wykrycie zasobów + podatności |
| Częstotliwość | co tydzień | co tydzień |
| Wymagania po stronie klienta | lista domen i adresów, zgody właścicieli | hypervisor, reguły firewall, opcjonalnie poświadczenia |
Oba skany odpowiadają na inne pytania i warto je traktować jako uzupełniające się. EASM pokazuje, co jest bezpośrednio wystawione na atak. IASM pokazuje, jak daleko zajdzie atakujący, który przełamał pierwszą linię — np. przez phishing albo przejęte konto VPN.
4. Priorytetyzacja i współpraca z MDR
Pełny skan średniej sieci zwraca setki wyników. Jeśli każdy z nich ma etykietę „wysoki” lub „krytyczny”, lista przestaje pomagać. Managed Risk korzysta z priorytetyzacji opartej na ryzyku, wspieranej przez mechanizmy AI Tenable. Model ocenia prawdopodobieństwo, że podatność zostanie wykorzystana w praktyce, a nie tylko jej teoretyczną krytyczność.
Efekt dla administratora: krótsza lista rzeczy do zrobienia w pierwszej kolejności i uzasadnienie, dlaczego właśnie te. Priorytety są omawiane z zespołem Sophos na przeglądach — o nich za chwilę.
Drugi element to współpraca z zespołem Sophos MDR. Gdy analitycy MDR trafią na nową, groźną podatność typu zero-day, zespół Managed Risk sprawdza, czy zasoby klienta są narażone. Oba zespoły wymieniają się danymi. Dla klienta oznacza to, że informacja o zagrożeniu i informacja o własnej ekspozycji trafiają do niego z jednego źródła.
Usługa zarządzana a samodzielnie utrzymywany skaner
Organizacja może też kupić skaner podatności i obsługiwać go samodzielnie. Różnica nie dotyczy samej technologii, tylko podziału pracy:
- przy samodzielnym skanerze zespół IT sam planuje skany, aktualizuje narzędzie, interpretuje wyniki i śledzi nowe podatności,
- w usłudze zarządzanej te zadania wykonuje zespół dostawcy, a zespół IT dostaje uporządkowaną listę priorytetów i zalecenia,
- w obu przypadkach naprawa i decyzje zostają w organizacji.
Wybór zależy od tego, czy organizacja ma ludzi z doświadczeniem w analizie podatności i czas, żeby regularnie się tym zajmować. W wielu firmach z sektora MŚP odpowiedź na oba pytania brzmi „nie”.
5. Rodzaje skanów
Usługa wykonuje trzy rodzaje skanów:
| Typ skanu | Kto uruchamia | Warunki |
|---|---|---|
| Harmonogramowy | automatycznie | co tydzień, w wybrany dzień; start ok. północy w wybranej strefie czasowej |
| Na żądanie | klient | maks. 5 w miesiącu; zlecenie co najmniej 1 dzień roboczy wcześniej |
| Ad-hoc | Sophos | nowa podatność o wysokim potencjale ekspozycji lub zmiana ryzyka znanej podatności; bez wcześniejszej zgody klienta |
Skany harmonogramowe są podstawą usługi. Dzień tygodnia i strefę czasową wybiera się podczas konfiguracji.
Skany na żądanie służą głównie do weryfikacji poprawek: po wdrożeniu zmiany można sprawdzić, czy podatność zniknęła, bez czekania na kolejny tydzień. Limit pięciu miesięcznie wymaga planowania — o tym w części 5.
Skany ad-hoc uruchamia Sophos, gdy pojawi się nowa podatność o wysokim potencjale ekspozycji lub zmieni się ocena ryzyka znanej podatności. Nie wymagają zgody klienta i mogą odbyć się poza zwykłym oknem skanowania. Warto uprzedzić o tym zespół IT, dostawców i osoby monitorujące sieć, żeby nie potraktowali skanu jak ataku.
6. Cykl pracy
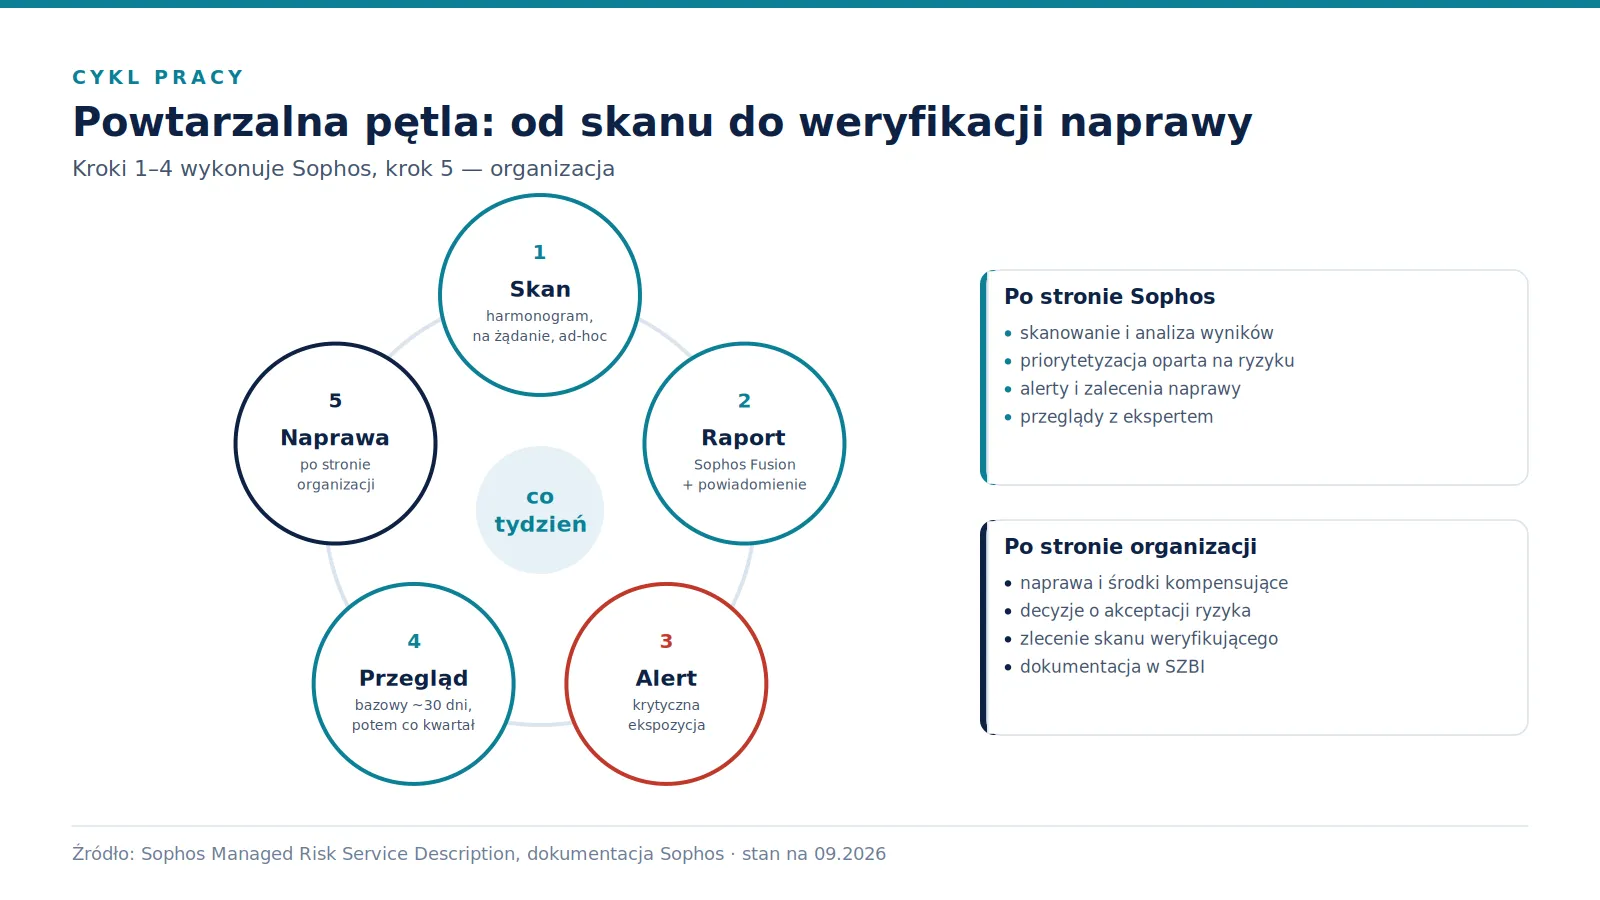
Po uruchomieniu usługa działa w powtarzalnym cyklu:
- Skan — harmonogramowy, na żądanie lub ad-hoc.
- Raport — wyniki trafiają do Sophos Fusion; administrator dostaje powiadomienie.
- Alert — jeśli skan zewnętrzny wykryje podatność krytyczną albo zespół uzna inną ekspozycję za wysokie ryzyko, Sophos zakłada sprawę i wysyła e-mail.
- Przegląd z ekspertem — pierwszy (bazowy) ok. 30 dni po uruchomieniu, kolejne co kwartał. Zespół omawia wyniki, bieżący krajobraz zagrożeń i rekomendowane priorytety.
- Naprawa — po stronie organizacji. Kolejny skan pokazuje, czy zadziałała.
Sprawy i komunikacja z zespołem
Kontakt z zespołem Managed Risk odbywa się przez sprawy (cases) w Sophos Fusion. Tą drogą przychodzą alerty o krytycznej ekspozycji i tą samą drogą organizacja zgłasza pytania, fałszywe wyniki, prośby o skan na żądanie i zmiany zakresu. Historia spraw jest dodatkowym materiałem dowodowym: pokazuje, kiedy organizacja dowiedziała się o problemie i jak zareagowała.
Jak wykorzystać przeglądy z ekspertem
Przegląd bazowy i przeglądy kwartalne są najbardziej niedocenianym elementem usługi. Żeby dały coś więcej niż prezentację wyników, warto przyjść z przygotowaną listą:
- pozycje, których znaczenie lub priorytet jest niejasny,
- podatności, których nie da się naprawić, i pytanie o środki kompensujące,
- planowane zmiany w infrastrukturze, które wpłyną na zakres skanowania,
- pytania o bieżące kampanie ataków w branży organizacji.
Ten cykl dobrze wpisuje się w wymagania SZBI: jest powtarzalny, udokumentowany i zostawia ślad w postaci raportów oraz spraw.
W kolejnej części przechodzę do warunków wejścia: kto może kupić Managed Risk, jak jest licencjonowany i jakie limity trzeba sprawdzić, zanim złoży się zamówienie.
Źródła
- Sophos Managed Risk — Service Description (rev. 12.06.2025)
- Sophos Managed Risk — strona usługi
- Dokumentacja Sophos — Managed Risk
- Dokumentacja Sophos — Managed Risk: ustawienia
- Dokumentacja Sophos — Managed Risk: skany wewnętrzne
- Sophos — komunikat o Internal Attack Surface Management (07.2025)
- Sophos Community — Sophos Central staje się Sophos Fusion
- Sophos Community — nowe nazwy usług Sophos MDR
Podstawą merytoryczną są publiczne materiały Sophos (Service Description, dokumentacja Sophos Fusion, solution brief i brochure) oraz omówienia nowelizacji UKSC. Artykuł nie stanowi porady prawnej. Parametry usługi odpowiadają stanowi dokumentacji na wrzesień 2026 r.