Prewencja opisana w pierwszej części cyklu zajmuje się tym, co już trafiło na urządzenie. Redukcja powierzchni ataku zajmuje się czymś wcześniejszym: ilu dróg w ogóle potrzebuje atakujący, żeby coś tam trafiło.
To jest ta część produktu, którą najłatwiej pominąć przy wdrożeniu — bo wymaga decyzji organizacyjnych, a nie technicznych. I jednocześnie ta, która najbardziej zmienia liczbę zdarzeń, jakimi trzeba się później zająć.
1. Sześć dróg, jeden agent
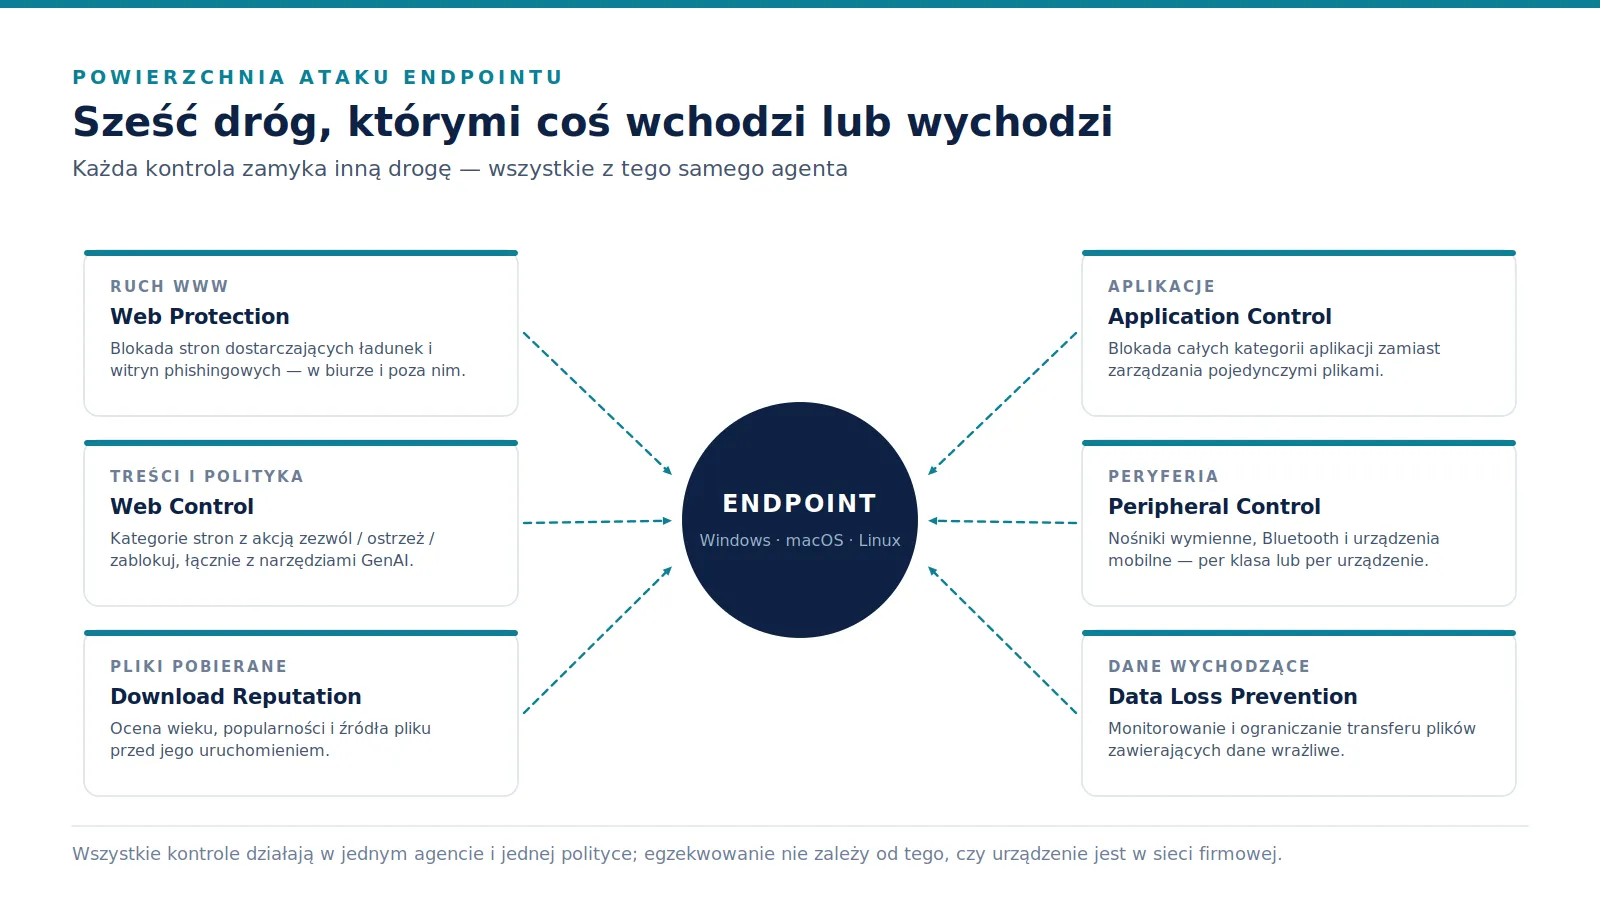
Kontrole ekspozycji w Sophos Endpoint dzielą się na sześć obszarów. Warto je wymienić razem, bo w konsoli są to osobne sekcje polityki i łatwo skonfigurować jedną, zapominając o pozostałych.
- Web Protection — blokada adresów rozpoznanych jako złośliwe lub phishingowe.
- Web Control — egzekwowanie polityki użycia sieci według kategorii stron.
- Download Reputation — ocena pobieranego pliku na podstawie wieku, popularności i źródła.
- Application Control — blokada całych kategorii aplikacji.
- Peripheral Control — kontrola nośników wymiennych, Bluetooth i urządzeń mobilnych.
- Data Loss Prevention — monitorowanie i ograniczanie transferu plików z danymi wrażliwymi.
Wspólna cecha: wszystkie działają w tym samym agencie, są konfigurowane w tej samej polityce i — co najważniejsze operacyjnie — są egzekwowane niezależnie od tego, czy urządzenie jest w sieci firmowej. To rozróżnienie ma znaczenie, bo klasyczne podejście oparte na firewallu brzegowym przestaje działać w chwili, gdy laptop wychodzi z biura.
2. Web Protection a Web Control — nie to samo
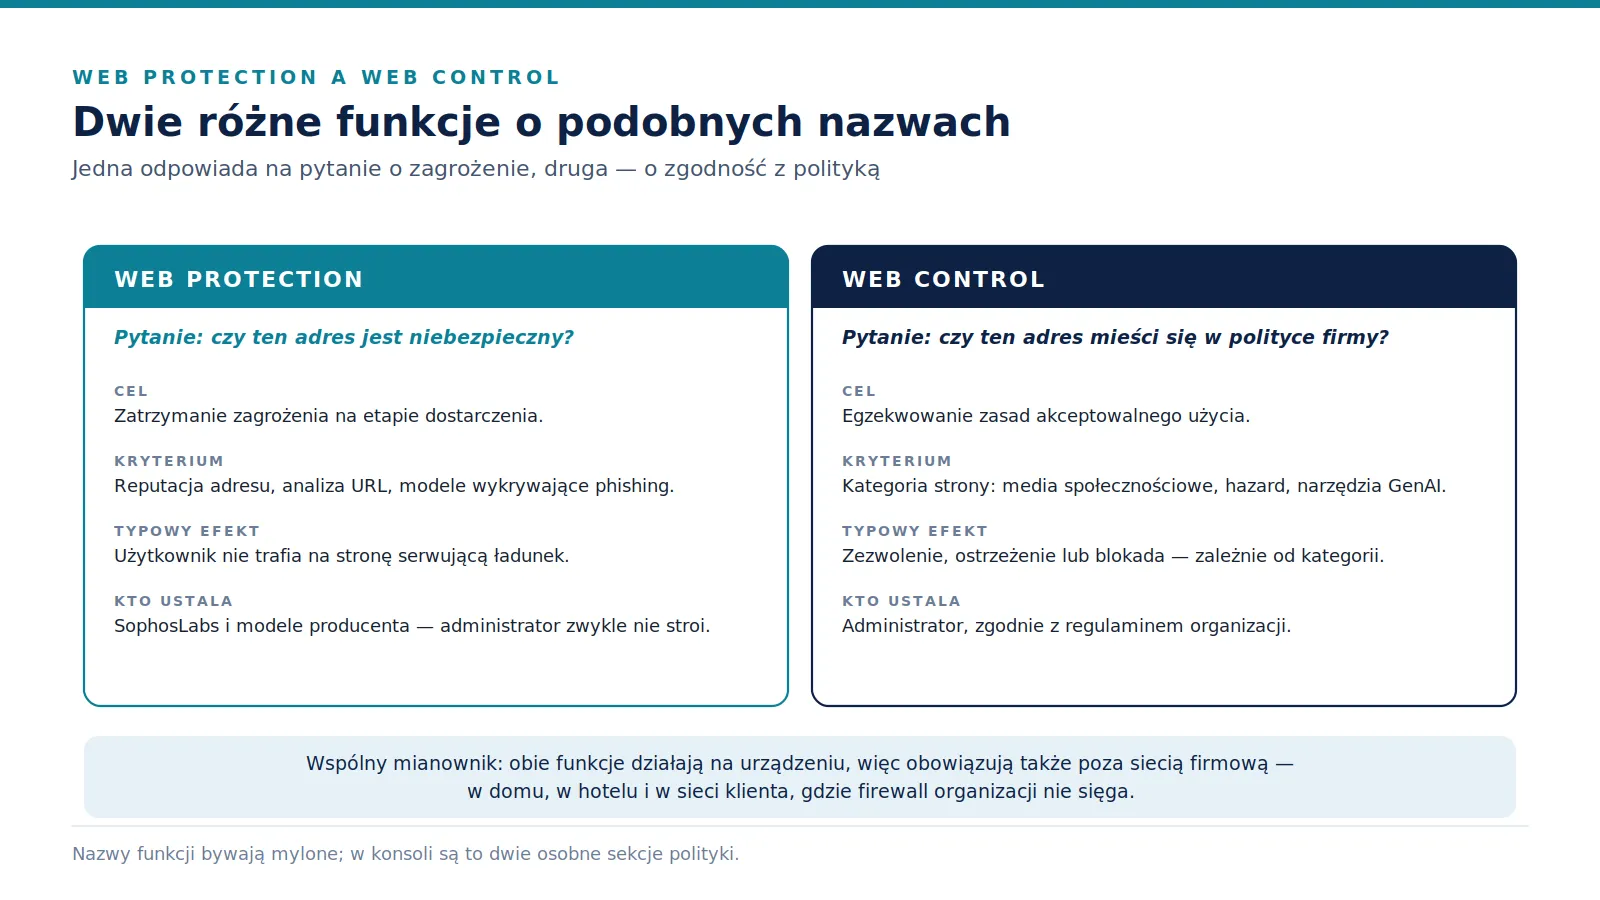
Te dwie funkcje bywają mylone, także w rozmowach technicznych, bo nazwy są podobne. Odpowiadają jednak na zupełnie inne pytania.
Web Protection pyta: czy ten adres jest niebezpieczny? Kryterium jest reputacja i analiza samego zasobu, decyzję podejmuje producent na podstawie własnych danych, a efektem jest zatrzymanie zagrożenia na etapie dostarczenia. Administrator zwykle tego nie stroi.
Web Control pyta: czy ten adres mieści się w polityce firmy? Kryterium jest kategoria strony, decyzję podejmuje administrator zgodnie z regulaminem organizacji, a akcje są trzy: zezwól, ostrzeż, zablokuj.
Praktyczna konsekwencja: wyłączenie Web Control z powodów kulturowych — bo „nie blokujemy pracownikom internetu” — nie wyłącza ochrony przed złośliwymi stronami. To dwie niezależne decyzje i warto je podejmować osobno.
3. Kategorie zamiast list
Application Control opiera się na gotowych kategoriach aplikacji przygotowanych przez producenta. Ta decyzja projektowa wygląda niepozornie, a ma duży wpływ na koszt utrzymania.
Alternatywą jest utrzymywanie własnej listy — po nazwie pliku, ścieżce albo sumie kontrolnej. Każde z tych podejść ma ten sam problem: lista starzeje się szybciej, niż zespół zdąża ją aktualizować, a blokada oparta na ścieżce jest trywialna do obejścia. Polityka opisana na poziomie kategorii przenosi ten wysiłek na producenta i pozostaje aktualna po zmianie wersji aplikacji.
Podobnie działa Peripheral Control, z tą różnicą, że granulacja jest tam istotna z innego powodu. Zwykle nie chodzi o zablokowanie wszystkich urządzeń USB, tylko o to, żeby zestaw słuchawkowy działał, a nieznany nośnik pamięci — nie. Kontrola per klasa urządzeń, per konkretny model i per pojedyncze urządzenie pozwala to rozdzielić.
4. Shadow AI: problem, który już istnieje
Narzędzia generatywnej AI weszły do organizacji szybciej, niż zespoły bezpieczeństwa zdążyły cokolwiek o nich zdecydować. Sytuacja wyjściowa w większości firm wygląda tak samo: nikt nie wie, z czego faktycznie korzystają pracownicy.
Ryzyko ma dwa kierunki. Pierwszy to dane firmowe wychodzące w treści zapytań — fragmenty kodu, dokumenty, dane klientów. Drugi to narzędzia uzyskujące dostęp do zasobów, do których nie powinny sięgać, zwłaszcza gdy integrują się z pocztą albo dyskiem w chmurze.
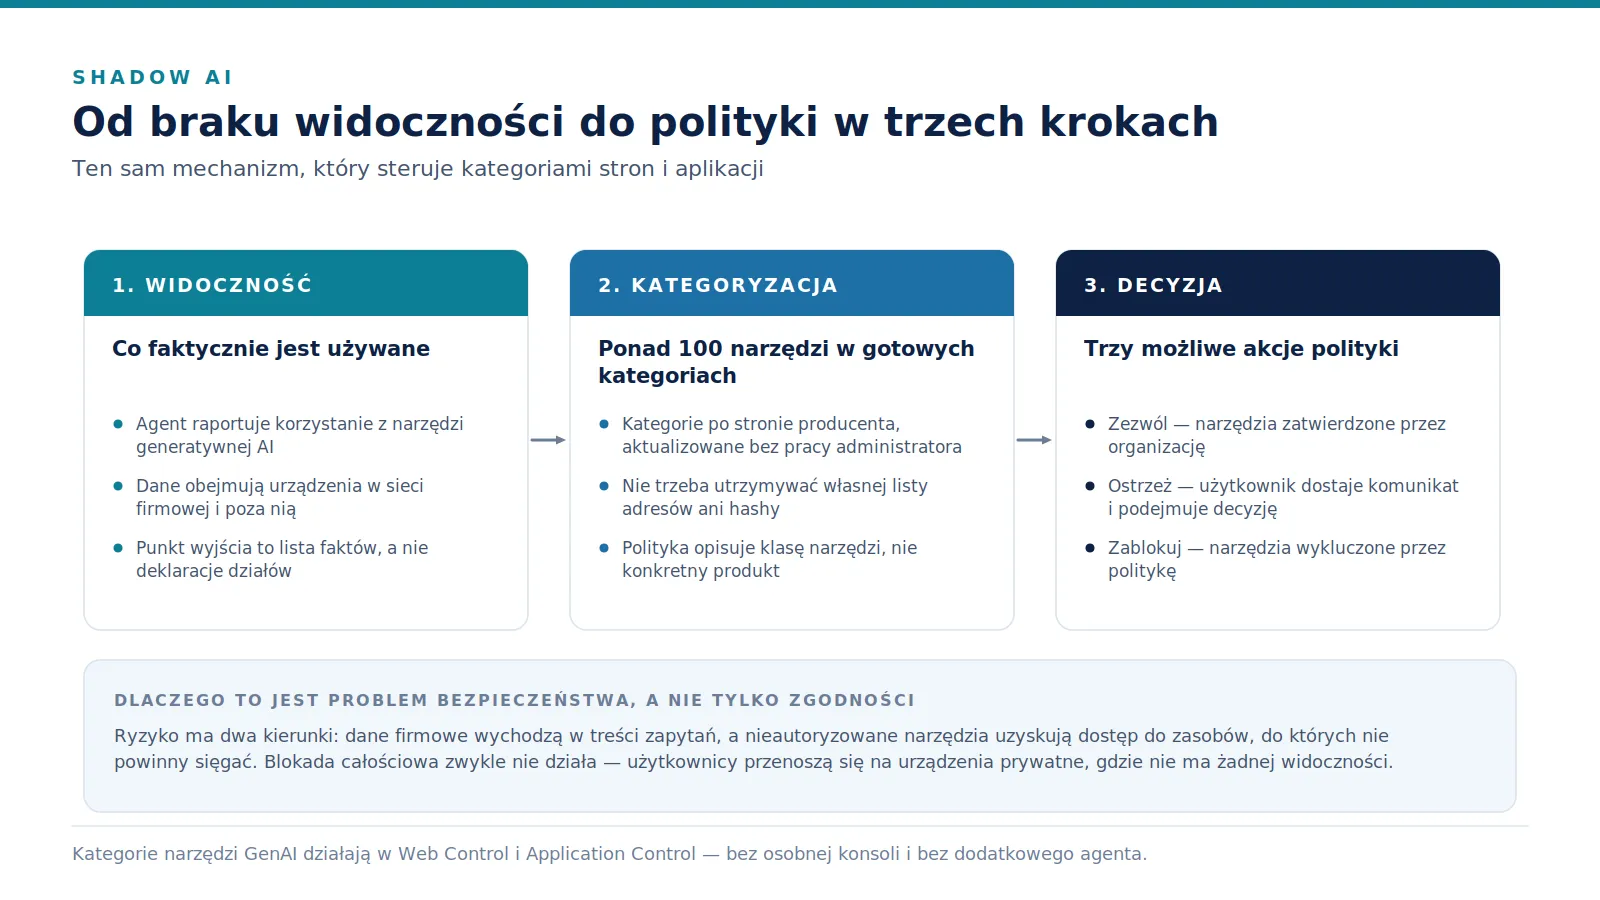
Odpowiedź w Sophos Endpoint nie jest osobnym produktem — to te same mechanizmy, które obsługują kategorie stron i aplikacji, uzupełnione o kategorie obejmujące ponad sto narzędzi generatywnej AI. Postępowanie ma trzy etapy:
- Widoczność. Agent raportuje faktyczne użycie narzędzi, w sieci firmowej i poza nią. Punktem wyjścia jest lista faktów, a nie deklaracje działów.
- Kategoryzacja. Narzędzia są pogrupowane po stronie producenta, co eliminuje potrzebę utrzymywania własnej listy adresów.
- Decyzja. Zezwól dla narzędzi zatwierdzonych, ostrzeż tam, gdzie chcemy świadomej decyzji użytkownika, zablokuj to, co wykluczone.
Warto zwrócić uwagę na środkową opcję. Ostrzeżenie bywa skuteczniejsze niż blokada, bo blokada całościowa zwykle przenosi problem na urządzenia prywatne, gdzie nie ma już żadnej widoczności ani żadnej kontroli.
5. Ekspozycja: urządzenia, o których się zapomina
Redukcja powierzchni ataku nie kończy się na politykach. Druga część to stan samych urządzeń.
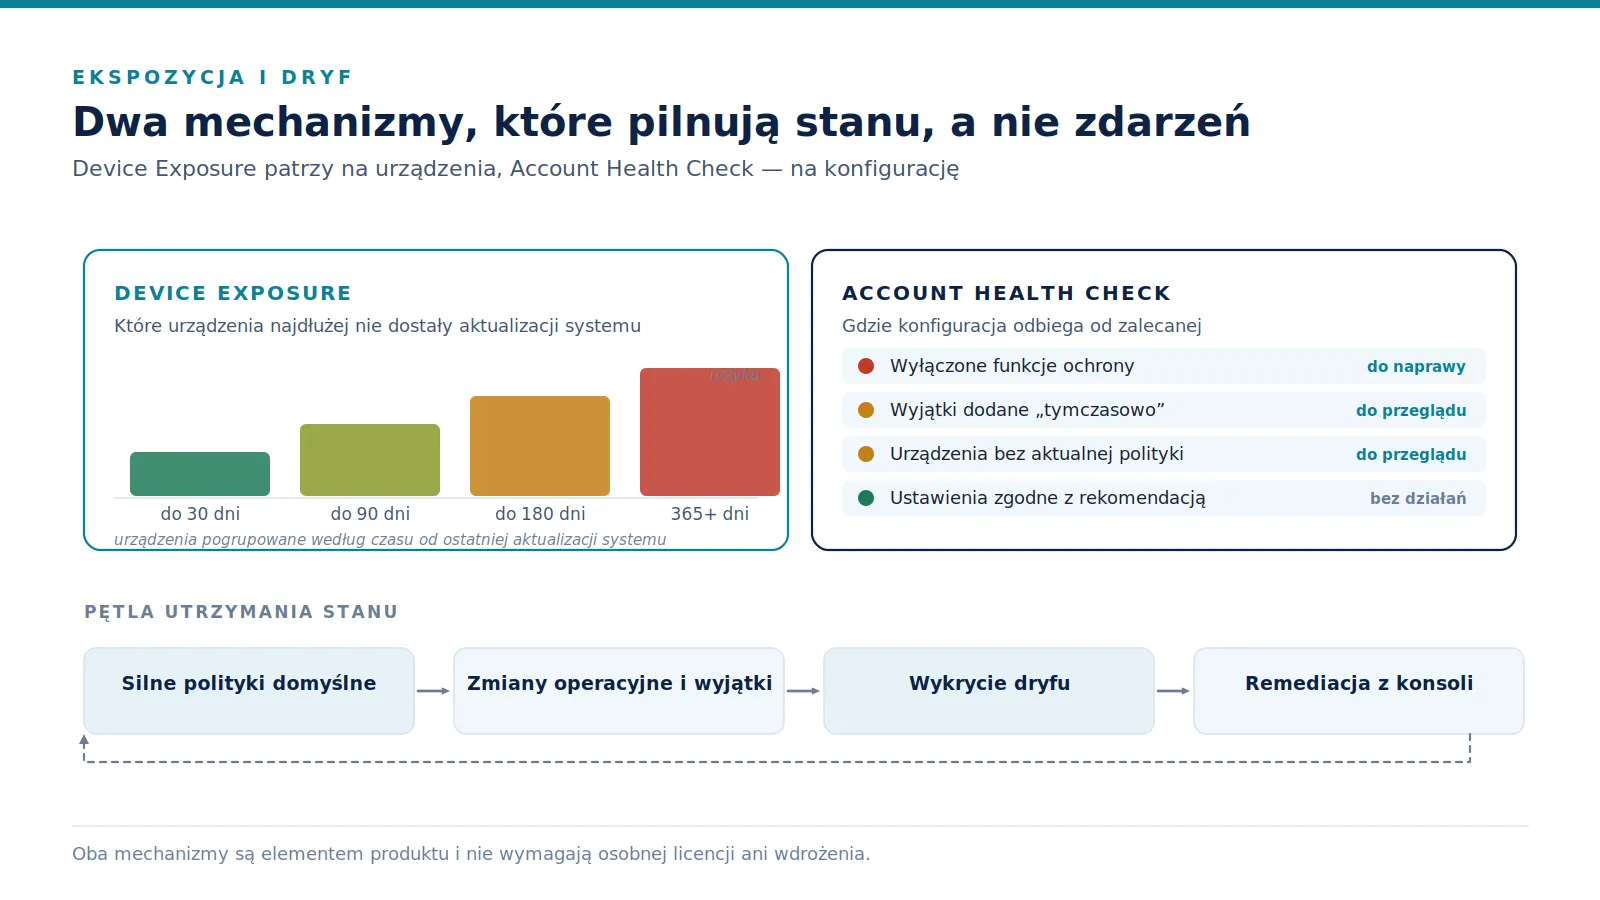
Device Exposure pokazuje, które maszyny najdłużej nie otrzymały aktualizacji systemu operacyjnego, grupując je w przedziały czasowe. To zestawienie zwykle mówi więcej o organizacji niż o technologii: pojedyncze stacje, które wypadły z procesu aktualizacji, serwery, których „nie można restartować”, laptopy osób pracujących zdalnie od miesięcy.
Zestawienie ma sens także w kontekście części pierwszej. Mitygacje technik exploitacji kupują czas na załatanie, ale nie usuwają podatności. Device Exposure pokazuje, gdzie ten kupiony czas jest wykorzystywany, a gdzie nie.
6. Dryf konfiguracji
Drugi mechanizm z tej grupy dotyczy nie urządzeń, tylko ustawień. Account Health Check wskazuje konfiguracje odbiegające od zalecanych: wyłączone funkcje ochrony, wyjątki dodane „tymczasowo”, polityki, które nie objęły części urządzeń.
To mechanizm, którego wartość rośnie z czasem. W dniu wdrożenia wszystko zwykle jest zgodne z założeniami. Po roku obraz bywa inny — nie z powodu zaniedbania, tylko dlatego, że każda pojedyncza zmiana miała sensowne uzasadnienie w momencie jej wprowadzania. Suma tych zmian jest jednak czymś, czego nikt świadomie nie zaprojektował.
Praktyczna wartość polega tu na dwóch rzeczach: odchylenia są przedstawione jako lista, a nie jako domysł, i można je poprawić z poziomu konsoli, bez przechodzenia przez każdą politykę osobno.
7. Urządzenia, których agentem nie obejmiesz
Redukcja powierzchni ataku ma jedno oczywiste ograniczenie: dotyczy urządzeń, na których działa agent. Tymczasem w każdej sieci są maszyny, na których nigdy nie zadziała — drukarki wielofunkcyjne, sterowniki przemysłowe, kamery, urządzenia sieciowe, sprzęt medyczny, prywatne laptopy podwykonawców.
Warto to nazwać wprost, bo z tego wynikają dwa praktyczne wnioski.
Po pierwsze, lista takich urządzeń powinna być znana. Nie w formie deklaracji, tylko inwentaryzacji: co jest w sieci, co ma adres, co komunikuje się na zewnątrz. W większości środowisk, które audytuję, ta lista okazuje się dłuższa niż zakładał dział IT — i zawiera pozycje, o których nikt już nie pamiętał.
Po drugie, ryzyko z tych urządzeń przenosi się na urządzenia chronione. Klasyczny przykład opisałem w części drugiej: przejęty host bez agenta szyfruje pliki na udziałach sieciowych innych maszyn. Kontrola powierzchni ataku na maszynach chronionych nie znika przez to, że gdzieś obok jest urządzenie niezarządzane — ale ograniczenie uprawnień sieciowych i zapisu dla takich urządzeń staje się osobnym, koniecznym zadaniem.
W tym miejscu warstwa endpointowa spotyka się z siecią: segmentacja, kontrola dostępu i reguły na firewallu robią to, czego agent zrobić nie może, bo go tam nie ma.
8. Jak to poukładać przy wdrożeniu
Kolejność, która sprawdza się w praktyce i nie generuje oporu organizacji:
- Najpierw obserwacja. Włącz raportowanie kategorii aplikacji, stron i narzędzi AI, ale bez blokad. Przez dwa–trzy tygodnie zbierasz obraz rzeczywistego użycia.
- Potem decyzje oczywiste. Kategorie, których nikt nie broni: nośniki wymienne bez uzasadnienia biznesowego, narzędzia do anonimizacji ruchu, klienty sieci P2P.
- Następnie rozmowa o tym, co sporne. Chmurowe dyski prywatne, narzędzia AI, komunikatory. Tu decyzja należy do organizacji, a nie do działu IT — rolą IT jest dostarczyć dane.
- Na końcu DLP. Zaczynając od monitorowania, nie od blokowania — reguły oparte na typach danych wymagają kalibracji na realnym ruchu.
I jedna uwaga na koniec: te kontrole nie wymagają dodatkowego agenta ani osobnej konsoli. Jeśli w środowisku działa Sophos Endpoint, one już tam są. Pytanie brzmi wyłącznie, czy zostały skonfigurowane.
Źródła
- Sophos — Endpoint Protection (strona produktowa)
- Sophos Central — konfiguracja polityk ochrony i kontroli
- Sophos — Endpoint Security Buyer’s Guide
- Sophos News — zagadnienia bezpieczeństwa narzędzi AI
Podstawą merytoryczną są publiczne materiały produktowe Sophos (solution brief, solution brochure, buyer’s guide) oraz dokumentacja Sophos Central. Informacje zależne od wersji agenta, poziomu licencji i konfiguracji wymagają ponownej weryfikacji przed publikacją.