Zanim padnie pytanie o cenę, trzeba sprawdzić trzy rzeczy: czy organizacja ma odpowiednią bazę licencyjną, czy jej infrastruktura mieści się w limitach usługi i czy jest gdzie uruchomić skaner. W tej części przechodzę przez wszystkie trzy i kończę listą kontrolną, którą warto wypełnić przed przygotowaniem oferty.
1. Licencja
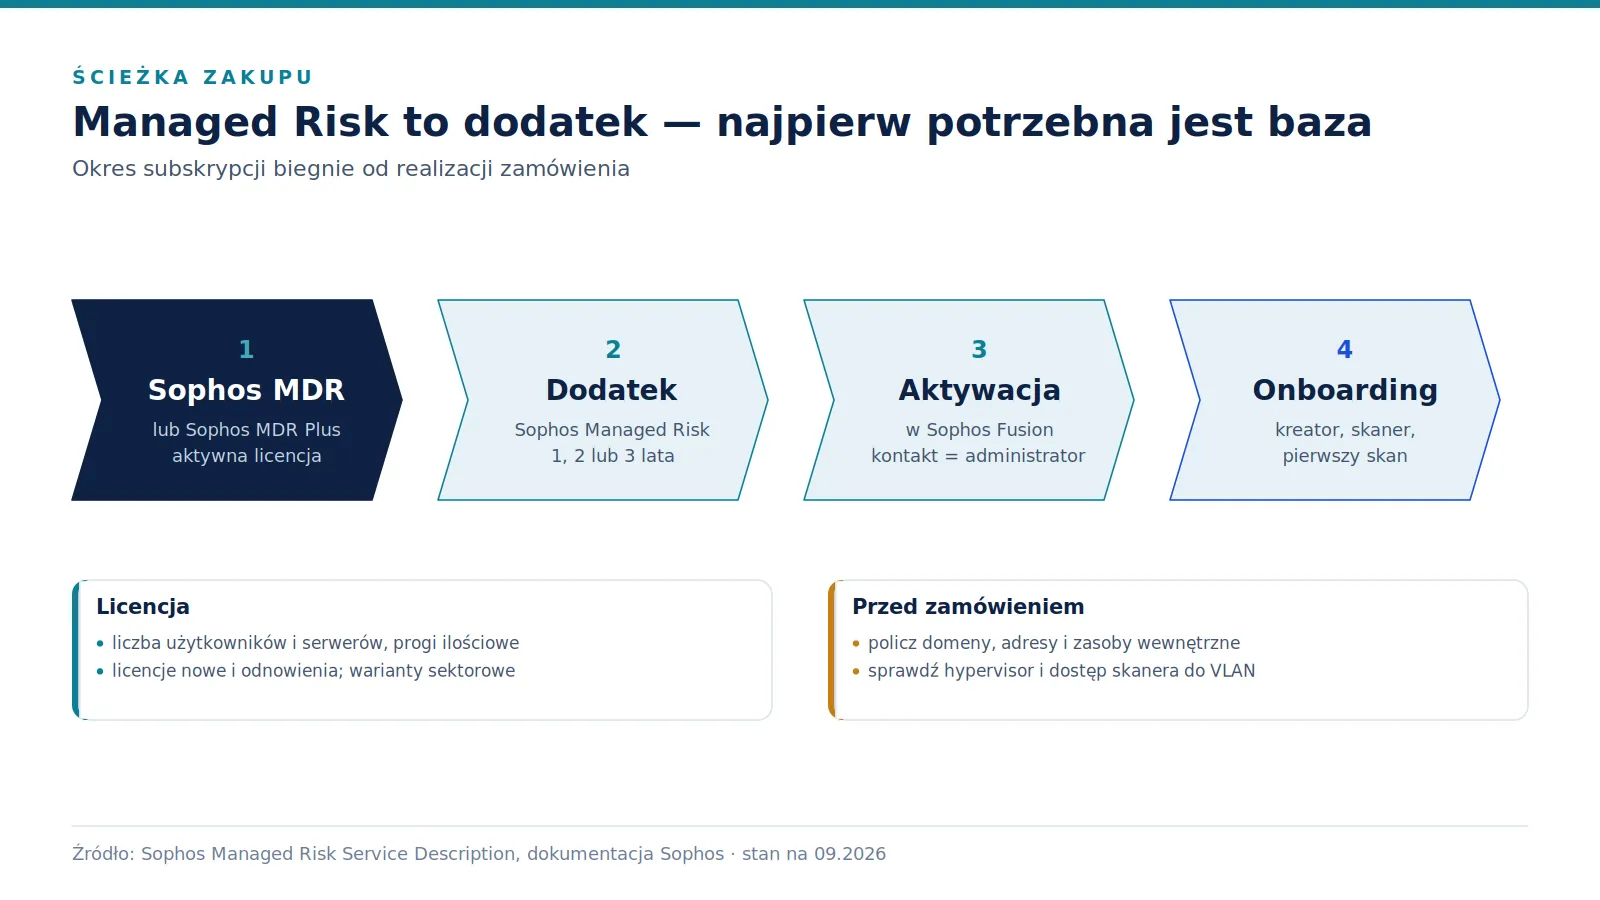
Sophos Managed Risk nie jest sprzedawany samodzielnie. To dodatek do usługi Sophos MDR albo Sophos MDR Plus. Licencja MDR musi być aktywna, zanim organizacja kupi Managed Risk.
Ma to uzasadnienie merytoryczne, nie tylko handlowe. W części 1 pisałem, że cotygodniowy skan nie spełnia wymogu monitorowania w trybie ciągłym. Tę warstwę zapewnia właśnie MDR, a oba zespoły Sophos wymieniają się informacjami o zagrożeniach.
Model licencji wygląda następująco:
- subskrypcja liczona według liczby użytkowników i serwerów w organizacji,
- progi ilościowe — im większy wolumen, tym niższa cena jednostkowa,
- okresy 1, 2 lub 3 lata; licencje nowe i odnowienia,
- osobne warianty cenowe dla wybranych sektorów, m.in. edukacji i administracji,
- okres subskrypcji biegnie od realizacji zamówienia przez Sophos.
Ostatni punkt ma znaczenie praktyczne. Jeśli przygotowanie środowiska zajmie kilka tygodni, ten czas liczy się do okresu licencji. Lepiej przejść przez listę kontrolną z części 4 przed złożeniem zamówienia, a nie po nim.
2. Co jest w cenie
Jedna subskrypcja obejmuje:
- skanowanie zewnętrzne (EASM) i wewnętrzne (IASM),
- cotygodniowe skany harmonogramowe,
- do pięciu skanów na żądanie w miesiącu,
- skany ad-hoc uruchamiane przez Sophos przy nowych, groźnych podatnościach,
- alerty o krytycznej ekspozycji z zaleceniami naprawy,
- przegląd bazowy i przeglądy kwartalne z zespołem Sophos.
Po stronie Sophos zostają konsola, silnik skanujący i baza podatności. Organizacja nie kupuje osobnej licencji skanera. Jedyną infrastrukturą do utrzymania jest maszyna wirtualna skanera w sieci wewnętrznej.
3. Limity zakresu
Usługa ma limity, które trzeba porównać z infrastrukturą przed zakupem:
| Parametr | Limit |
|---|---|
| Domeny główne | 25 |
| Publiczne adresy IP / zakresy CIDR | 100 wpisów; zakres nie szerszy niż /24 |
| Urządzenia zewnętrzne | 1000 |
| Zasoby wewnętrzne | 120% liczby licencji Managed Risk |
| Wyłączone ze skanów zewnętrznych | 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16 oraz domeny nierutowalne w Internecie (np. firma.local) |
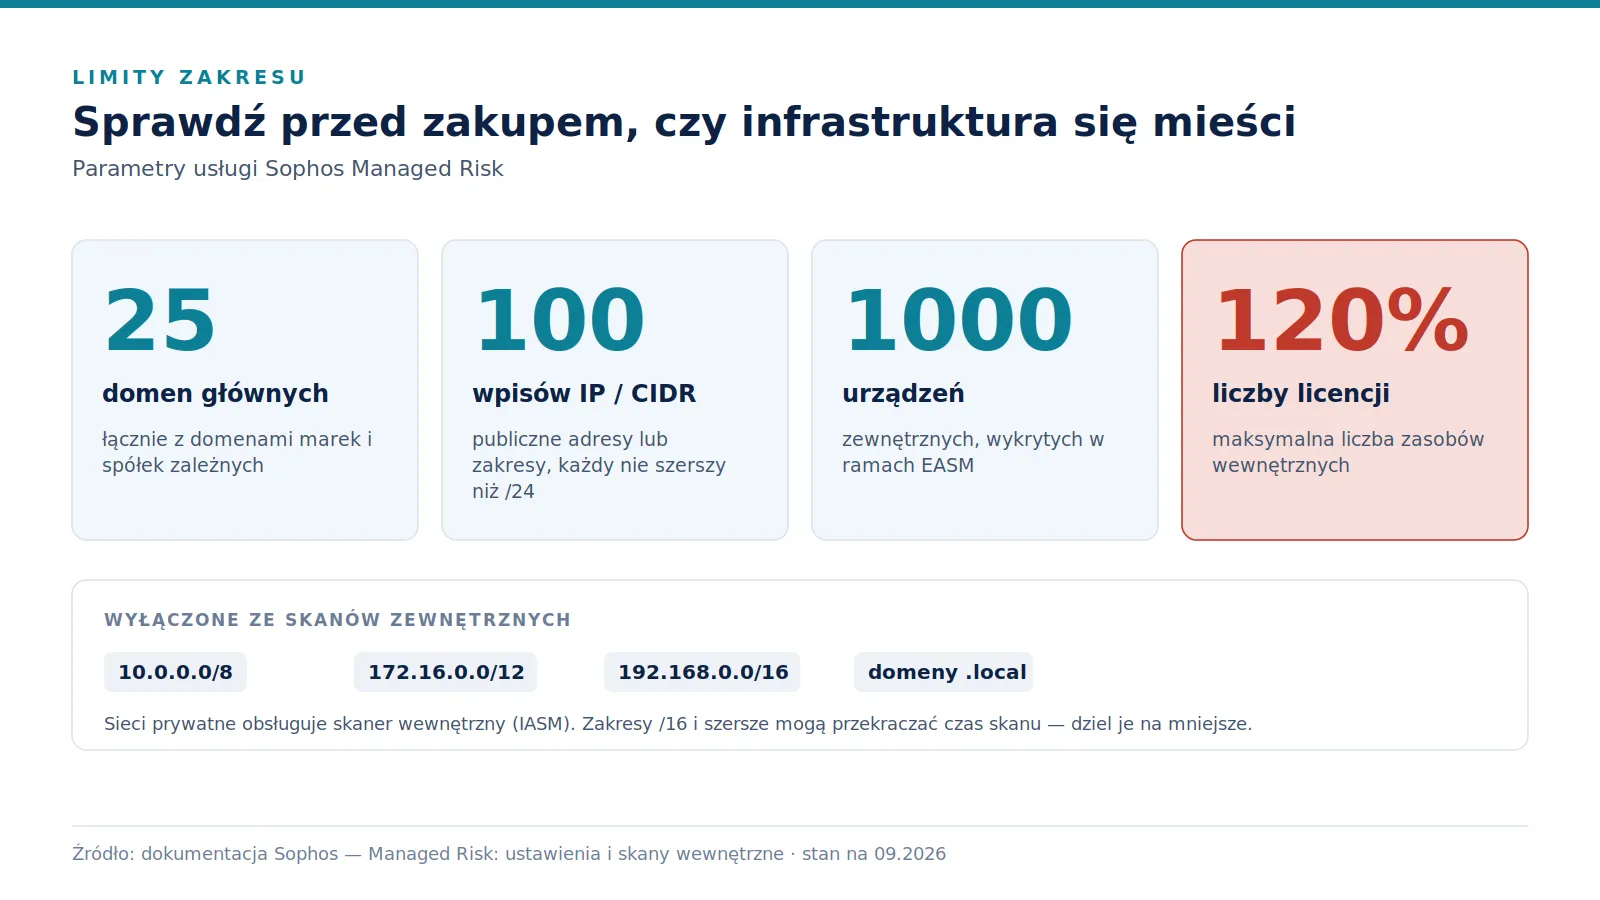
Domeny i adresy zewnętrzne. Limit 25 domen wystarcza większości organizacji z sektora MŚP. Warto jednak policzyć domeny dokładnie — łącznie z domenami marek, kampanii i spółek zależnych. Zakres CIDR nie może być szerszy niż /24. Większą pulę publiczną trzeba więc podzielić na kilka wpisów; przy limicie 100 wpisów zwykle nie stanowi to problemu.
Adresy prywatne. Adresy z zakresów RFC 1918 nie są skanowane z zewnątrz, bo nie są osiągalne z Internetu. Sieci wewnętrzne obsługuje skaner IASM.
Zasoby wewnętrzne. Maksymalna liczba zasobów skanowanych wewnątrz sieci to 120% liczby licencji. To najważniejszy limit przy wycenie — rozwijam go w punkcie 5.
4. Wymagania techniczne
Po stronie organizacji potrzebne są:
- aktywne konto Sophos Fusion,
- główny kontakt z rolą administratora w konsoli; można dodać kolejne kontakty,
- hypervisor dla skanera: VMware ESXi 6.7 Update 3 lub nowszy albo Hyper-V na Windows Server 2016 lub nowszym,
- pełny, dwukierunkowy dostęp skanera do wszystkich portów i protokołów w skanowanych sieciach VLAN,
- stały adres IP skanera — przy DHCP adres musi być zarezerwowany.
Wymaganie dotyczące dostępu sieciowego bywa najtrudniejsze do spełnienia w środowiskach z restrykcyjną segmentacją. Trzeba je uzgodnić z osobą odpowiedzialną za firewall przed wdrożeniem, a nie w dniu instalacji.
5. Pułapka przy wycenie
Licencja jest liczona od użytkowników i serwerów, a nie od wszystkich urządzeń w sieci. Skaner wewnętrzny widzi jednak każde urządzenie z adresem IP w skanowanych zakresach.
Przykład: organizacja ma 100 licencji, więc może skanować 120 zasobów wewnętrznych. W jej sieci pracuje 100 osób, działa 15 serwerów, 30 drukarek i urządzeń wielofunkcyjnych oraz 40 urządzeń sieciowych, kamer i kontrolerów. To już ponad 185 adresów — bez telefonów VoIP i urządzeń IoT.
Są dwa rozwiązania:
- zawężenie zakresu do sieci z zasobami krytycznymi (serwery, systemy dostępne dla użytkowników, urządzenia zarządzające),
- wyższy próg licencji, jeśli pełne pokrycie jest wymagane np. przez szacowanie ryzyka w SZBI.
Decyzję warto podjąć świadomie i zapisać — to argument, o który może zapytać audytor.
Jak policzyć zasoby wewnętrzne
Rzetelna liczba zasobów to podstawa wyceny. Szacunek „na oko” prawie zawsze wychodzi za nisko. Kilka źródeł, które warto zestawić:
- serwer DHCP — aktywne dzierżawy w skanowanych zakresach,
- przełączniki — tablice adresów MAC na portach dostępowych,
- routery i firewalle — tablice ARP dla poszczególnych VLAN,
- IPAM lub CMDB, jeśli organizacja je prowadzi,
- własny skan wykrywający (ping sweep) w zakresach, które mają być skanowane.
Do wyniku warto doliczyć zapas na wzrost — nowe urządzenia pojawiają się szybciej, niż znikają stare.
Trzy przykładowe scenariusze
| Profil | Licencje | Zasoby w sieci | Wniosek |
|---|---|---|---|
| Biuro usługowe, płaska sieć | 50 | ok. 70 (stacje, serwer, drukarki, AP) | mieści się w limicie 60 po zawężeniu o urządzenia gości |
| Firma produkcyjna z halą | 150 | ok. 400 (w tym sterowniki, terminale, kamery) | skan wewnętrzny tylko sieci biurowej i serwerowej; sieć OT poza zakresem, decyzja zapisana w szacowaniu ryzyka |
| Placówka medyczna | 300 | ok. 450 (w tym urządzenia medyczne i IoT) | wyższy próg licencji albo wyłączenie urządzeń, których producent nie dopuszcza do skanowania |
Liczby są przykładowe. Pokazują jednak regułę: im więcej urządzeń specjalistycznych, tym ważniejsza jest świadoma decyzja o zakresie skanowania.
Rola partnera
Przy zakupie przez partnera warto ustalić, kto po stronie organizacji będzie głównym kontaktem dla zespołu Sophos, kto zgłasza zmiany zakresu i kto obsługuje wyniki. Partner może przejąć część pracy operacyjnej, ale administrator konsoli i osoba decydująca o ryzyku muszą być wskazane po stronie klienta.
Pytania, które padają najczęściej
Czy można skanować tylko zasoby zewnętrzne? Tak — skaner wewnętrzny jest częścią usługi, ale organizacja decyduje, które sieci obejmie. Warto jednak pamiętać, że bez IASM traci się perspektywę atakującego, który już jest w sieci.
Czy usługa obejmie systemy w chmurze publicznej? Zasoby dostępne z Internetu pod zadeklarowanymi domenami i adresami — tak, w ramach EASM, pod warunkiem uzyskania zgody dostawcy. Sieci prywatne w chmurze wymagają osobnej analizy, bo skaner wewnętrzny działa na ESXi lub Hyper-V.
Czy jeden skaner wystarczy dla kilku lokalizacji? Opis usługi mówi o wdrożeniu skanera (lub skanerów) we wszystkich sieciach, które mają być skanowane, a skaner potrzebuje pełnego dostępu do tych sieci. Przy lokalizacjach połączonych tunelem trzeba to uzgodnić z zespołem Sophos i sprawdzić przepustowość łączy w oknie skanowania.
Czy można zmienić zakres po zakupie? Tak, ale przez zgłoszenie do zespołu Sophos i nie częściej niż raz w miesiącu. Szczegóły w części 4.
6. Lista kontrolna kwalifikacji
Jeśli odpowiedzi są znane, zakup i wdrożenie przebiegną bez niespodzianek. W kolejnej części opisuję, jak przygotować środowisko do pierwszego skanu i kiedy można zmienić ustawienia.
Źródła
- Sophos Managed Risk — Service Description (rev. 12.06.2025)
- Sophos Managed Risk — strona usługi
- Dokumentacja Sophos — Managed Risk
- Dokumentacja Sophos — Managed Risk: ustawienia
- Dokumentacja Sophos — Managed Risk: skany wewnętrzne
- Sophos — komunikat o Internal Attack Surface Management (07.2025)
- Sophos Community — nowe nazwy usług Sophos MDR
Podstawą merytoryczną są publiczne materiały Sophos (Service Description, dokumentacja Sophos Fusion, solution brief i brochure) oraz omówienia nowelizacji UKSC. Artykuł nie stanowi porady prawnej. Parametry usługi odpowiadają stanowi dokumentacji na wrzesień 2026 r.