CERT Polska, ENISA, Microsoft i Verizon wskazują różne wektory jako najczęstsze. To nie sprzeczność, tylko różne pytania. Pokazuję, co mierzy każdy raport i jakie priorytety obrony z tego wynikają.
Cztery raporty, cztery rankingi
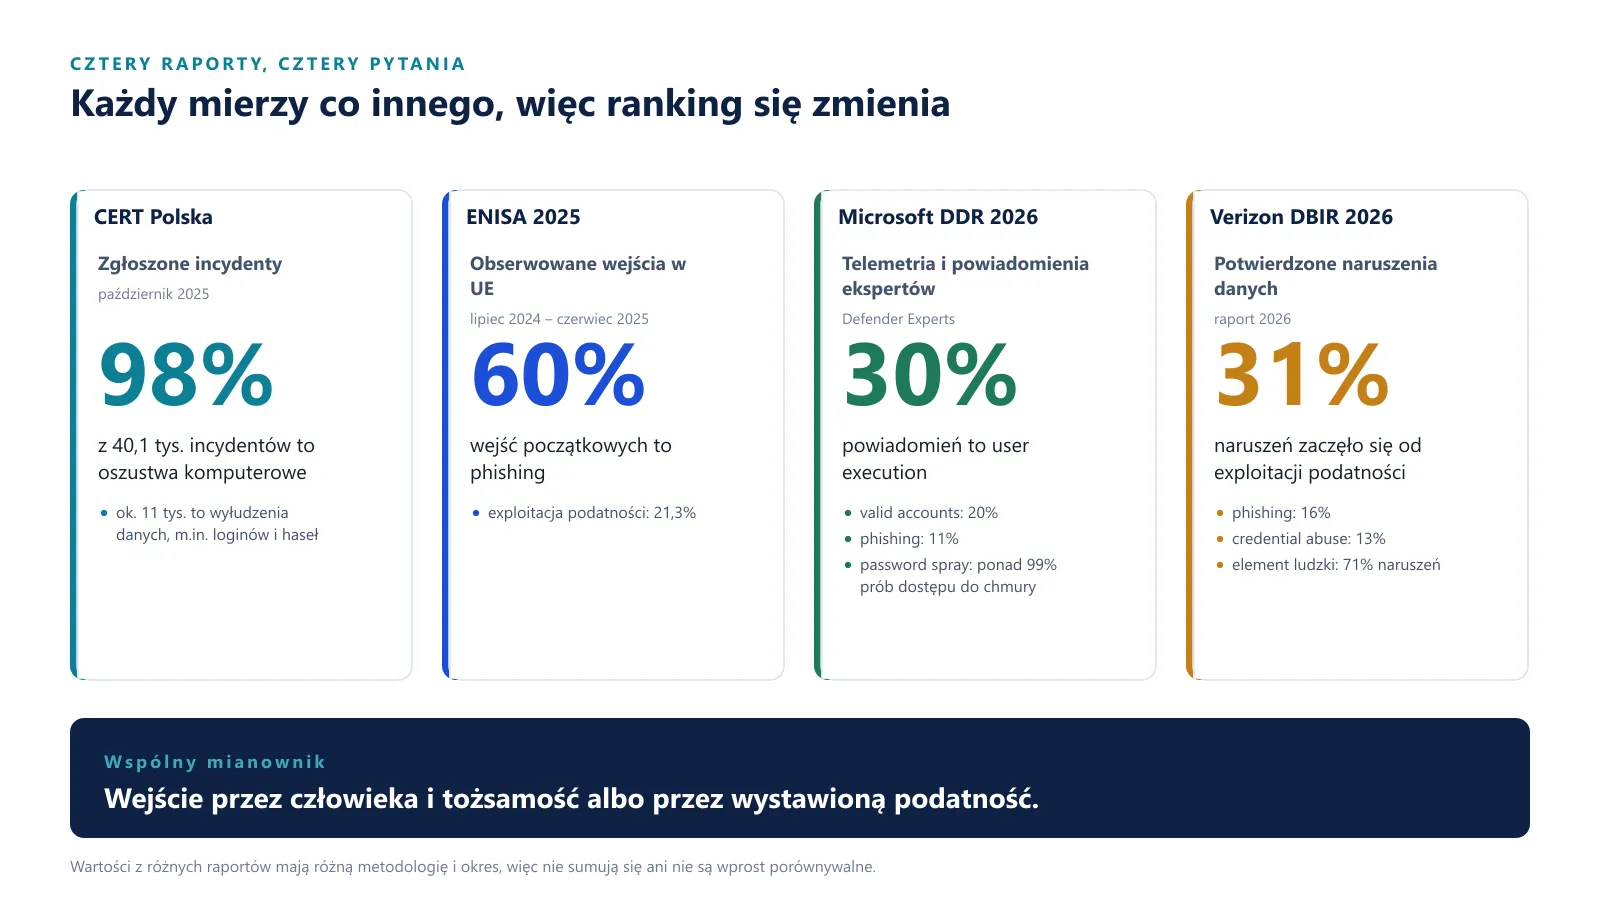
Pytasz, który atak jest najskuteczniejszy, i dostajesz cztery różne odpowiedzi. CERT Polska widzi przede wszystkim oszustwa i wyłudzenia loginów. ENISA wskazuje phishing. Microsoft podkreśla uruchomienie szkodliwej akcji przez samego użytkownika (user execution). Verizon w potwierdzonych naruszeniach stawia na pierwszym miejscu exploitację podatności.
Różnica wynika z tego, co kto liczy: zgłoszone incydenty, obserwowane wejścia, telemetrię z powiadomień ekspertów albo potwierdzone naruszenia danych.
Co mówią liczby
- CERT Polska, październik 2025: 98% z 40,1 tys. incydentów to oszustwa komputerowe; ok. 11 tys. dotyczyło wyłudzeń danych, m.in. loginów i haseł.
- ENISA, lipiec 2024 – czerwiec 2025: phishing to ok. 60% wejść początkowych, exploitacja podatności 21,3%.
- Microsoft DDR 2026: w powiadomieniach Defender Experts user execution to 30%, valid accounts 20%, phishing 11%. Password spray odpowiada za ponad 99% obserwowanych prób początkowego dostępu do chmury.
- Verizon DBIR 2026: exploitacja podatności to 31% naruszeń i najczęstszy pojedynczy wektor; phishing 16%, credential abuse 13%. Element ludzki występuje w 71% naruszeń.
Wspólny mianownik: człowiek i wystawiona usługa
Po odjęciu różnic metodologii zostają dwie drogi wejścia. Pierwsza prowadzi przez człowieka i tożsamość: phishing, user execution, skradzione konta, password spray. Druga przez usługę wystawioną do internetu, w której jest niezałatana podatność: VPN, firewall, router, RDP, panel administracyjny. Ransomware jest zwykle skutkiem wcześniejszego dostępu, a nie sposobem wejścia.
Osobno warto potraktować urządzenia brzegowe. Jedno przejęte urządzenie może otworzyć dostęp do całej sieci, a rzadko ma agenta ochronnego i uwagę zespołu.
Co z tego wynika
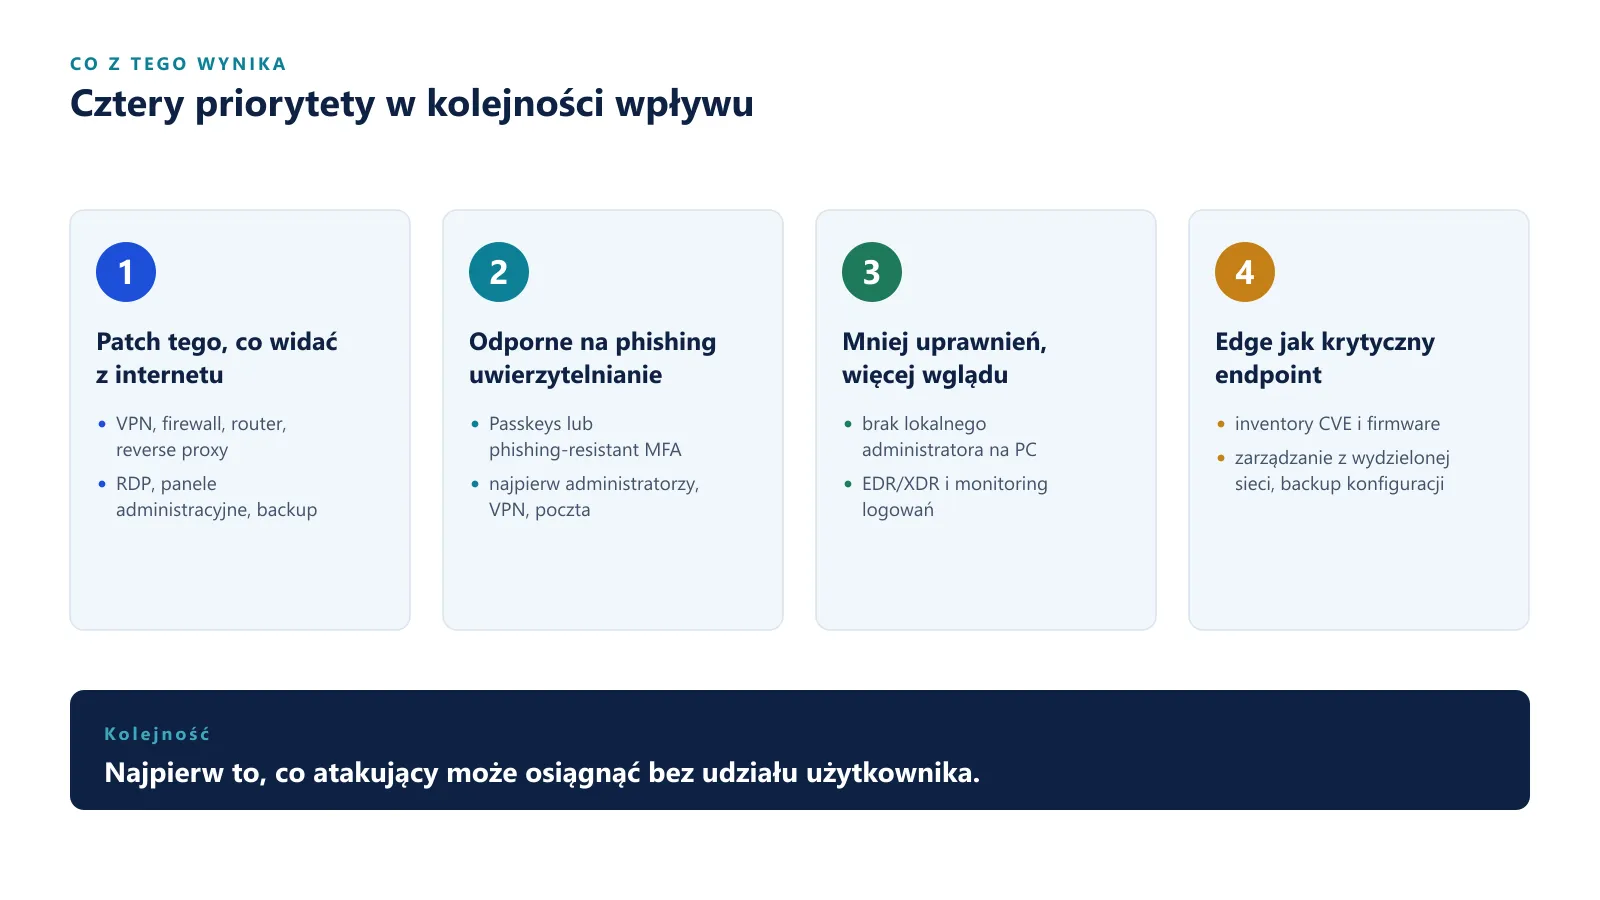
Kolejność ma znaczenie. Najpierw zamykamy to, co atakujący może osiągnąć bez udziału użytkownika: patchujemy usługi dostępne z internetu. Potem chronimy tożsamość, czyli passkeys lub MFA odporne na phishing, w pierwszej kolejności dla administratorów, VPN i poczty. Następnie ograniczamy skutki błędu człowieka: brak lokalnego administratora, EDR/XDR, monitoring logowań. Na końcu, ale nie na marginesie, traktujemy urządzenia brzegowe jak krytyczne endpointy.
Najkrócej: różne raporty widzą różne fragmenty tego samego łańcucha, a skuteczna obrona zamyka go na obu końcach.