Cztery poprzednie części dotyczyły tego, co da się zatrzymać. Ta dotyczy pytania, które zaczyna się dokładnie tam, gdzie tamte się kończą: co się właściwie wydarzyło.
Zablokowane zdarzenie jest dobrą wiadomością i jednocześnie niepełną informacją. Nie mówi, skąd przyszło, czy dotyczyło jednego urządzenia czy dwudziestu, czy poprzedziło je coś, co nie zostało zablokowane. Na te pytania odpowiada warstwa detekcji i reakcji.
1. Co dokładnie dokłada EDR
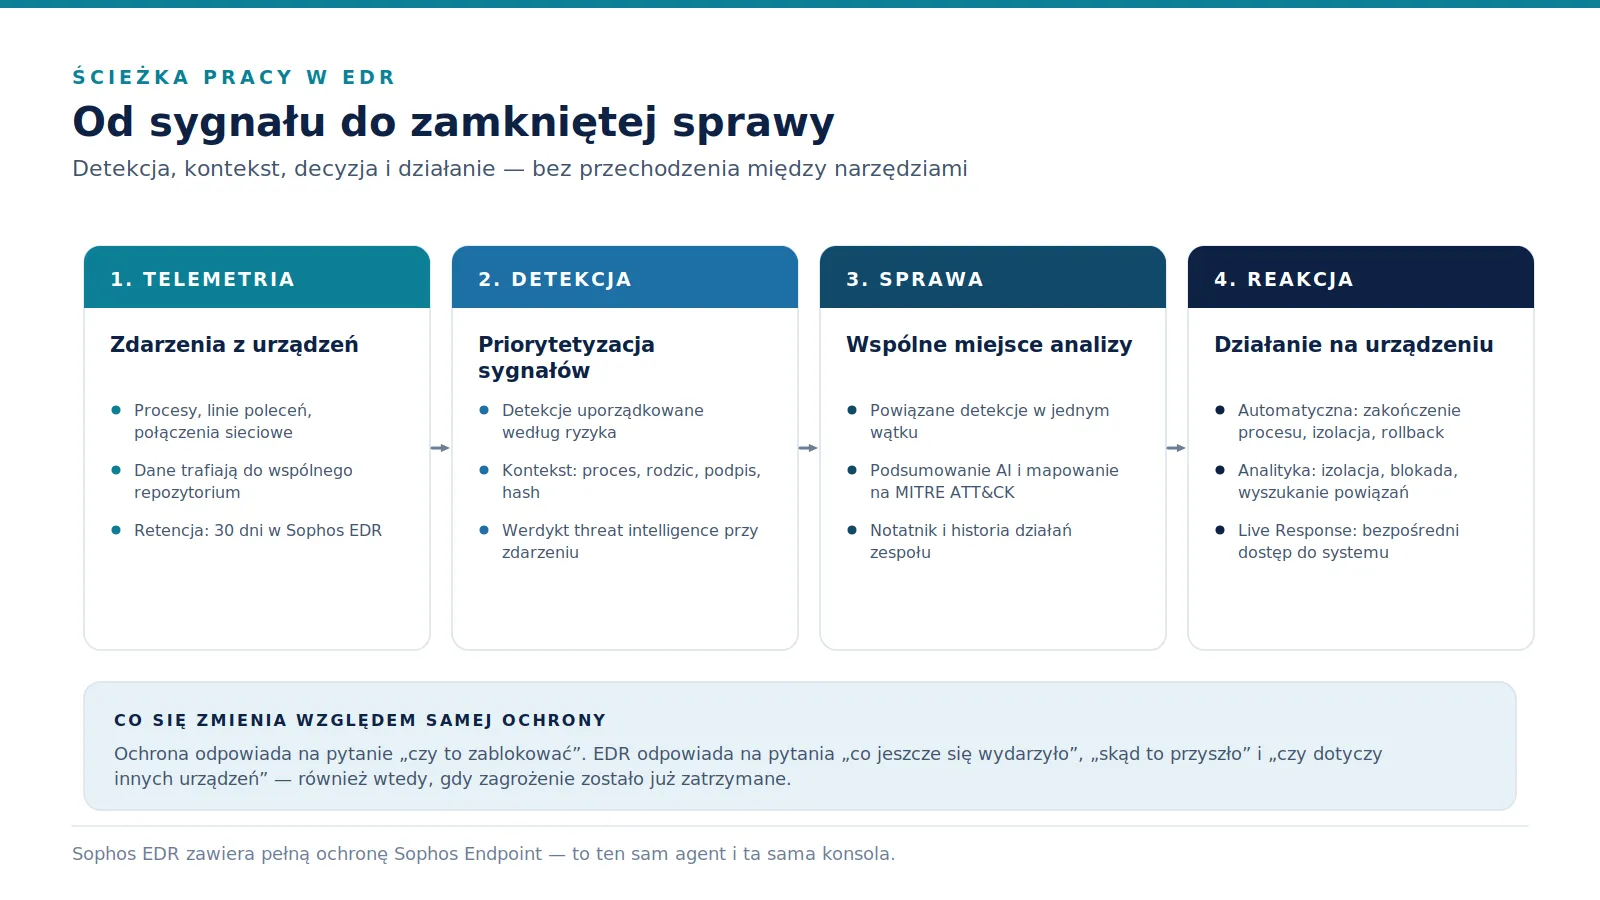
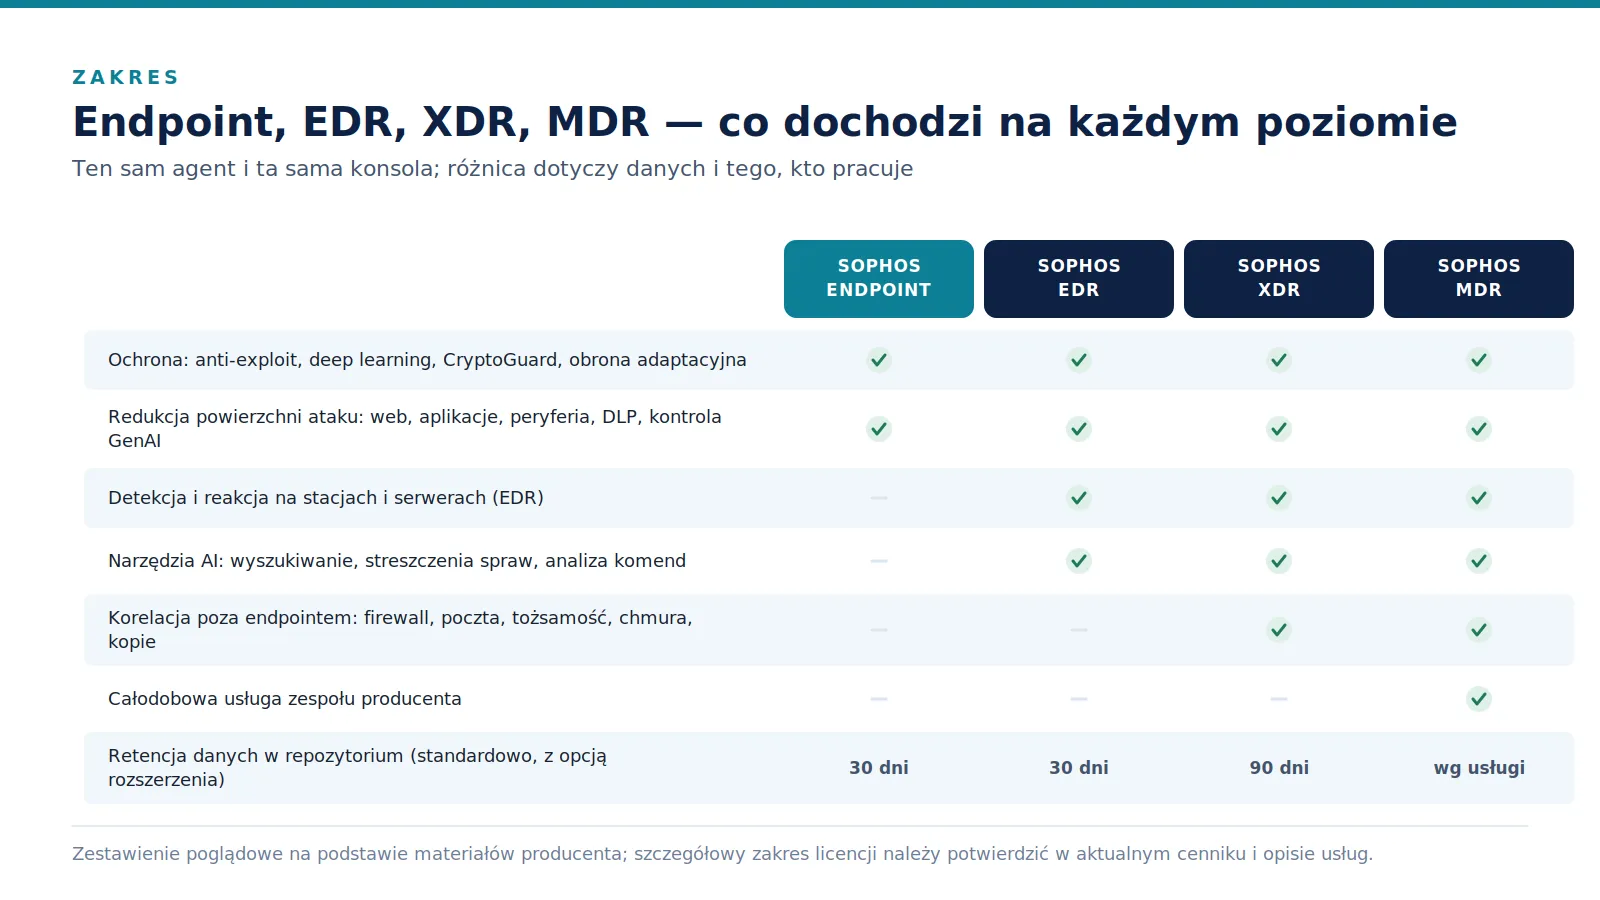
Uporządkujmy najpierw relację między produktami, bo bywa myląca. Sophos EDR zawiera pełną ochronę Sophos Endpoint — to nie są dwa niezależne produkty ani dwa agenty. To ten sam agent i ta sama konsola, z dołożoną warstwą zbierania, analizy i reakcji.
Praktycznie oznacza to cztery rzeczy:
- Telemetria — zdarzenia z urządzeń (procesy, linie poleceń, połączenia sieciowe) trafiają do wspólnego repozytorium i pozostają dostępne również wtedy, gdy urządzenie jest offline.
- Detekcje z kontekstem — pojedyncze zdarzenie jest opisane tym, co potrzebne do oceny: proces macierzysty, linia poleceń, podpis, suma kontrolna, werdykt z bazy wiedzy producenta.
- Sprawy — powiązane detekcje trafiają do jednego wątku, wraz z mapowaniem na techniki MITRE ATT&CK, notatnikiem i historią działań.
- Reakcja — działania wykonywane na urządzeniu bezpośrednio z konsoli.
Osobno warto odnotować powód, dla którego wiele organizacji wprowadza EDR niezależnie od oceny technicznej: wymogi ubezpieczycieli i regulatorów. Zdolność do wykrywania i reagowania, a nie tylko blokowania, stała się w wielu polisach warunkiem zawarcia umowy.
2. Detekcja to nie alert
Największa różnica między dobrą a złą implementacją EDR nie leży w liczbie zbieranych zdarzeń, tylko w tym, ile pracy trzeba wykonać, żeby z detekcji zrobić decyzję.
Model, który zbiera wszystko i wysyła listę alertów, przenosi cały ciężar budowania kontekstu na analityka: trzeba odnaleźć proces macierzysty, sprawdzić hash, zestawić zdarzenia z różnych hostów, ustalić kolejność. To jest praca zbierania danych, a nie praca oceny.
Podejście przyjęte w Sophos EDR polega na odwróceniu tej kolejności: najpierw budowany jest kontekst, potem priorytet, dopiero na końcu prezentowana jest lista. Uporządkowanie według ryzyka nie jest kosmetyką interfejsu — decyduje o tym, czym zespół zajmie się w pierwszej godzinie.
3. Do czego naprawdę służy tu AI
Funkcje oparte na modelach językowych bywają w tej kategorii produktów opisywane hasłowo, więc warto rozdzielić trzy z nich, bo rozwiązują trzy różne problemy.
AI Search — pytanie zamiast składni
Zamiast pisać zapytanie w języku zapytań repozytorium, analityk formułuje pytanie w języku naturalnym i dostaje zdarzenia, które go dotyczą. Wartość nie polega na tym, że jest szybciej — polega na tym, że obniża się próg wejścia. W zespołach, gdzie nie ma dedykowanego analityka bezpieczeństwa, to często różnica między „sprawdzimy” a „nie mamy jak sprawdzić”.
AI Case Summary — opis zamiast listy zdarzeń
Rozproszone detekcje zostają streszczone: co zaobserwowano, kiedy, na którym hoście, z jakimi technikami i co warto zrobić dalej. To najbardziej praktyczna z tych funkcji przy przekazywaniu sprawy — na przykład między zmianami albo do partnera świadczącego wsparcie.
AI Command Analysis — intencja zamiast surowej komendy
Zaciemniony PowerShell, zakodowane parametry, łańcuchy narzędzi systemowych — to materiał, którego interpretacja wymaga doświadczenia. Automatyczne wyjaśnienie, co dana komenda faktycznie robi, pozwala ocenić zdarzenie bez biegłości w analizie wiersza poleceń.
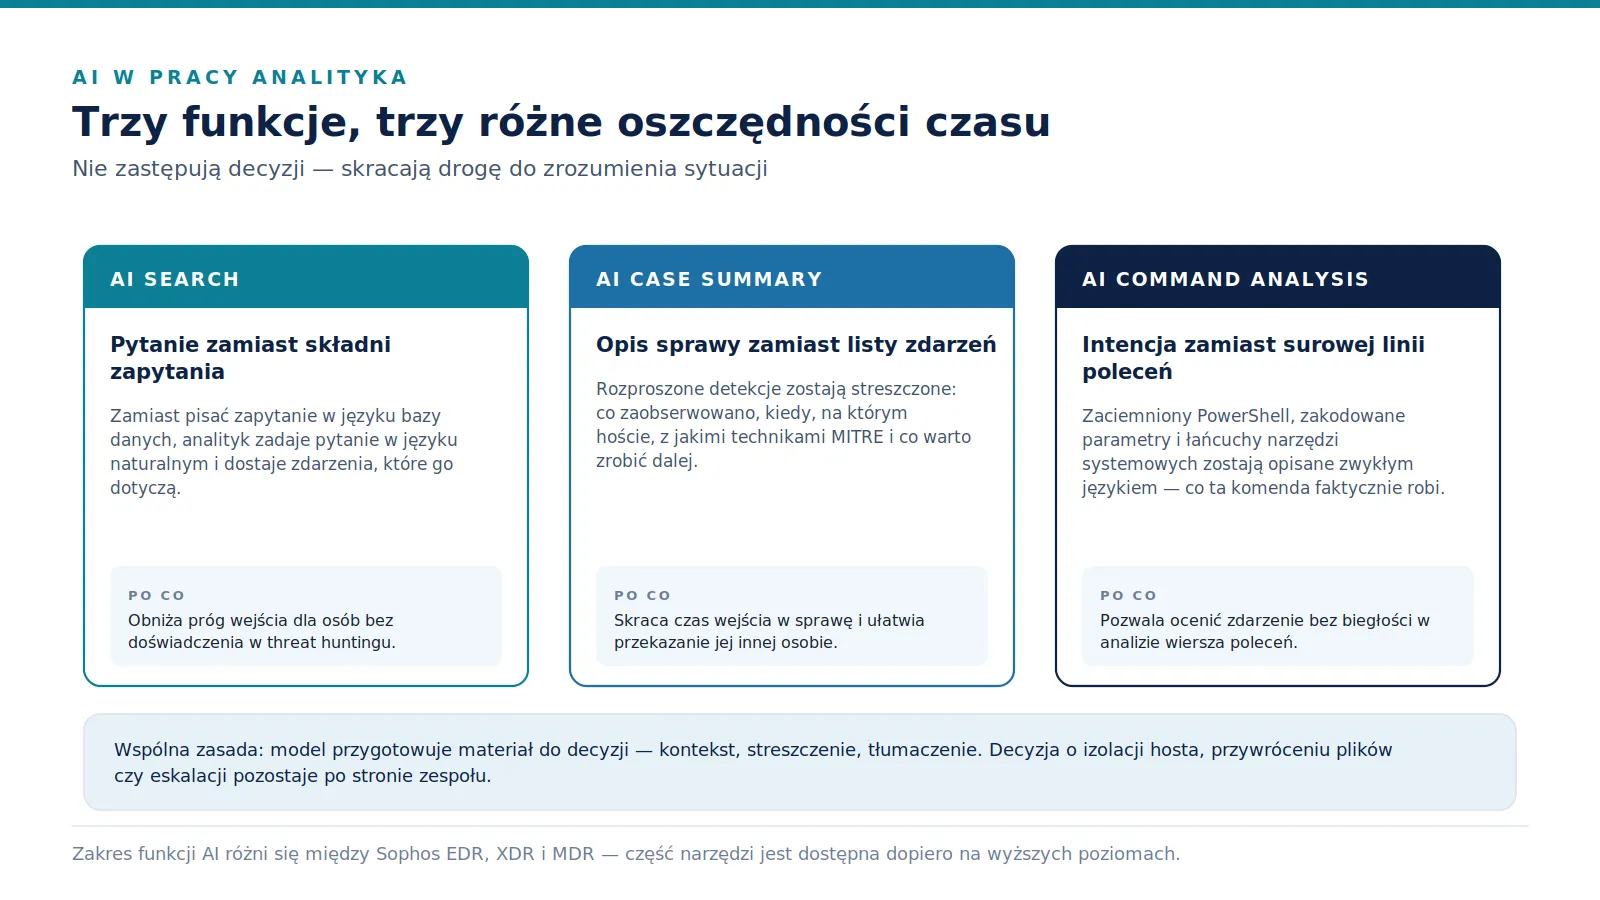
Wspólna zasada tych trzech funkcji: model przygotowuje materiał do decyzji — kontekst, streszczenie, tłumaczenie. Decyzja o izolacji hosta, przywróceniu plików czy eskalacji pozostaje po stronie zespołu. To rozróżnienie warto utrzymać także w rozmowie z zarządem, bo redukuje oczekiwania do poziomu, który da się dowieźć.
4. Reakcja: co dzieje się bez człowieka
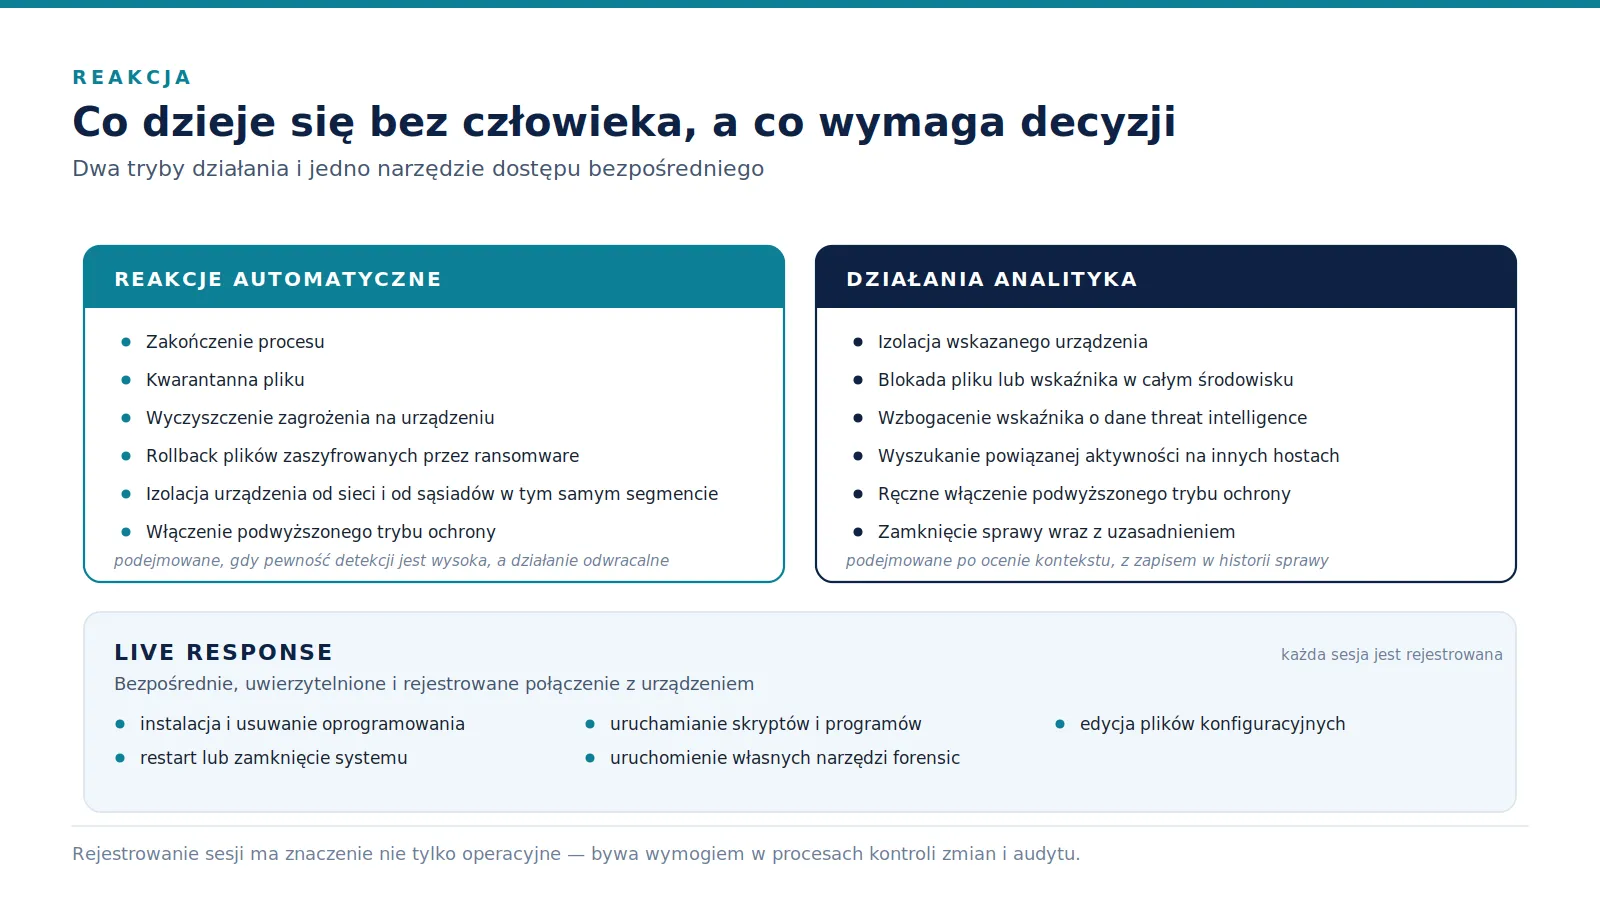
Działania dzielą się na dwie grupy, a granica przebiega tam, gdzie kończy się wysoka pewność detekcji i niski koszt pomyłki.
Automatycznie wykonywane są między innymi: zakończenie procesu, kwarantanna pliku, wyczyszczenie zagrożenia, rollback plików zaszyfrowanych przez ransomware, izolacja urządzenia od sieci (również od sąsiadów w tym samym segmencie) oraz włączenie trybu podwyższonej ochrony opisanego w poprzedniej części.
Przez analityka wykonywane są działania wymagające oceny kontekstu: izolacja wskazanego urządzenia, blokada pliku lub wskaźnika w całym środowisku, wzbogacenie wskaźnika o dane wywiadowcze, wyszukanie powiązanej aktywności na innych hostach, zamknięcie sprawy z uzasadnieniem.
Live Response
Osobno stoi narzędzie, które w praktyce bywa używane najczęściej — również do zadań niezwiązanych bezpośrednio z bezpieczeństwem. Live Response to bezpośrednie, uwierzytelnione i rejestrowane połączenie z urządzeniem, pozwalające zainstalować lub usunąć oprogramowanie, uruchomić skrypt, poprawić plik konfiguracyjny, zrestartować system albo uruchomić własne narzędzia analityczne.
Trzy cechy tego mechanizmu warto rozpatrywać osobno. Bezpośredniość — to nie jest zgłoszenie w kolejce, tylko sesja tu i teraz. Bezpieczeństwo — połączenie przechodzi przez konsolę, z tym samym uwierzytelnieniem i kontrolą uprawnień co reszta produktu. Rejestrowanie — każda sesja zostawia ślad: kto, kiedy, do którego urządzenia i co zrobił. Ta ostatnia cecha bywa argumentem rozstrzygającym w środowiskach objętych kontrolą zmian.
5. Gdzie kończy się EDR
Warstwa detekcji na endpointach ma jasną granicę: widzi to, co dzieje się na urządzeniach. Część ataków przebiega tam, gdzie agenta nie ma i nigdy nie będzie — w usługach chmurowych, w poczcie, w warstwie tożsamości, na urządzeniach sieciowych.
Dalsze poziomy odpowiadają na to w dwóch różnych wymiarach:
- XDR rozszerza zakres danych. Do telemetrii z endpointów dochodzą źródła z firewalla, poczty, tożsamości, chmury i rozwiązań kopii zapasowych, w tym z systemów innych producentów. Zmienia się to, co widać.
- MDR zmienia to, kto pracuje. Analizę i reakcję prowadzi zespół producenta, całodobowo, na tych samych danych.
Te dwa wymiary są niezależne. Organizacja z własnym zespołem, ale bez czasu na dyżury nocne, ma inny problem niż organizacja z jednym administratorem, który zajmuje się także siecią i drukarkami. Warto rozpoznać własny przypadek przed wyborem poziomu.
6. Cztery pytania przed decyzją
- Czy przejście na wyższy poziom wymaga zmiany agenta? Jeśli tak, koszt wdrożenia trzeba policzyć drugi raz.
- Jaka jest retencja danych i ile kosztuje jej wydłużenie? Standardowe 30 dni wystarcza do bieżącej pracy; przy dochodzeniu po fakcie zwykle nie wystarcza.
- Kto faktycznie będzie pracował w konsoli? Narzędzie zaprojektowane dla analityka bezpieczeństwa w rękach administratora ogólnego IT bywa niewykorzystane w 80%.
- Czy da się przejść do usługi zarządzanej bez zmiany narzędzi? To pytanie o przyszłość — organizacje częściej przechodzą w tę stronę niż z powrotem.
Podsumowanie cyklu
Pięć części, jedna teza: ochrona stacji końcowej nie jest jednym mechanizmem, tylko zestawem warstw odpowiadających na różne pytania.
- Prewencja decyduje, ile w ogóle zdarzeń trafi do analizy.
- Ochrona przed ransomware działa najlepiej, gdy nie wymaga wcześniejszej wiedzy o wariancie.
- Redukcja powierzchni ataku jest najtańszą warstwą i najczęściej pomijaną.
- Obrona adaptacyjna zmienia zasady dokładnie wtedy, kiedy statyczna polityka przestaje wystarczać.
- EDR odpowiada na pytania, które zaczynają się po zablokowaniu zagrożenia.
Żadna z tych warstw nie zastępuje pozostałych — i żadna nie zastępuje kopii zapasowych, segmentacji ani procesu reagowania na incydent. Wartość polega na tym, że wszystkie pochodzą z jednego agenta i jednej konsoli, więc pytanie „czy to mamy” zwykle sprowadza się do pytania „czy to zostało włączone”.
Źródła
- Sophos — Endpoint Detection and Response (EDR)
- Sophos — Extended Detection and Response (XDR)
- Sophos — Managed Detection and Response (MDR)
- Sophos Central — dokumentacja administratora
- MITRE ATT&CK — baza technik przeciwnika
Podstawą merytoryczną są publiczne materiały produktowe Sophos (solution brief, solution brochure, buyer’s guide) oraz dokumentacja Sophos Central. Informacje zależne od wersji agenta, poziomu licencji i konfiguracji wymagają ponownej weryfikacji przed publikacją.