Najważniejsza informacja tej części brzmi tak: ustawień zapisanych w kreatorze Sophos Managed Risk nie zmienisz samodzielnie. Każda późniejsza zmiana wymaga zgłoszenia do zespołu Sophos. Dlatego przygotowanie przed aktywacją jest ważniejsze niż sama konfiguracja.
Poniżej opisuję, co przygotować, jak wdrożyć skaner i kiedy można coś zmienić.
1. Lista kontrolna przed aktywacją
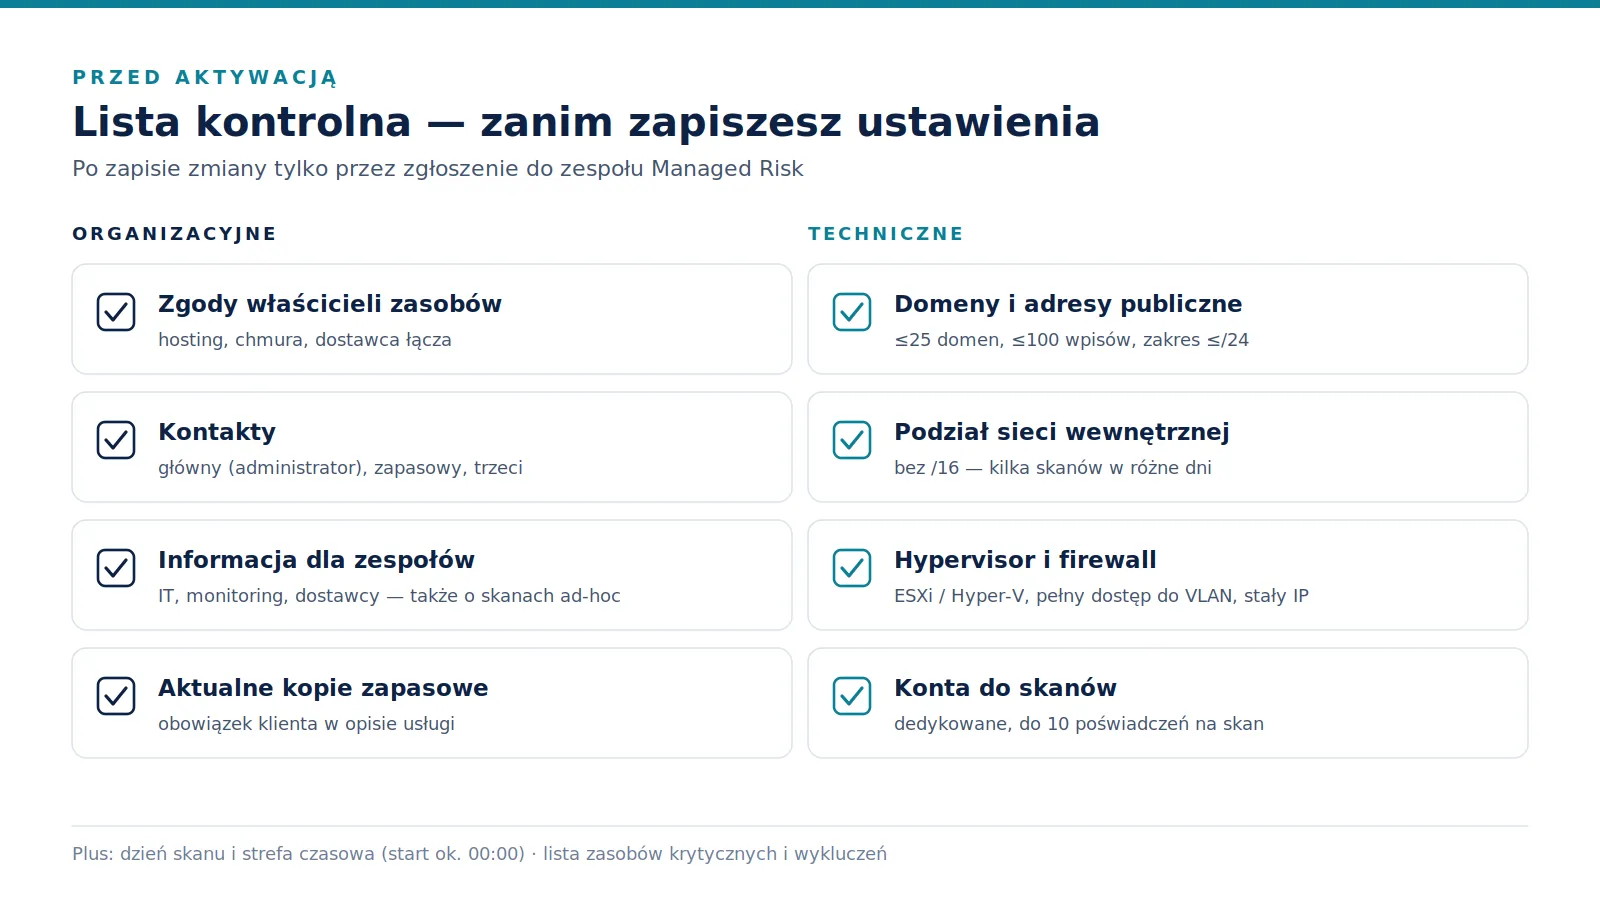
Zakres skanowania
- Domeny główne — pełna lista, łącznie z domenami marek i spółek zależnych (limit: 25).
- Publiczne adresy IP i zakresy — każdy zakres nie szerszy niż /24 (limit: 100 wpisów).
- Podział sieci wewnętrznej — zakresy dla skanera IASM. Sophos ostrzega, że zakresy /16 i szersze mogą powodować przekroczenie czasu skanu. Duże sieci lepiej rozłożyć na kilka skanów w różne dni.
- Zasoby krytyczne i wykluczenia — co ma być oznaczone jako ważne, a co wyłączone ze skanowania (np. urządzenia przemysłowe, starsze systemy wrażliwe na skanowanie).
Zgody i komunikacja
- Zgody właścicieli zasobów — Service Description wprost nakłada na klienta obowiązek uzyskania zgód. Dotyczy to m.in. hostingu, usług chmurowych, dostawcy łącza i każdego podmiotu, który zarządza skanowanym zasobem.
- Informacja dla zespołów i dostawców — zespół IT, osoby monitorujące sieć i dostawcy powinni wiedzieć o skanach. Dotyczy to również skanów ad-hoc, które Sophos może uruchomić poza zwykłym oknem.
- Kontakty — główny (z rolą administratora w Sophos Fusion), zapasowy i trzeci. Zespół Sophos musi mieć do kogo zadzwonić przy krytycznej ekspozycji.
Harmonogram i bezpieczeństwo
- Dzień skanu i strefa czasowa — skan startuje ok. północy w wybranej strefie.
- Aktualne kopie zapasowe — kolejny obowiązek klienta zapisany w Service Description. Skanowanie jest nieinwazyjne, ale starsze urządzenia potrafią źle reagować na nietypowy ruch.
2. Wdrożenie skanera
Skaner IASM to maszyna wirtualna pobierana z konsoli Sophos Fusion. Sposób wdrożenia zależy od platformy.
VMware ESXi (6.7 Update 3 lub nowszy)
Konsola generuje plik OVA. Plik jest weryfikowany w Sophos Fusion, więc można go użyć tylko raz. Jeśli wdrożenie trzeba powtórzyć, należy wygenerować nowy plik.
Hyper-V (Windows Server 2016 lub nowszy)
Konsola udostępnia archiwum ZIP z dyskami wirtualnymi i plikiem seed.iso.
Maszynę tworzy się skryptem PowerShell, który pyta m.in. o parametry procesora i pamięci.
Sieć i pierwsze uruchomienie
- Interfejs zarządzający skanera służy do skanowania i komunikacji z Sophos.
- Adres IP można ustawić ręcznie albo przez DHCP — w drugim przypadku adres musi być zarezerwowany.
- Pierwsze uruchomienie może trwać do 30 minut. W tym czasie nie należy restartować maszyny.
- Skaner potrzebuje pełnego, dwukierunkowego dostępu do wszystkich portów i protokołów w skanowanych VLAN. Reguły firewall trzeba przygotować przed pierwszym skanem.
Konta do skanów uwierzytelnionych
Skan uwierzytelniony może korzystać z maksymalnie dziesięciu poświadczeń. Dobra praktyka:
- dedykowane konta techniczne, używane wyłącznie przez skaner,
- uprawnienia ograniczone do tego, czego wymaga skan,
- hasła zmieniane zgodnie z polityką SZBI — i aktualizowane w konfiguracji skanu,
- konta objęte monitoringiem, jak każde konto uprzywilejowane.
3. Konfiguracja w Sophos Fusion
Po aktywacji licencji konsola prowadzi przez kreator onboardingu. Kolejność kroków:
- kontakty,
- domeny główne,
- publiczne adresy IP i zakresy,
- harmonogram skanów zewnętrznych (dzień i strefa czasowa),
- skaner wewnętrzny, zakresy i harmonogram skanów wewnętrznych,
- poświadczenia do skanów uwierzytelnionych.
Na każdym etapie warto mieć otwartą listę kontrolną. Po kliknięciu „zapisz” zmiany w zakresie, domenach i kontaktach przestają być dostępne dla administratora.
4. Kiedy i co można korygować
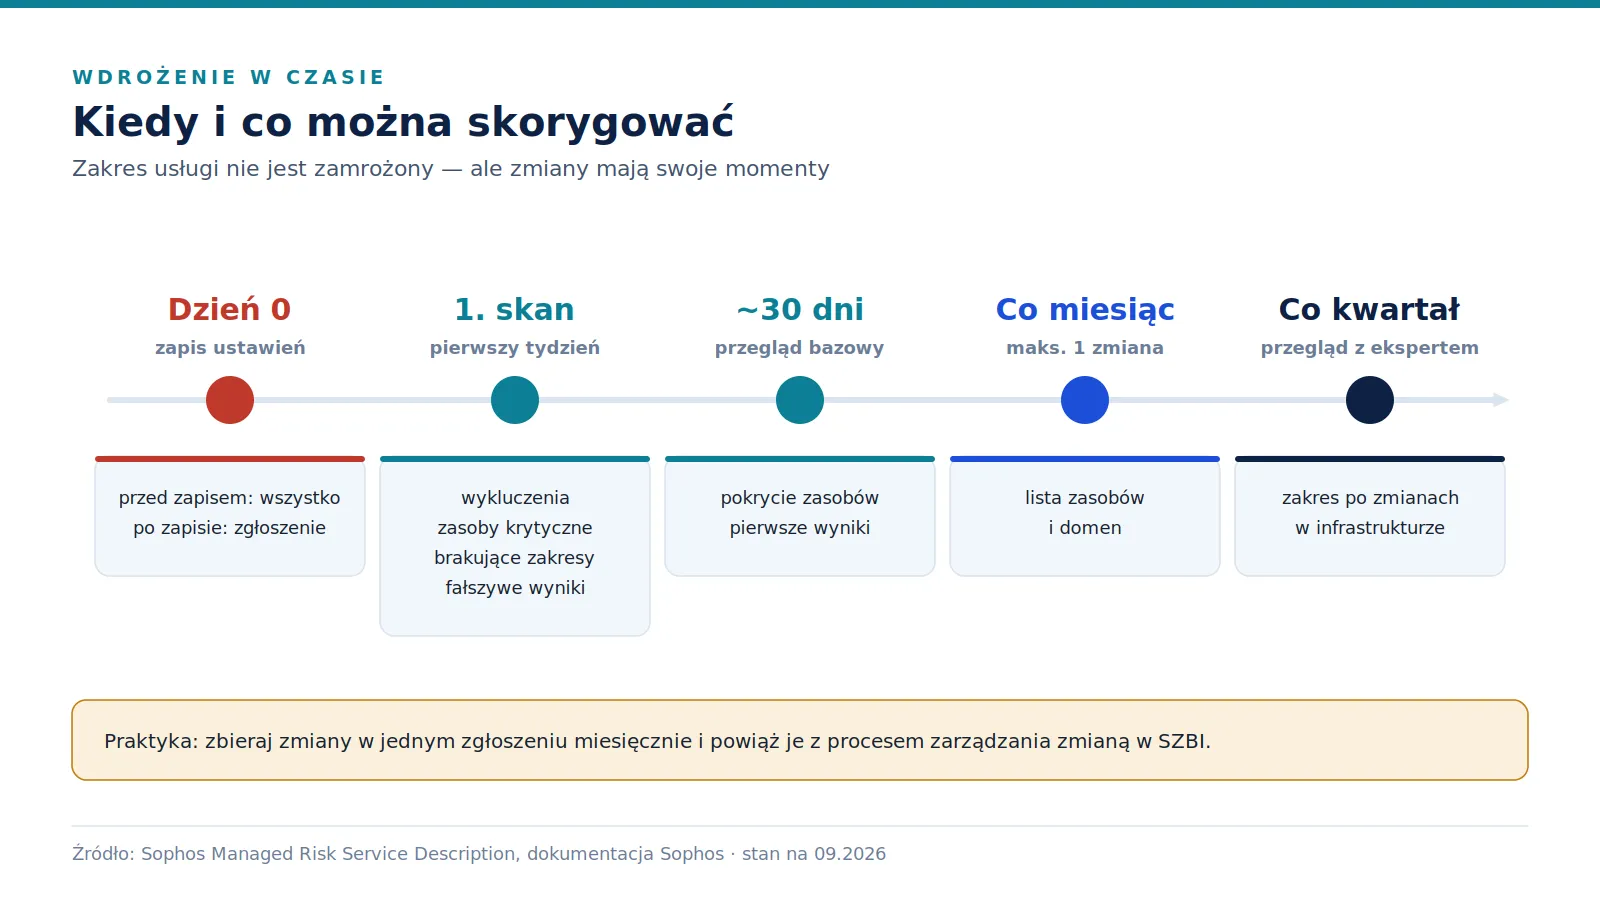
Zakres usługi nie jest zamrożony na zawsze, ale zmiany mają swoje momenty:
| Moment | Co można skorygować |
|---|---|
| Przed zapisaniem ustawień | wszystko; po zapisie zmiany tylko przez zgłoszenie do zespołu Managed Risk |
| Po pierwszym skanie | wykluczenia, zasoby krytyczne, brakujące zakresy, zgłoszenie fałszywych wyników |
| Przegląd bazowy (ok. 30 dni) | potwierdzenie pokrycia zasobów, omówienie pierwszych wyników |
| Co miesiąc | zmiana listy zasobów i domen — maks. raz w miesiącu |
| Co kwartał | dostosowanie zakresu po zmianach w infrastrukturze |
Po pierwszym skanie zwykle wychodzą na jaw brakujące zakresy, urządzenia, które powinny być wykluczone, i pierwsze fałszywe wyniki. Warto zebrać je w jedno zgłoszenie.
Przegląd bazowy odbywa się ok. miesiąc po uruchomieniu. Zespół Sophos poznaje wtedy środowisko i priorytety organizacji, a obie strony potwierdzają, czy skanowanie obejmuje to, co powinno.
Zmiana listy zasobów i domen jest możliwa najwyżej raz w miesiącu. W praktyce oznacza to, że zmiany warto zbierać i zgłaszać zbiorczo — najlepiej jako element procesu zarządzania zmianą w SZBI. Nowy serwer wystawiony do Internetu powinien automatycznie generować pozycję „zgłosić do Managed Risk”.
Przegląd kwartalny to dobry moment na większe korekty po zmianach w infrastrukturze: migracji, nowej lokalizacji, zmianie dostawcy łącza.
5. Plan wdrożenia w praktyce
Przykładowy harmonogram dla organizacji z jedną lokalizacją i kilkoma sieciami VLAN:
| Kiedy | Zadanie | Kto |
|---|---|---|
| Przed zamówieniem | lista kontrolna, zgody właścicieli zasobów, liczba zasobów | IT + partner |
| Dzień 1 | aktywacja licencji, kontakty, domeny i adresy w kreatorze | administrator Sophos Fusion |
| Dzień 1–2 | wdrożenie maszyny wirtualnej, reguły firewall, konta techniczne | IT / sieci |
| Dzień 2–3 | zakresy wewnętrzne i harmonogram, zapis ustawień | administrator |
| Pierwszy tydzień | pierwsze skany, przegląd wyników, zbiorcze zgłoszenie korekt | IT |
| Ok. 30 dni | przegląd bazowy z zespołem Sophos | IT + osoba odpowiedzialna za SZBI |
6. Typowe problemy przy pierwszym skanie
- Przekroczony czas skanu — zbyt szeroki zakres wewnętrzny. Rozwiązanie: podział na mniejsze zakresy i kilka skanów w różne dni.
- Brak wyników z części sieci — reguły firewall nie przepuszczają ruchu skanera albo IPS traktuje skan jak atak. Rozwiązanie: sprawdzenie reguł i świadomy wyjątek dla adresu skanera, udokumentowany w SZBI.
- Nieudane skany uwierzytelnione — błędne lub zmienione hasła, brak uprawnień, zablokowane konta. Rozwiązanie: test kont przed zapisem ustawień i powiązanie rotacji haseł z konfiguracją skanu.
- Nietypowe zachowanie starszych urządzeń — drukarki, sterowniki i urządzenia specjalistyczne bywają wrażliwe na skanowanie. Rozwiązanie: wykluczenie ich z zakresu i osobna ocena ryzyka.
- Brakujące zasoby zewnętrzne — usługi w chmurze lub u dostawcy SaaS pod własną domeną organizacji. Rozwiązanie: uzupełnienie listy i zgody dostawcy.
7. Dokumentacja wdrożenia dla SZBI
Wdrożenie to dobry moment, żeby od razu przygotować zapisy, o które zapyta audytor lub organ nadzoru:
- zakres skanowania i jego uzasadnienie — także tego, co świadomie wyłączono,
- lista zgód właścicieli zasobów z datami,
- konfiguracja skanera: platforma, adresacja, reguły firewall, konta techniczne,
- harmonogram skanów i lista osób kontaktowych,
- powiązanie usługi z procedurą obsługi podatności i procesem zarządzania zmianą.
Te zapisy zajmują niewiele czasu, jeśli powstają równolegle z wdrożeniem. Odtwarzanie ich po roku jest znacznie trudniejsze.
8. Podsumowanie
Dobrze przygotowane wdrożenie to kilka godzin pracy w konsoli i na hypervisorze. Źle przygotowane — tygodnie wymiany zgłoszeń, liczone w okresie licencji. Lista kontrolna z tej części pozwala uniknąć drugiego scenariusza.
W ostatniej części cyklu opisuję, co usługa dostarcza po uruchomieniu, jak obsługiwać raporty i kto za co odpowiada.
Źródła
- Sophos Managed Risk — Service Description (rev. 12.06.2025)
- Sophos Managed Risk — strona usługi
- Dokumentacja Sophos — Managed Risk
- Dokumentacja Sophos — Managed Risk: ustawienia
- Dokumentacja Sophos — Managed Risk: skany wewnętrzne
Podstawą merytoryczną są publiczne materiały Sophos (Service Description, dokumentacja Sophos Fusion, solution brief i brochure) oraz omówienia nowelizacji UKSC. Artykuł nie stanowi porady prawnej. Parametry usługi odpowiadają stanowi dokumentacji na wrzesień 2026 r.