Regularnie rozmawiam z klientami o kolejnych elementach cyberbezpieczeństwa: Endpoint, Firewall, EDR, XDR, SIEM, NDR, ochrona poczty, zabezpieczenie tożsamości, SOC… I coraz częściej mam wrażenie, że w tych rozmowach zadajemy niewłaściwe pytanie: „Jakiego rozwiązania jeszcze nam brakuje?” Tymczasem znacznie ciekawsze jest inne: „Czy rozwiązania, które już mamy, potrafią działać razem?”
Problemem współczesnego cyberbezpieczeństwa coraz rzadziej jest całkowity brak narzędzi. Organizacje mają ich dużo, czasem bardzo dużo. Według danych przywoływanych przez Sophos przy premierze Fusion typowe przedsiębiorstwo wykorzystuje ponad 45 różnych produktów bezpieczeństwa. Każdy z nich może być dobry w swojej dziedzinie. Problem zaczyna się wtedy, gdy Endpoint widzi jedno, Firewall drugie, system tożsamości trzecie, SIEM zbiera ogromną liczbę zdarzeń, a ktoś na końcu musi zrozumieć, czy pięć pozornie niezależnych alertów jest przypadkiem, czy właśnie obserwujemy pięć etapów tego samego ataku.
I właśnie dlatego coraz bardziej przekonuje mnie spojrzenie na cyberbezpieczeństwo nie jako na zbiór produktów, lecz jako na system Cyber Defense.
1. Mamy dużo narzędzi. Czy mamy system?
Przez lata cyberbezpieczeństwo rozwijało się trochę jak dokładanie kolejnych zamków do drzwi. Pojawiał się nowy problem – pojawiał się kolejny produkt. Malware oznaczał potrzebę antywirusa, ataki sieciowe – firewalla, phishing – ochrony poczty, a praca zdalna przyniosła VPN, a później ZTNA. Kiedy potrzebowaliśmy lepszej widoczności na endpointach, pojawił się EDR; kiedy danych i źródeł zrobiło się więcej – SIEM i XDR; gdy zabrakło ludzi zdolnych analizować to wszystko przez całą dobę – MDR.
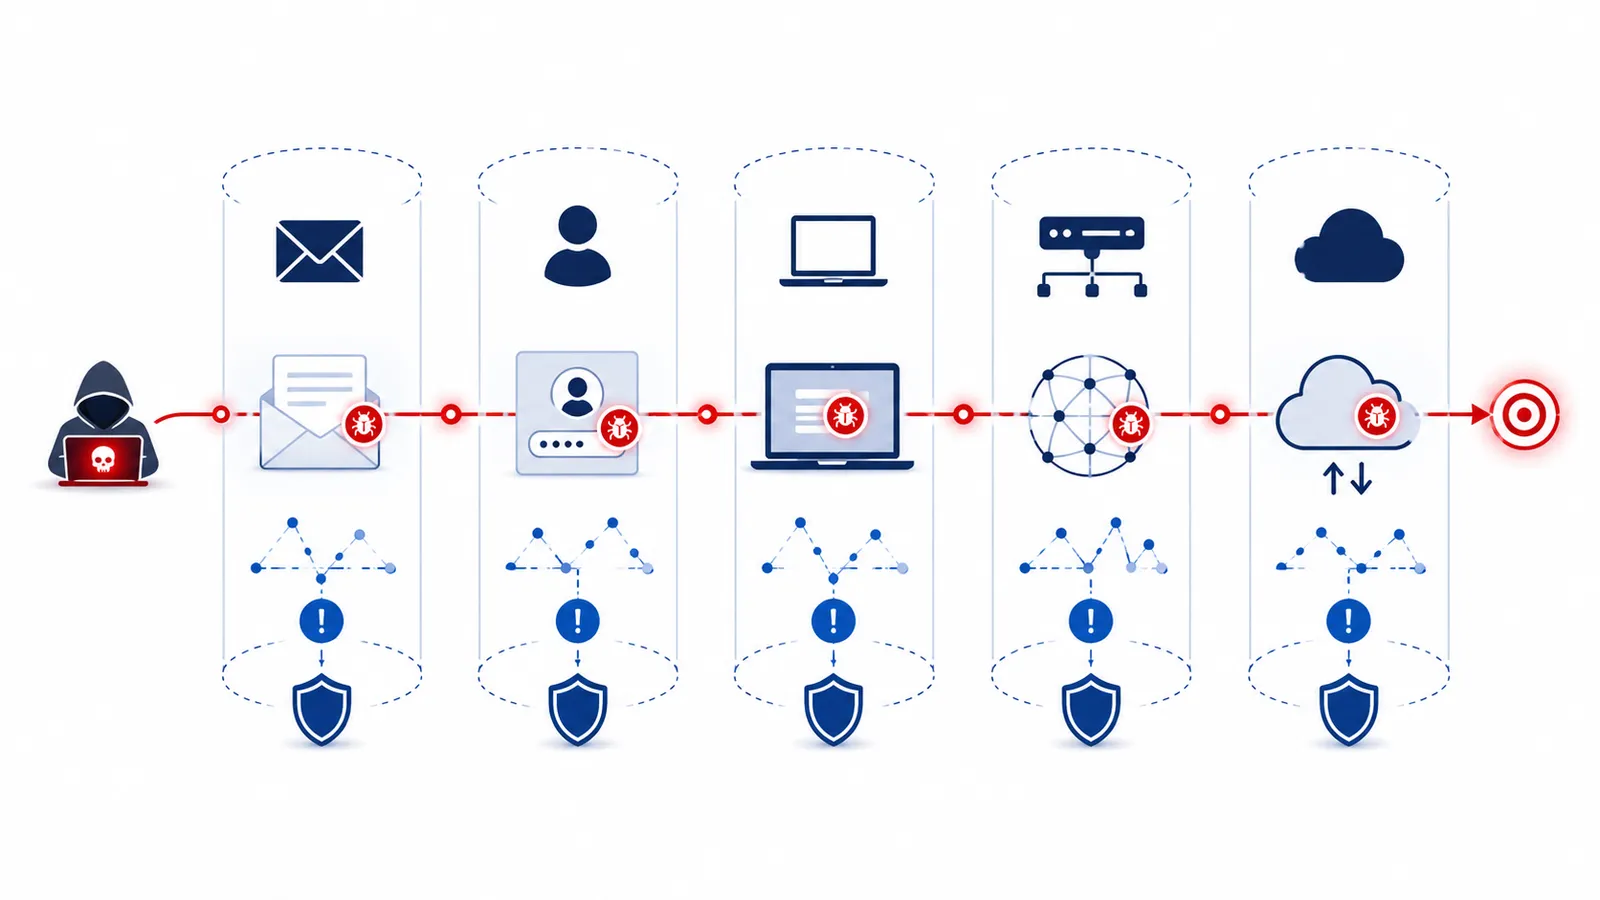
Każdy z tych kroków miał sens. Problem w tym, że po kilkunastu latach dokładania kolejnych warstw w wielu organizacjach powstał bardzo rozbudowany ekosystem narzędzi, ale niekoniecznie spójny system bezpieczeństwa. Atakujący nie ma tego problemu. Dla niego phishing, przejęte konto, komputer użytkownika, Active Directory, ruch sieciowy, aplikacja SaaS i infrastruktura chmurowa są po prostu kolejnymi elementami tej samej operacji. Obrona natomiast bardzo często widzi je w kilku różnych konsolach. I tu zaczyna się problem fragmentacji.
2. Fragmentacja kosztuje przede wszystkim czas
To jest dla mnie najważniejszy aspekt całego problemu. Nie chodzi nawet o to, że administrator musi otworzyć pięć konsol zamiast jednej. To jest niewygodne, ale można z tym żyć. Problemem jest czas potrzebny na zbudowanie kontekstu.
Załóżmy prosty scenariusz. System pocztowy wykrywa podejrzaną wiadomość, chwilę później system tożsamości rejestruje nietypowe logowanie, Endpoint widzi uruchomienie PowerShella, Firewall obserwuje połączenie z podejrzanym adresem, a następnie pojawia się próba komunikacji pomiędzy kilkoma systemami wewnętrznymi. Każde z tych zdarzeń osobno może wyglądać jak kolejny alert do sprawdzenia. Razem opowiadają zupełnie inną historię.
To właśnie kontekst pozwala przejść od stwierdzenia „na komputerze wydarzyło się coś podejrzanego” do znacznie bardziej konkretnego: „konto użytkownika zostało przejęte, atakujący uruchomił kod na jego komputerze i próbuje właśnie przemieszczać się dalej po naszej infrastrukturze”. Różnica jest fundamentalna.
Czas na zbudowanie takiego obrazu robi się przy tym coraz ważniejszy. Sophos w Active Adversary Report 2026 wskazuje medianę dwell time na poziomie zaledwie trzech dni, a ataki związane z tożsamością odpowiadały za 67% analizowanych incydentów. Cyberbezpieczeństwo coraz bardziej staje się więc wyścigiem o to, kto szybciej połączy fakty.
3. Prevention → Detection → Response
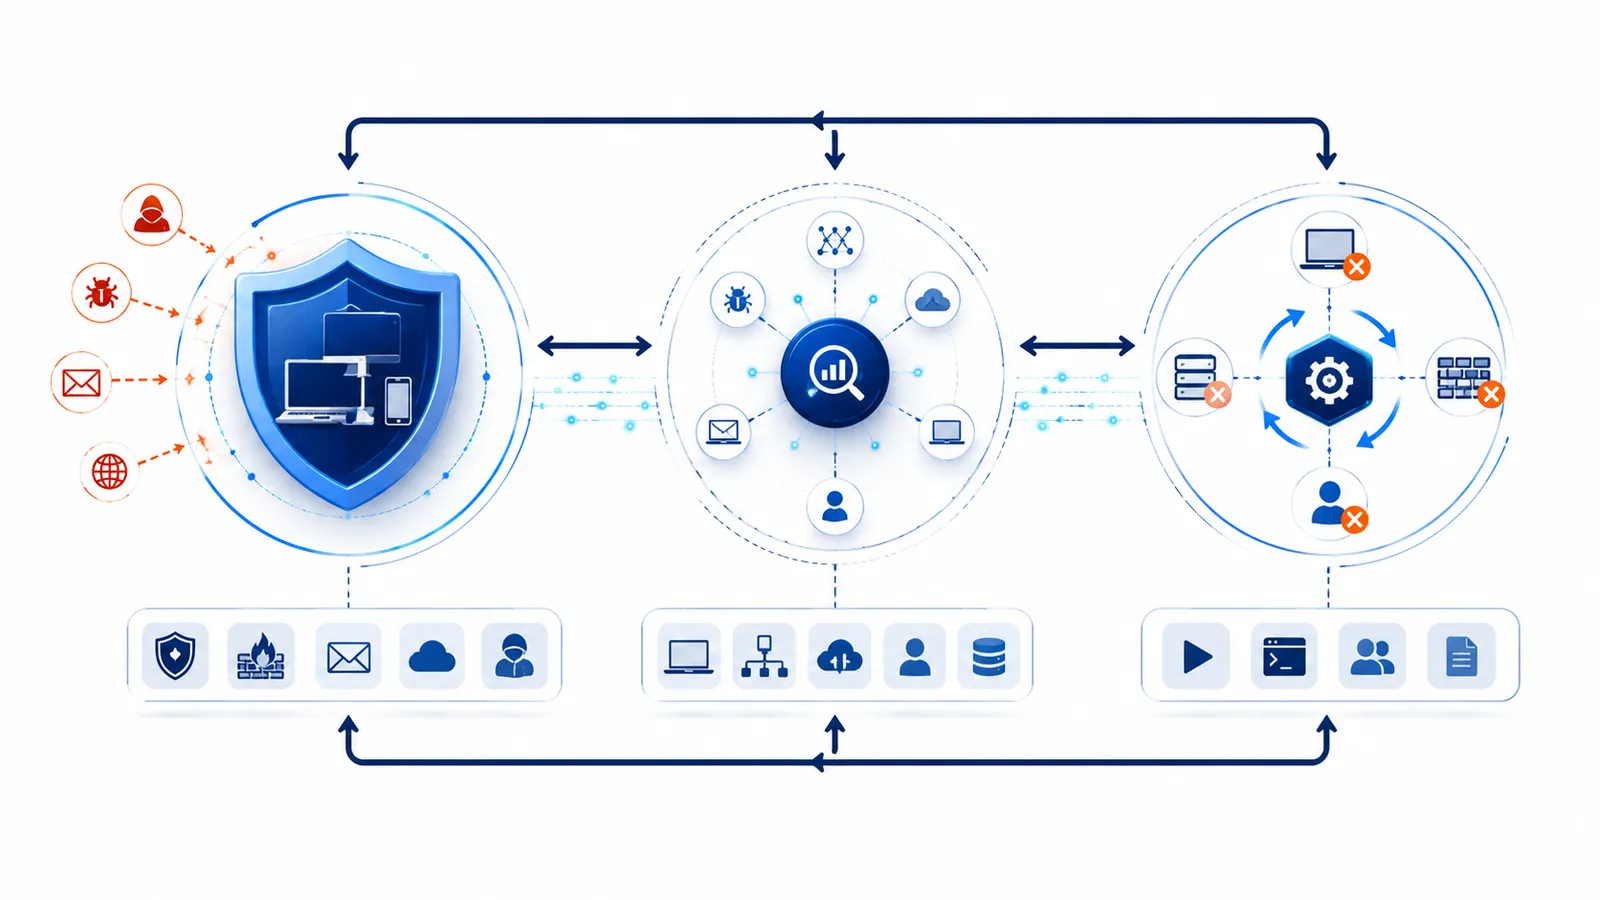
Lubię sprowadzać architekturę bezpieczeństwa do trzech prostych etapów: zapobiec → wykryć → zareagować. Prevention ma zatrzymać jak największą część zagrożeń automatycznie. Tutaj pracują między innymi mechanizmy Sophos Endpoint, Sophos Firewall, Sophos Email, DNS Protection, ZTNA czy Workspace Protection. Nie wierzę jednak w architekturę, w której prevention zatrzyma wszystko, dlatego drugi poziom to detection. EDR obserwuje Endpoint, NDR analizuje zachowanie w sieci, ITDR koncentruje się na tożsamości, a XDR łączy sygnały pochodzące z wielu obszarów.
Kiedy wiemy już, że coś się dzieje, pozostaje trzeci element – response. Może to być automatyczna izolacja endpointu, zablokowanie komunikacji przez Firewall, unieważnienie sesji użytkownika, wykonanie playbooka SOAR albo działanie analityka MDR. Dopiero wszystkie trzy poziomy razem zaczynają tworzyć coś, co nazwałbym rzeczywistym systemem Cyber Defense.
Nie chodzi o to, żeby mieć produkt do prevention, produkt do detection i produkt do response. Chodzi o to, żeby detection automatycznie uruchamiało właściwy response, korzystając z kontekstu zebranego przez cały system.
4. Endpoint + sieć + e-mail + workspace + identity
Tu dochodzimy do miejsca, w którym szerokość portfolio Sophos zaczyna mieć dla mnie większe znaczenie niż sama liczba produktów. Sophos Endpoint chroni urządzenie, Sophos Firewall kontroluje komunikację i może aktywnie reagować na wykryte zagrożenia, Sophos Email chroni jeden z najczęściej wykorzystywanych kanałów wejścia do organizacji, a Sophos Workspace Protection rozszerza ochronę na współczesny model pracy – aplikacje, dane, użytkowników i dostęp realizowany bez względu na miejsce pracy. Sophos ZTNA pozwala odejść od prostego założenia „jest w VPN, więc mu ufamy” w stronę kontrolowanego dostępu do konkretnych zasobów, Sophos NDR daje dodatkową widoczność zachowania w sieci, a Sophos ITDR patrzy tam, gdzie w ostatnich latach przesunęła się ogromna część problemu – na tożsamość.
To ostatnie jest szczególnie istotne. Jeśli 67% incydentów analizowanych przez zespoły Sophos IR i MDR w ostatnim raporcie miało źródło związane z tożsamością, ochrona samego urządzenia przestaje wystarczać. Ale nadal nie to jest najważniejsze. Najważniejsze jest to, że te elementy mogą wymieniać informacje i wpływać na swoje działanie.
Sophos od lat rozwija ten model jako Synchronized Security. Security Heartbeat pozwala na przykład Endpointowi i Firewall’owi wymieniać informacje o stanie bezpieczeństwa urządzenia, a Firewall może automatycznie ograniczyć komunikację skompromitowanego hosta. To już nie jest tylko centralne zarządzanie. To współdziałanie mechanizmów ochronnych.
5. XDR: moment, w którym alerty zaczynają tworzyć historię
EDR odpowiada przede wszystkim na pytanie: „co dzieje się na endpointach?”. XDR rozszerza perspektywę: „co dzieje się w całym środowisku i jak te zdarzenia są ze sobą powiązane?”. To pozornie niewielka różnica, ale operacyjnie ogromna. Jeśli zdarzenie dotyczące tożsamości można zestawić z aktywnością endpointu, ruchem sieciowym, pocztą i zdarzeniami z chmury, analityk nie zaczyna investigation od pięciu osobnych alertów. Zaczyna od historii.
I właśnie w tym miejscu w 2026 roku Sophos robi bardzo duży krok. Od 15 sierpnia 2026 dostępny jest Sophos XDR Powered by Secureworks. Po przejęciu Secureworks technologia Taegis staje się częścią nowej architektury Sophos. Nowy XDR wykorzystuje analitykę Taegis, tysiące detektorów, nowe środowisko pracy analityka oraz wbudowaną automatyzację SOAR i playbooki.
Co ważne – architektura pozostaje otwarta. Nie chodzi więc o zasadę „wyrzuć wszystko i kup wszystko od jednego producenta”. To byłoby mało realistyczne. Chodzi raczej o to, aby istniejące źródła danych mogły uczestniczyć w jednym systemie obrony. Sophos mówi obecnie o ponad 500 integracjach z rozwiązaniami firm trzecich i moim zdaniem właśnie to jest jeden z ciekawszych kierunków całej ewolucji.
6. Next-Gen SIEM: więcej danych nie powinno być karą
SIEM przez lata był naturalnym miejscem centralizacji logów. Problem w tym, że samo zebranie danych nie oznacza jeszcze zrozumienia ataku. Dochodzi do tego jeszcze jeden praktyczny paradoks: im więcej telemetrii chcemy przechowywać, tym więcej tradycyjny SIEM potrafi kosztować. Organizacja zaczyna więc podejmować decyzje, których logów nie zbierać, mimo że z punktu widzenia bezpieczeństwa właśnie te dane mogą kiedyś okazać się potrzebne.
Sophos Next-Gen SIEM, którego general availability zapowiedziano również na 15 sierpnia 2026, ma zmienić ten model. Rozwiązanie wykorzystuje wspólną warstwę danych Sophos Fusion, oferuje analitykę, długoterminową retencję oraz raportowanie compliance, ale jego model licencyjny opiera się na liczbie użytkowników i serwerów, a nie ilości przesłanych danych.
Dla mnie to bardzo ciekawa zmiana filozofii. System bezpieczeństwa nie powinien ekonomicznie zachęcać administratora do tego, żeby widział mniej.
7. MDR: bo ktoś musi jeszcze na to wszystko patrzeć
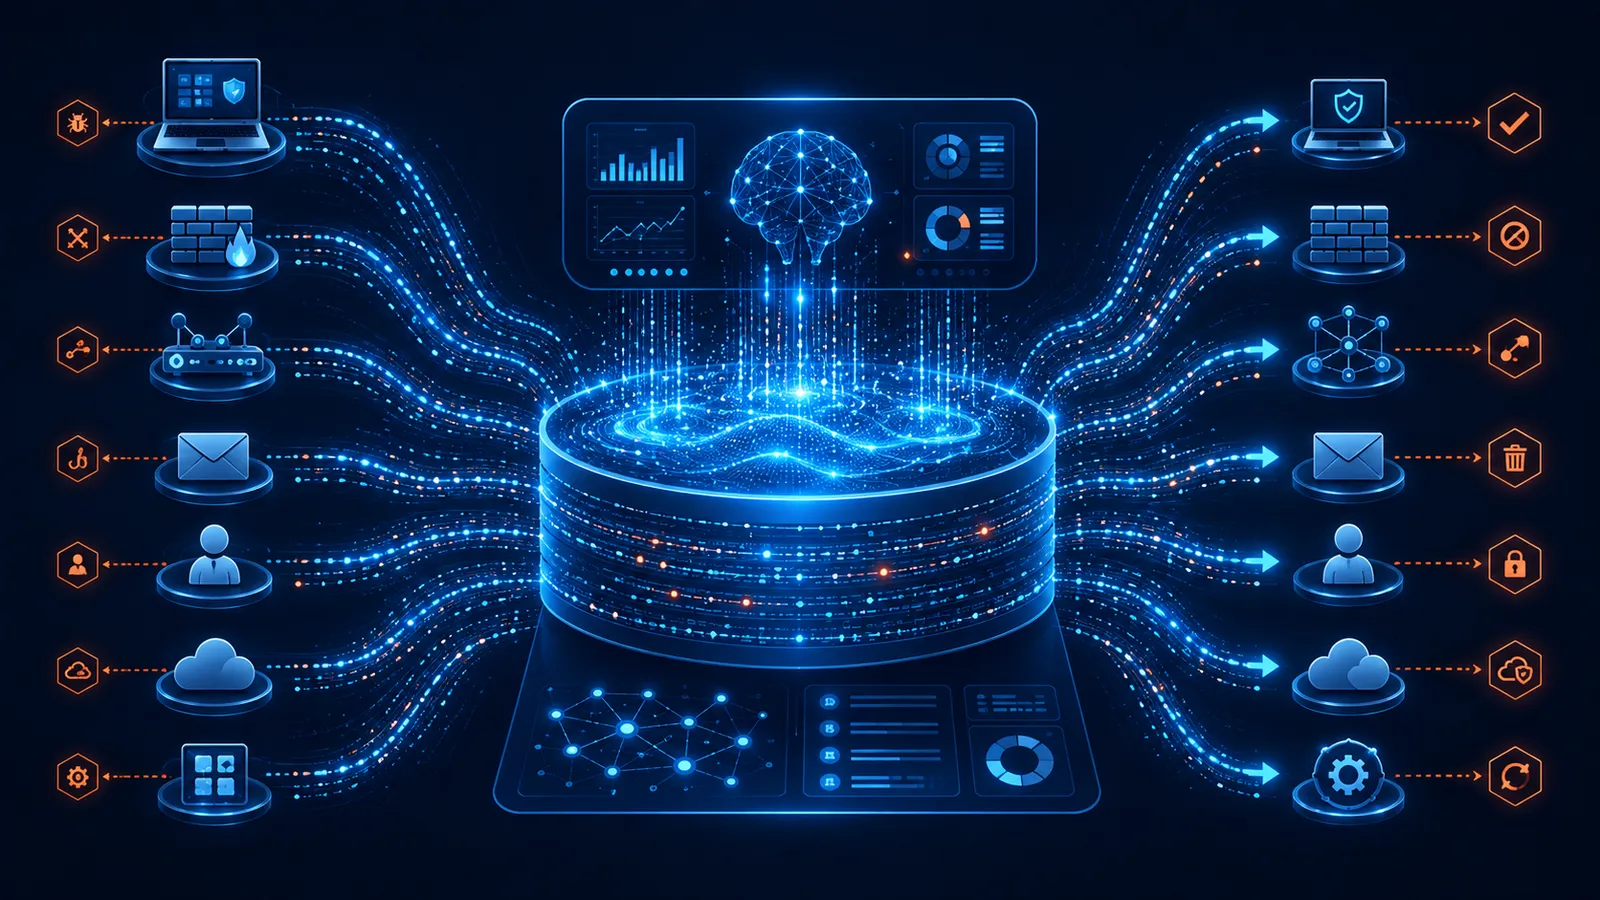
Możemy mieć świetną telemetrię, XDR, SIEM i automatyzację, ale na końcu nadal pozostaje pytanie: kto zareaguje o 3:17 w niedzielę? I właśnie tutaj pojawia się MDR. Sophos MDR nie traktuję jako kolejnego produktu do kolekcji, ale raczej jako warstwę operacyjną całego systemu. Analitycy monitorują środowisko 24/7, prowadzą investigation i threat hunting oraz podejmują działania response.
Od 15 sierpnia MDR ma zostać dodatkowo rozszerzony między innymi o ciągły threat hunting wspierany przez AI i informacje Sophos X-Ops oraz szerszą dwukierunkową reakcję obejmującą Endpoint, Firewall, Cloud, Email i Identity. Ciekawe są też liczby pokazujące, co automatyzacja może w takim modelu zmienić. Sophos podaje, że w swoim agentic SOC obsługującym ponad 40 000 klientów 52% przypadków jest obecnie rozwiązywanych całkowicie przez AI, a średni czas od alertu do w pełni automatycznej reakcji wynosi 89 sekund.
Nie oznacza to, że człowiek przestaje być potrzebny. Wręcz przeciwnie. Dla mnie wartość tego modelu polega właśnie na tym, że automat przejmuje skalę i powtarzalność, a człowiek pozostaje tam, gdzie potrzebne są doświadczenie, ocena sytuacji i decyzja.
8. Sophos Central ewoluuje w Sophos Fusion
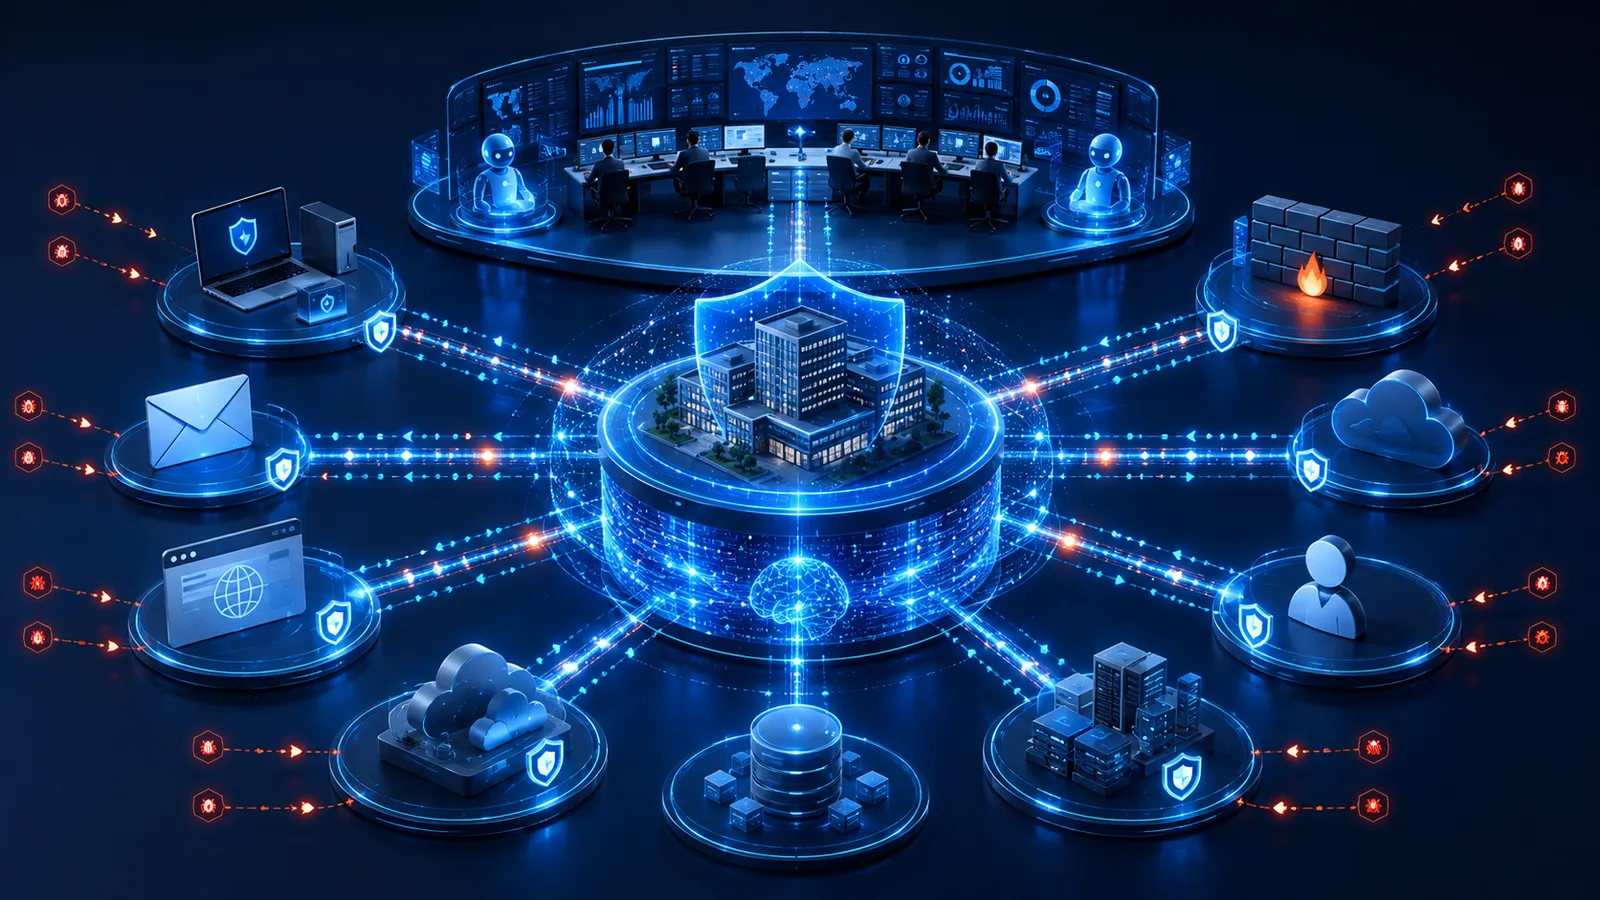
I tutaj dochodzimy do najważniejszej zmiany. Przez lata Sophos Central był miejscem, w którym zarządzaliśmy kolejnymi elementami portfolio Sophos – Endpointem, Firewallem, Email, Mobile, ZTNA, XDR i kolejnymi usługami. W 2026 roku Sophos zaczął mówić o czymś większym: Sophos Fusion – AI-native Cybersecurity Defense System.
Nie jest to po prostu zmiana nazwy Central. Sophos opisuje Fusion jako jedną otwartą architekturę, w której Endpoint, Firewall, Email, Cloud, Network, Identity, Security Operations oraz źródła third-party korzystają ze wspólnego kontekstu i mogą reagować jako jeden system. Centralnym elementem jest unified context lake – wspólna warstwa danych. Drugim – rozwijane od lat Synchronized Security, czyli możliwość przekładania informacji z jednego elementu systemu na reakcję pozostałych. Trzecim – coraz szersze wykorzystanie AI i automatyzacji. A czwartym – człowiek, tam gdzie automatyczna decyzja nie wystarcza.
Co ważne dla obecnych klientów: Sophos Fusion jest już dostępny, a Sophos Central ma stopniowo ewoluować do interfejsu Fusion. Producent deklaruje, że nie wymaga to od klientów migracji do zupełnie nowej platformy. To raczej ewolucja architektury, którą już wykorzystują.
9. A to jeszcze nie koniec
To, co dzieje się obecnie w portfolio Sophos, dobrze pokazuje kierunek całego rynku. W sierpniu dochodzą nowy XDR Powered by Secureworks, Next-Gen SIEM oraz rozszerzony MDR, ale już w październiku zapowiedziane są dwa kolejne elementy.
Sophos AI Defense ma odpowiadać na problem wykorzystania AI wewnątrz organizacji, w tym Shadow AI. Ma zapewniać widoczność używanych narzędzi AI, możliwość egzekwowania polityk oraz ochronę danych, do których te narzędzia uzyskują dostęp. To bardzo ciekawy kierunek, bo AI staje się jednocześnie narzędziem obrony, narzędziem atakujących i nowym elementem infrastruktury, który sam trzeba chronić.
Drugim zapowiedzianym elementem jest Sophos CISO Advantage. Tutaj cyberbezpieczeństwo wychodzi już poza czysto techniczny obszar. Continuous control validation, compliance mapping, benchmarking oraz ocena ryzyka mają pomóc przełożyć stan techniczny środowiska na poziom zarządzania ryzykiem i komunikacji z biznesem. To już nie tylko pytanie „czy wykryliśmy atak?”, ale również: „czy nasze mechanizmy ochronne faktycznie działają i czy potrafimy to wykazać?”
10. Jak przejść od produktów do Cyber Defense?
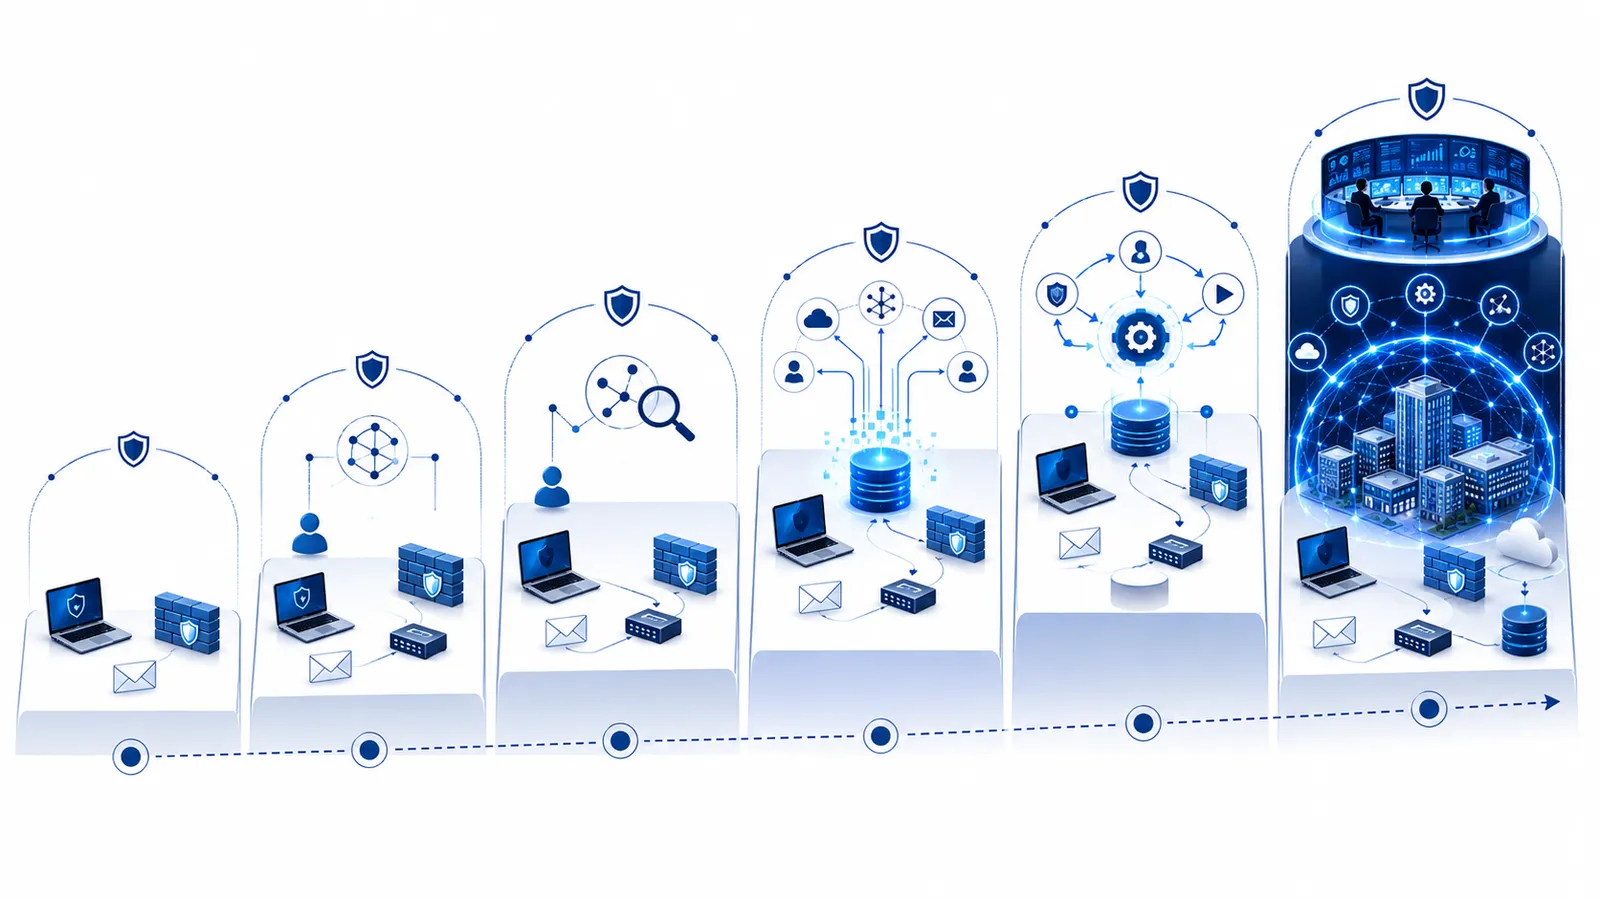
Nie sądzę, żeby rozsądna droga polegała na wymianie całego środowiska bezpieczeństwa w jednym projekcie. Znacznie bardziej przekonuje mnie model ewolucyjny.
Poziom 1 – ochrona. Zaczynamy od powierzchni, które muszą być chronione niezależnie od wszystkiego innego: Endpoint + Firewall + Email + Workspace. Celem jest ograniczenie prawdopodobieństwa skutecznego wejścia i zatrzymanie możliwie dużej liczby zagrożeń automatycznie.
Poziom 2 – widoczność. Dodajemy EDR / NDR / ITDR. Nie tylko blokujemy, ale zaczynamy widzieć zachowanie atakującego na różnych poziomach infrastruktury.
Poziom 3 – kontekst. Dodajemy XDR. Sygnały przestają funkcjonować jako niezależne zdarzenia i zaczynają tworzyć wspólną historię incydentu.
Poziom 4 – dane i automatyzacja. Dochodzi Next-Gen SIEM + SOAR + third-party telemetry. System dostaje szerszy kontekst, dłuższą historię i możliwość automatycznego wykonywania kolejnych działań.
Poziom 5 – operacje 24/7. Dodajemy Sophos MDR. Technologia zostaje uzupełniona ciągłym monitoringiem, threat huntingiem, investigation i response.
Poziom 6 – Cyber Defense. Dopiero tutaj wszystkie wcześniejsze elementy zaczynam traktować jako jeden system: Sophos Fusion. Wspólne dane, wspólny kontekst, automatyczna reakcja pomiędzy różnymi warstwami, AI, analitycy oraz możliwość wykorzystania również rozwiązań innych producentów.
11. Moje wnioski biznesowe
Im dłużej pracuję z rozwiązaniami cyberbezpieczeństwa, tym mniej przekonuje mnie pytanie: „który produkt jest najlepszy?” Oczywiście jakość poszczególnych mechanizmów nadal ma ogromne znaczenie, ale współczesny atak nie respektuje granic pomiędzy produktami. Może zacząć się od poczty, przejść przez tożsamość, pojawić się na Endpoincie, wykorzystać legalne narzędzia systemowe, przemieścić się po sieci i zakończyć eksfiltracją danych do chmury. Jeśli każdy etap widzi inne narzędzie, to największym problemem organizacji staje się nie brak danych, lecz połączenie ich wystarczająco szybko.
Dlatego coraz bardziej przekonuje mnie kilka zasad. Po pierwsze – integracja jest funkcją bezpieczeństwa, a nie tylko ułatwieniem administracyjnym. Po drugie – kontekst jest równie ważny jak pojedynczy alert, bo pięć średnio istotnych sygnałów może razem oznaczać jeden bardzo poważny incydent. Po trzecie – automatyczna reakcja staje się koniecznością, ponieważ jeśli atak porusza się w tempie maszynowym, nie każda decyzja może czekać, aż człowiek otworzy konsolę. Po czwarte – człowiek nadal pozostaje częścią systemu. AI może analizować, korelować i automatyzować ogromną część pracy, ale trudne incydenty nadal wymagają doświadczenia i oceny analityka.
I wreszcie – nie trzeba od razu budować wszystkiego. Można zacząć od Endpoint i Firewall, dołożyć ochronę poczty i Workspace, później XDR, podłączyć dane z istniejących rozwiązań innych producentów, rozszerzyć całość o SIEM, a jeśli organizacja nie chce lub nie może utrzymywać własnego SOC – przekazać operacje 24/7 do MDR.
Dla mnie właśnie na tym polega różnica pomiędzy kupowaniem kolejnych produktów security a budowaniem systemu Cyber Defense.
Nie chodzi o to, ile narzędzi znajduje się w naszej infrastrukturze. Chodzi o to, czy kiedy pojawi się atak, wszystkie potrafią zachować się jak jeden system.
Źródła
- Sophos – Sophos Fusion Launches as an AI-Native Cybersecurity Defense System
- Sophos – Sophos Fusion – AI-Native Cybersecurity Defense System
- Sophos – Active Adversary Report 2026
- Sophos – Sophos XDR Powered by Secureworks
- Sophos – Sophos Next-Gen SIEM
- Sophos – Sophos MDR
- Sophos – Identity Threat Detection and Response (ITDR)
- Sophos – Workspace Protection
- Sophos – Synchronized Security
- Sophos – Sophos Agentic SOC Compresses Threat Response to 89 Seconds