Architektura
72 godziny ataku: anatomia incydentu i warstwowa obrona
Od phishingu do ransomware mija zwykle około trzech dni. Prześledźmy ten proces krok po kroku — i pokażmy punkty, w których warstwowy system bezpieczeństwa urywa łańcuch.
11 min
Praktyczne poradniki konfiguracji, scenariusze powdrożeniowe, analizy logów oraz automatyzacja dla inżynierów sieciowych w Polsce.
Znaleziono 16 artykułów
Od phishingu do ransomware mija zwykle około trzech dni. Prześledźmy ten proces krok po kroku — i pokażmy punkty, w których warstwowy system bezpieczeństwa urywa łańcuch.
Seria · część 5
Zablokowane zagrożenie to dobra wiadomość i niepełna informacja. EDR odpowiada na pytania, które zaczynają się dokładnie tam, gdzie kończy się praca warstwy ochronnej.
Seria · część 4
Automat da się przewidzieć. Operator działający ręcznie dostosuje się do przeszkody. Odpowiedzią jest ochrona, która sama zmienia zasady na hoście w chwili, gdy rozpozna aktywnego napastnika.
Seria · część 3
Sześć kontroli w jednym agencie, dwie funkcje, które łatwo pomylić, i problem shadow AI, który w większości organizacji już istnieje — tylko nikt go jeszcze nie zmierzył.
Seria · część 2
Rozpoznawanie narzędzia wymaga wcześniejszej wiedzy o zagrożeniu. Rozpoznawanie szyfrowania — nie. Ta różnica decyduje między innymi o tym, czy ochrona obejmuje ataki prowadzone z urządzeń, których w ogóle nie widzisz.
Seria · część 1
Prewencja jest niewidoczna — jeśli zadziała, nie ma czego oglądać. Warto jednak wiedzieć, z czego się składa, bo to ona decyduje, ile spraw w ogóle trafi później do analizy.
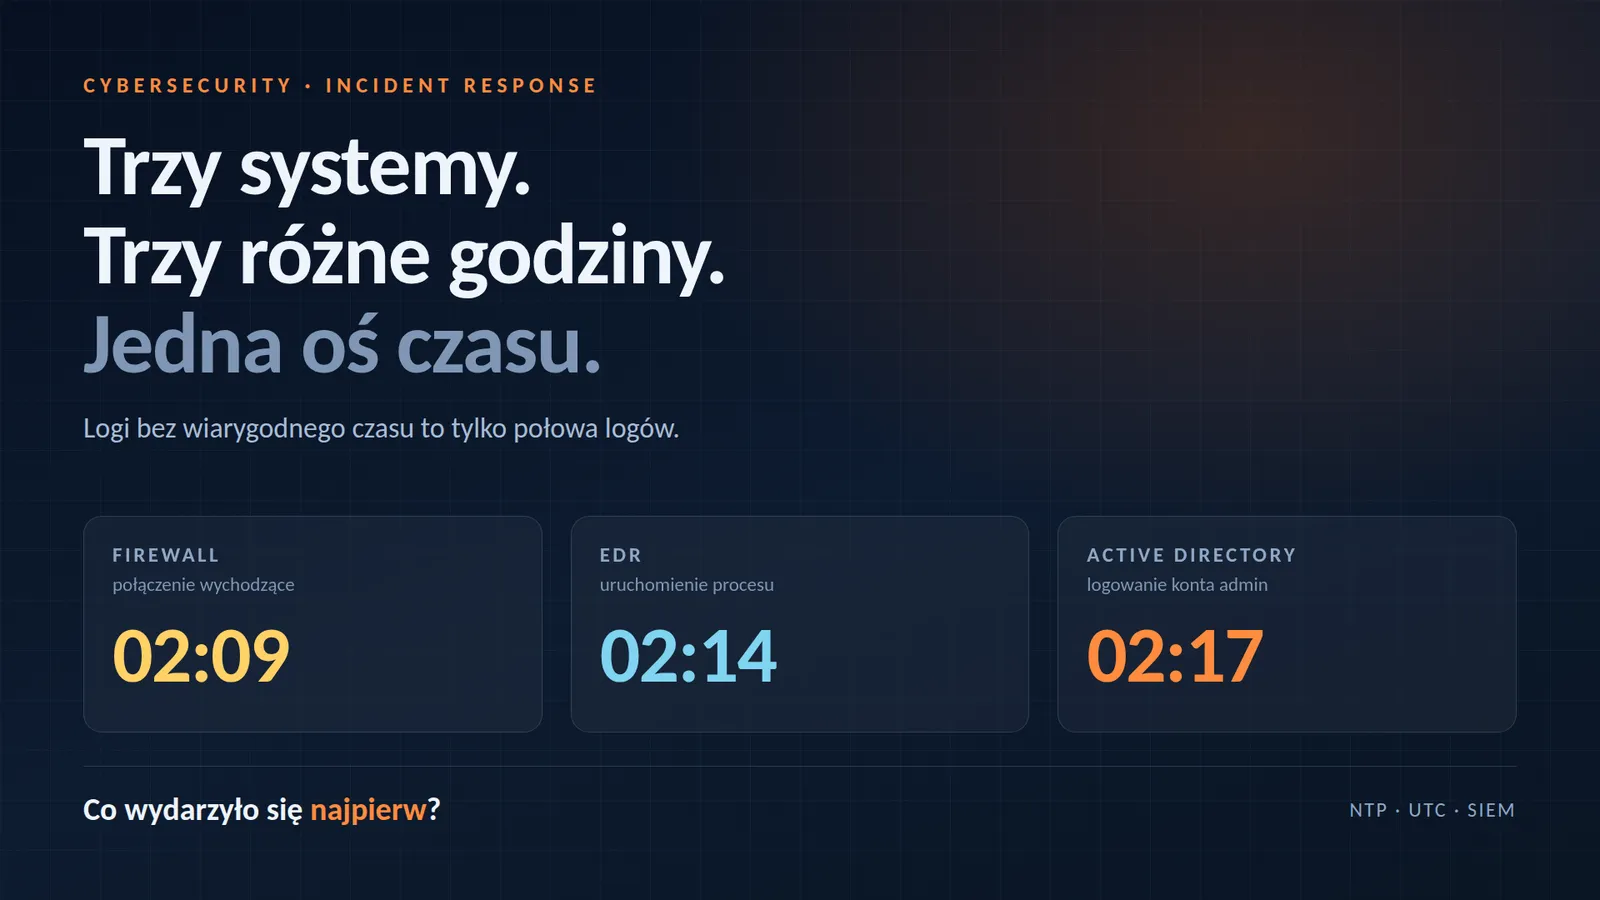
Synchronizacja czasu w infrastrukturze IT to nie kosmetyka konfiguracji, tylko fundament analizy incydentu. Ile rozbieżności czasu wolno mieć, jak szybko ucieka zegar bez NTP i jak wdrożyć hierarchię NTP, która przetrwa audyt.
Seria · część 5
Najdroższa funkcja to nie ta, która kosztuje najwięcej. To ta, którą organizacja już ma w architekturze — ale nigdy nie sprawdziła, czy rozwiązuje jej realny problem.
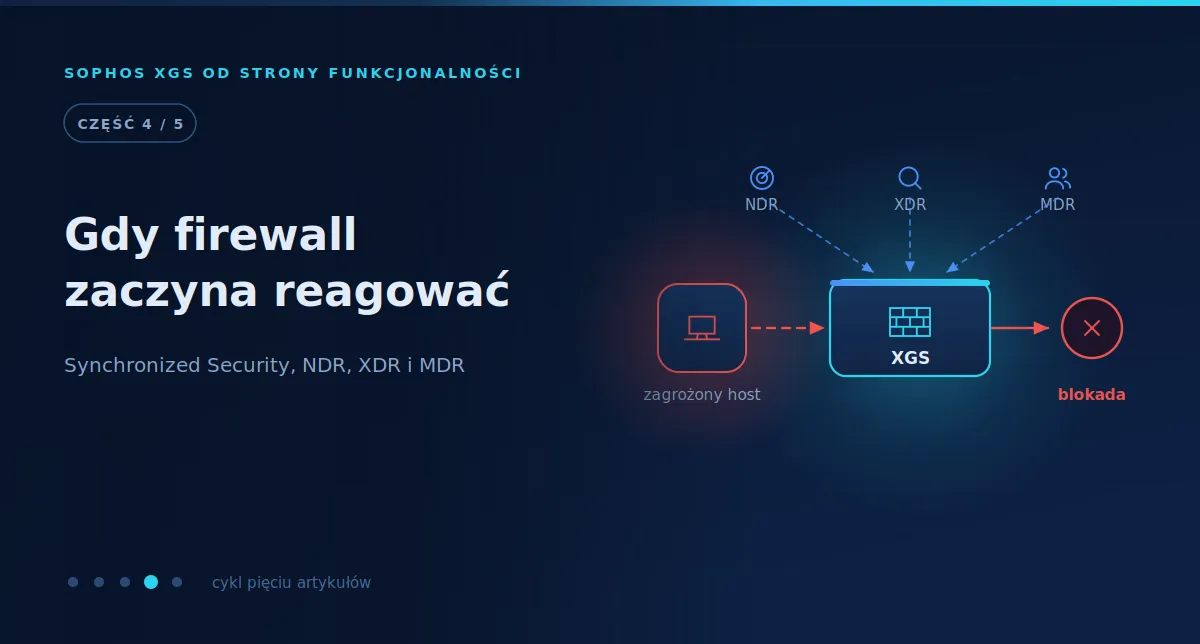
Seria · część 4
Firewall nie musi czekać, aż sam rozpozna atak w pakietach. Jeśli endpoint, NDR, MDR albo threat intelligence dostarczą wiarygodny sygnał, XGS może wykorzystać go jako kontekst do reakcji na poziomie sieci.
Seria · część 3
Bezpieczna sieć to nie tylko filtrowanie ruchu do Internetu. To również sposób, w jaki użytkownicy zdalni, oddziały i aplikacje uzyskują dostęp do zasobów — i jak organizacja zachowuje kontrolę, gdy zmienia się łącze albo model pracy.
Seria · część 2
Nowoczesny firewall nie odpowiada tylko na pytanie „czy połączenie jest dozwolone?”. Musi też ocenić, co jest w środku, jaka aplikacja to generuje i czy sam wzorzec komunikacji nie wygląda podejrzanie.
Seria · część 1
Firewall, NAT i VPN to zwykle pierwsze skojarzenie. Tymczasem ten sam punkt sieci może pełnić kilka ról bezpieczeństwa jednocześnie — łącznie z egzekwowaniem decyzji, które zapadły gdzie indziej.
Jak otwarta architektura Sophos Cybersecurity Defense System wspiera organizacje w realizacji wymagań NIS2 i polskiej ustawy o KSC.
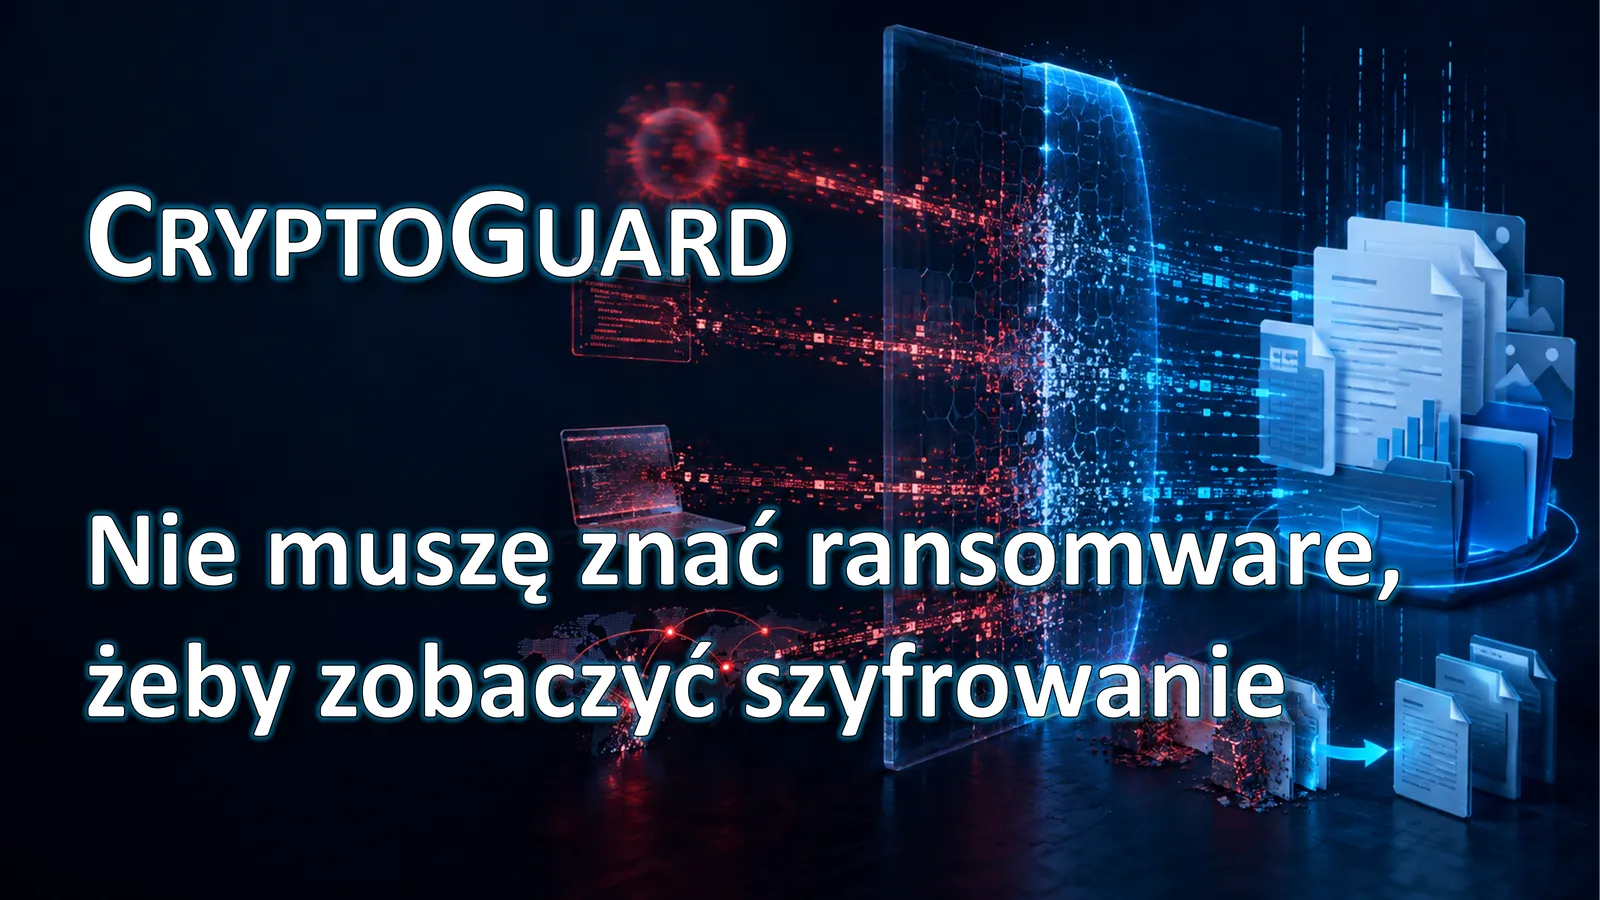
Moje spostrzeżenia o jednym z mniej widocznych mechanizmów Sophos Endpoint Protection: jak CryptoGuard rozpoznaje szyfrowanie zamiast konkretnego ransomware.
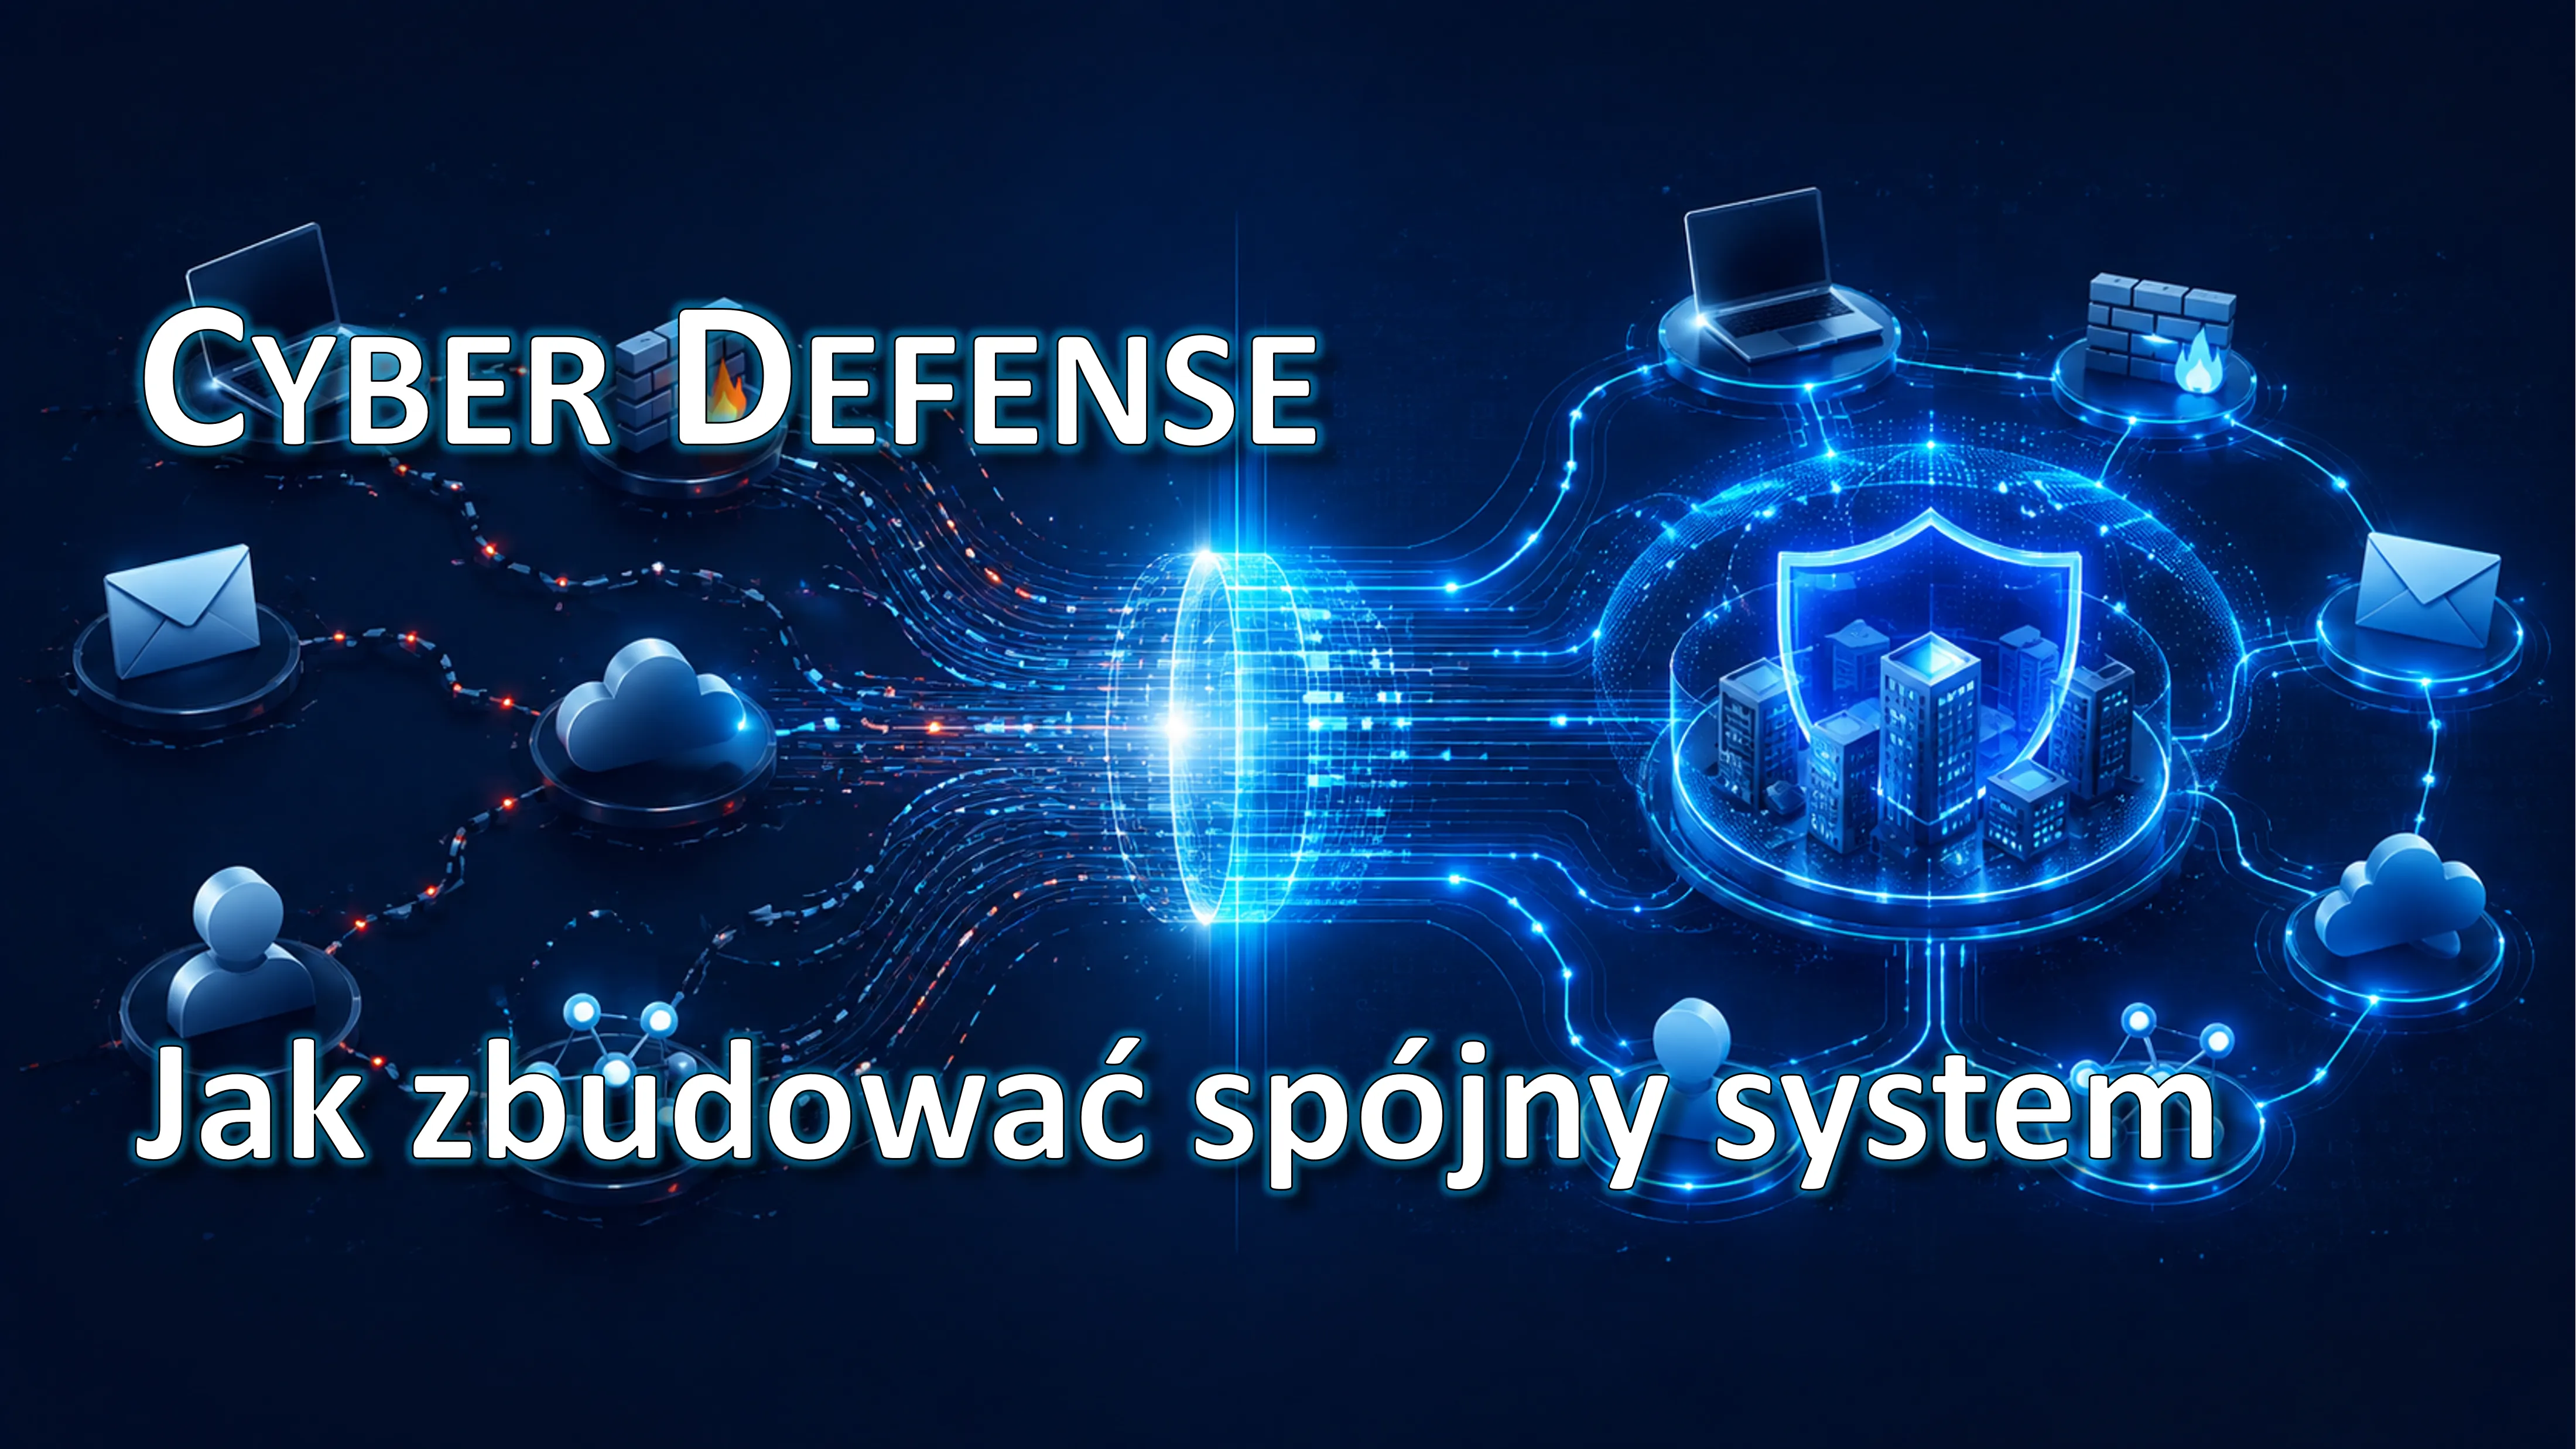
Moje spojrzenie na to, dlaczego kolejny produkt security nie zawsze oznacza większe bezpieczeństwo — i jak przejść od zbioru narzędzi do spójnego systemu Cyber Defense.
Moje spostrzeżenia o Tamper Protection w Sophos Endpoint Protection: dlaczego celem ataku coraz częściej jest sama ochrona i jak ten mechanizm zatrzymał realny atak.
Spróbuj rozszerzyć zakres dat, zmienić produkt lub wyczyścić filtry tagów.