Sophos Managed Risk znajduje podatności. Nie naprawia ich. Cotygodniowy raport jest więc początkiem pracy, a nie jej końcem. W ostatniej części cyklu opisuję, co dokładnie dostarcza usługa, jak zamienić raporty w proces, który obroni się przed audytorem, i gdzie leżą granice usługi.
1. Co i jak często dostarcza usługa
| Wynik | Częstotliwość |
|---|---|
| Raport ze skanu zewnętrznego | co tydzień |
| Raport ze skanu wewnętrznego | co tydzień |
| Inwentaryzacja zasobów zewnętrznych | co tydzień |
| Alert o krytycznej ekspozycji (sprawa + e-mail) | na bieżąco |
| Przegląd bazowy | jednorazowo, ok. 30 dni po uruchomieniu |
| Przegląd z ekspertem | co kwartał |
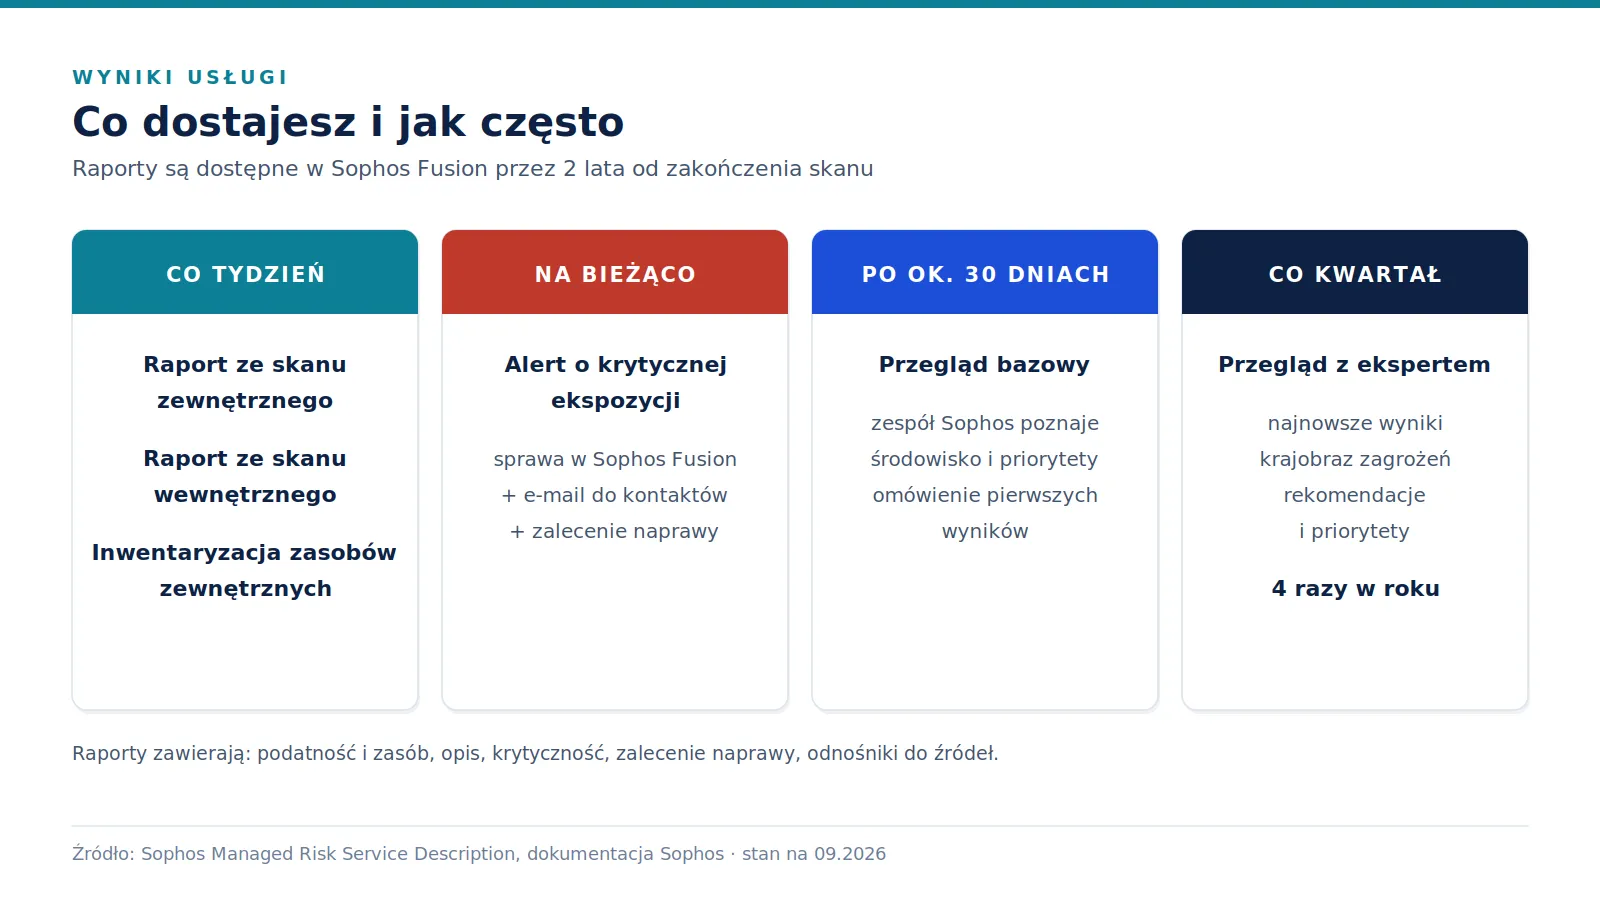
Raporty tygodniowe dają obraz bieżący. Alerty obsługują sytuacje pilne. Przeglądy z zespołem Sophos służą do rozmowy o priorytetach — i są dobrym momentem, żeby zapytać o wyniki, których znaczenie jest niejasne.
2. Zawartość raportu
Dla każdej wykrytej podatności raport zawiera:
- identyfikację podatności i zasobu, którego dotyczy,
- opis problemu,
- krytyczność i priorytet,
- zalecenie naprawy,
- odnośniki do źródeł.
Raporty są dostępne w Sophos Fusion przez dwa lata od zakończenia skanu. To wystarcza do bieżącej pracy, ale nie pokrywa pełnego cyklu audytowego podmiotu kluczowego (trzy lata). Raporty warto regularnie archiwizować we własnym repozytorium dokumentacji SZBI.
3. Kto co robi — macierz RACI
Podział odpowiedzialności najlepiej zapisać wprost. Poniższa macierz wynika z opisu usługi (Service Description) i z zasady, że odpowiedzialność za obowiązki z UKSC ponosi organ zarządzający. Oznaczenia: R — wykonuje, A — odpowiada za wynik, C — konsultuje, I — jest informowany.
| Czynność | Sophos Managed Risk | Organizacja / partner |
|---|---|---|
| Wykrywanie zasobów i skanowanie | R / A | C |
| Priorytetyzacja podatności | R | C |
| Alert o krytycznej ekspozycji | R / A | I |
| Przypisanie zadań naprawczych | — | R / A |
| Instalacja poprawek / środki kompensujące | C (zalecenia) | R / A |
| Akceptacja ryzyka rezydualnego | — | R / A (organ zarządzający) |
| Weryfikacja poprawki (skan na żądanie) | R | A |
| Archiwizacja dowodów dla SZBI i audytu | — | R / A |
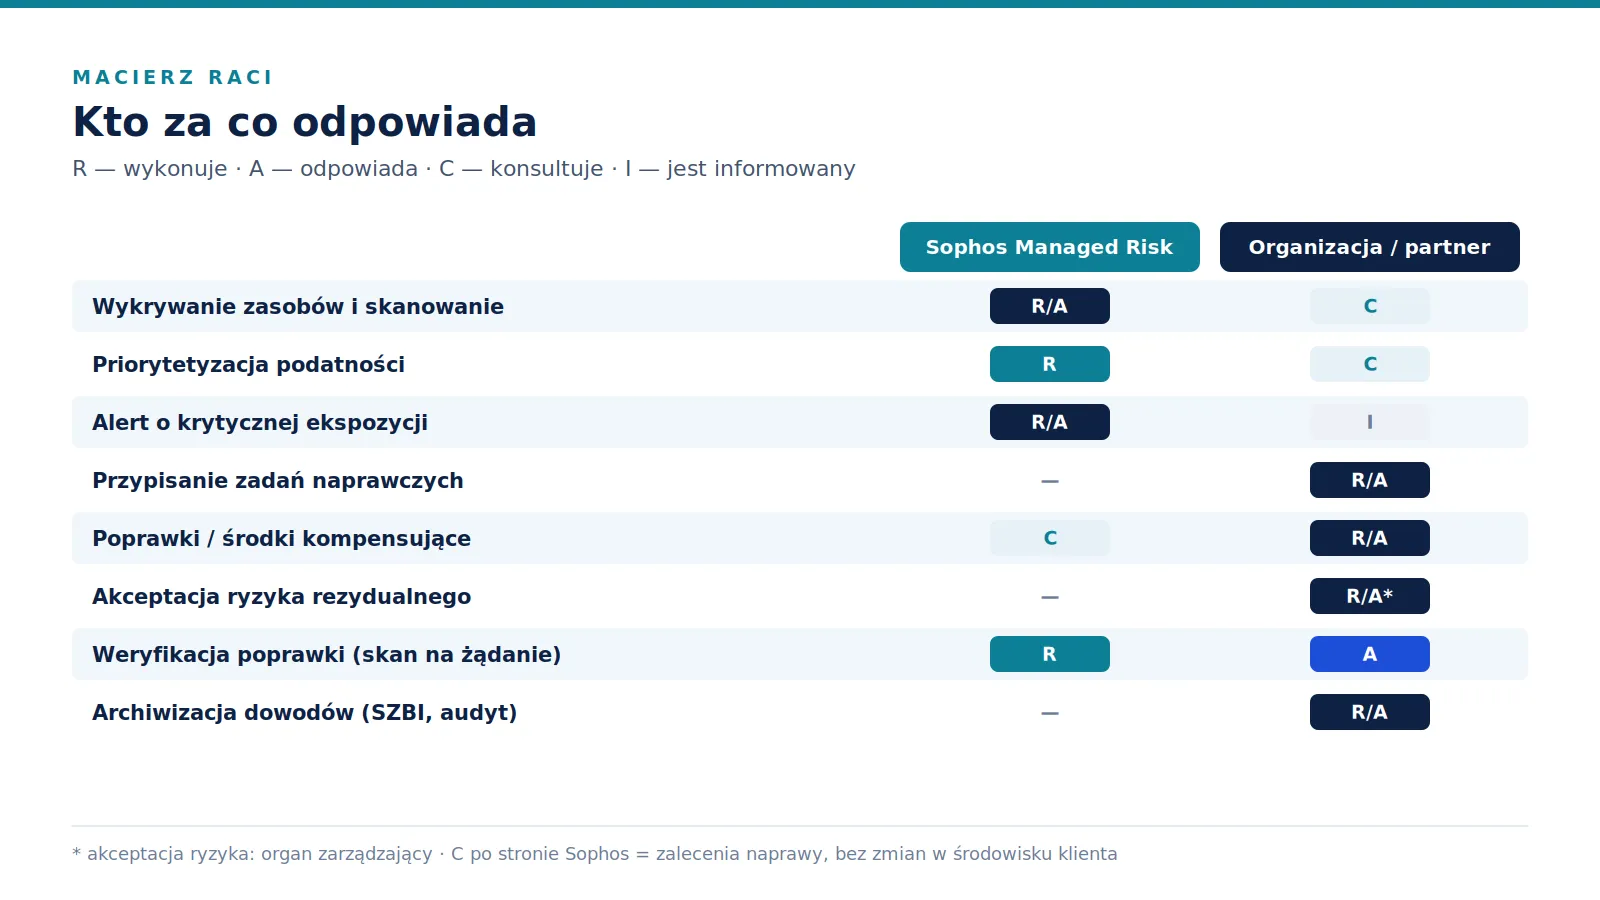
Dwa wiersze wymagają komentarza.
Akceptacja ryzyka rezydualnego zawsze należy do organizacji. Nie każdą podatność da się naprawić od razu — czasem system jest nieaktualizowalny, czasem poprawka wymaga okna serwisowego za trzy miesiące. Decyzja o tolerowaniu ryzyka musi być podjęta świadomie, przez osobę do tego uprawnioną, i zapisana.
Weryfikacja poprawki to wspólna praca. Skan wykonuje Sophos, ale to organizacja decyduje, kiedy go zlecić, i odpowiada za zamknięcie zadania.
4. Proces obsługi raportu tygodniowego
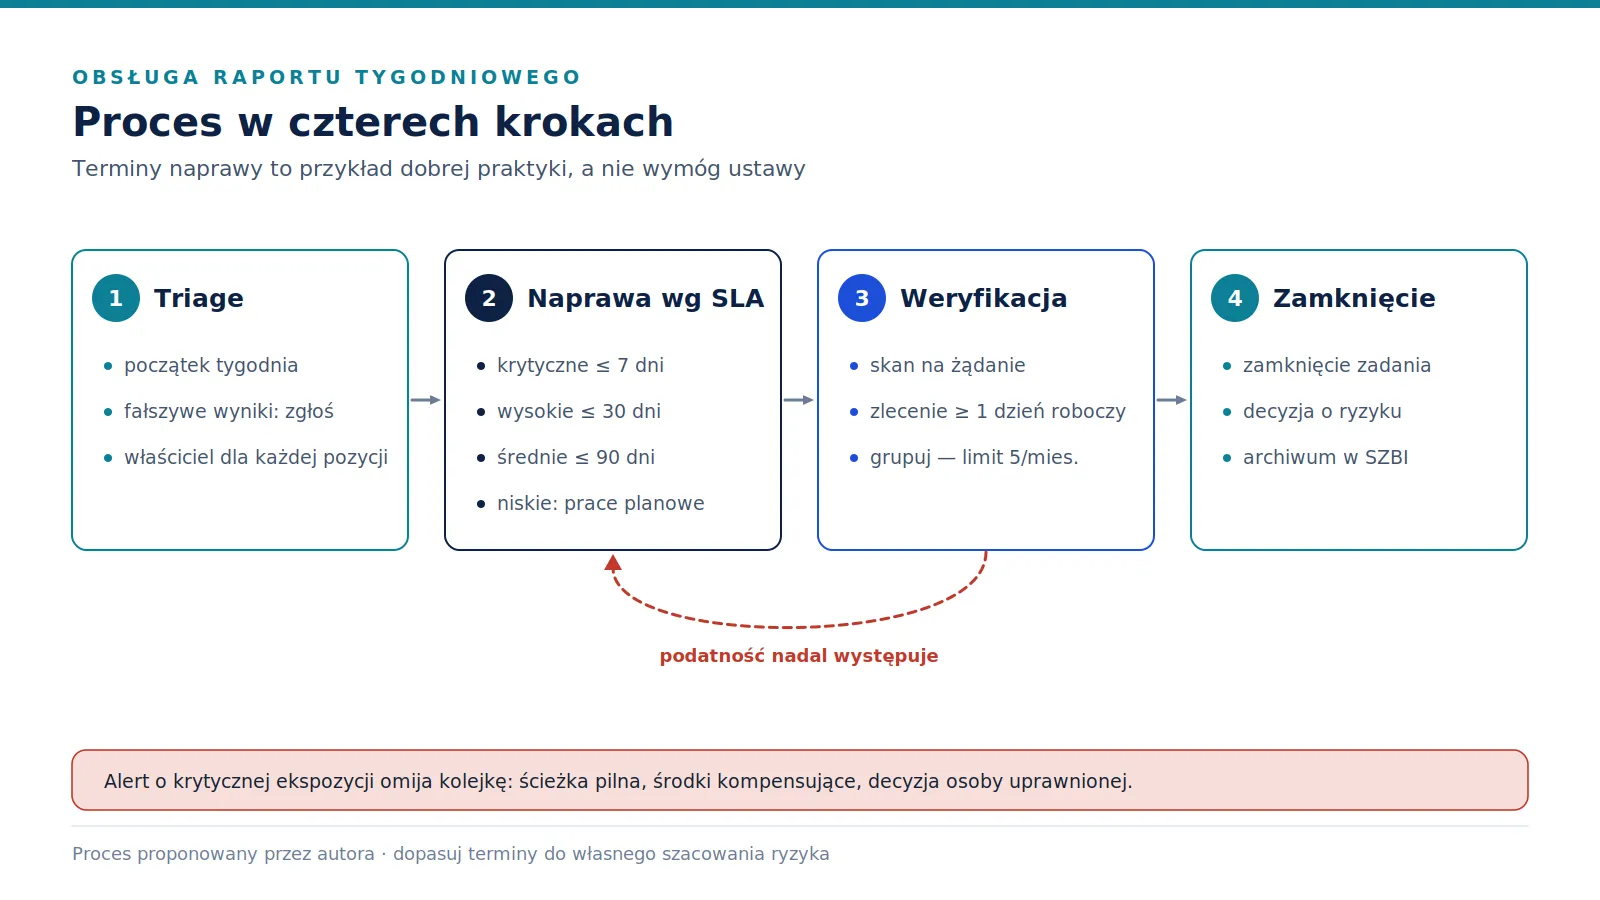
Poniżej propozycja procesu, który sprawdza się w praktyce. Terminy naprawy są przykładem dobrej praktyki, a nie wymogiem ustawy — każda organizacja powinna je ustalić w oparciu o własne szacowanie ryzyka.
Krok 1 — triage (początek tygodnia)
- przegląd nowych pozycji w raporcie,
- odrzucenie fałszywych wyników i zgłoszenie ich zespołowi Sophos,
- przypisanie właściciela każdej pozycji.
Krok 2 — naprawa według SLA
- krytyczne: do 7 dni,
- wysokie: do 30 dni,
- średnie: do 90 dni,
- niskie: w cyklu planowych prac.
Alert o krytycznej ekspozycji omija kolejkę i trafia do ścieżki pilnej.
Krok 3 — weryfikacja
Po wdrożeniu poprawki zlecenie skanu na żądanie (co najmniej dzień roboczy wcześniej). Przy limicie pięciu skanów miesięcznie poprawki warto grupować i weryfikować zbiorczo. Mniej pilne pozycje można sprawdzić w kolejnym skanie harmonogramowym.
Krok 4 — zamknięcie i archiwizacja
- zamknięcie zadania po potwierdzeniu w skanie,
- decyzja o akceptacji ryzyka dla pozycji, których nie da się naprawić,
- zapis raportu i decyzji w dokumentacji SZBI.
Rejestr podatności — minimalny zestaw pól
Raport z konsoli nie zastępuje rejestru prowadzonego przez organizację. Wystarczy prosty arkusz lub system zgłoszeń z polami:
| Pole | Po co |
|---|---|
| identyfikator podatności i zasób | powiązanie z raportem i rejestrem aktywów |
| data wykrycia i priorytet | liczenie terminu naprawy |
| właściciel | jasna odpowiedzialność |
| termin i status | kontrola dotrzymania SLA |
| data weryfikacji i numer skanu | dowód skuteczności naprawy |
| decyzja o akceptacji ryzyka (kto, kiedy, do kiedy) | udokumentowany wyjątek |
Metryki dla organu zarządzającego
Organ zarządzający odpowiada za wykonanie obowiązków, więc powinien regularnie dostawać informację o stanie podatności. Kilka metryk wystarcza:
- liczba otwartych podatności krytycznych i wysokich oraz trend w czasie,
- odsetek pozycji naprawionych w terminie,
- średni czas naprawy w każdej kategorii,
- liczba aktywnych wyjątków (zaakceptowanych ryzyk) i terminy ich przeglądu,
- zmiany w liczbie zasobów zewnętrznych — nowe zasoby to nowa powierzchnia ataku.
Zestawienie raz w miesiącu i omówienie raz na kwartał — najlepiej po przeglądzie z zespołem Sophos — tworzy spójny ślad decyzyjny dla SZBI.
Scenariusz: alert w piątek po południu
Tak może wyglądać obsługa alertu o krytycznej ekspozycji:
- Sophos publikuje nową podatność w popularnym urządzeniu brzegowym i uruchamia skan ad-hoc.
- Skan potwierdza, że podatna wersja działa u klienta i jest dostępna z Internetu. Zespół Managed Risk zakłada sprawę i wysyła e-mail do kontaktów.
- Dyżurny administrator ocenia sytuację. Poprawka producenta jest dostępna, ale wymaga restartu urządzenia.
- Osoba uprawniona decyduje: natychmiastowe ograniczenie dostępu do panelu zarządzania jako środek kompensujący, instalacja poprawki w oknie serwisowym w sobotę.
- W poniedziałek administrator zleca skan na żądanie. Wynik potwierdza naprawę, sprawa zostaje zamknięta, a decyzje trafiają do rejestru.
Kluczowe są kroki 3 i 4. Bez aktualnej listy kontaktów, dyżuru i osoby uprawnionej do decyzji alert zostanie odczytany w poniedziałek rano.
5. Ograniczenia usługi
Uczciwy obraz wymaga wskazania, czego usługa nie robi:
- Brak naprawy po stronie Sophos. Zespół wskazuje, co i jak naprawić, ale nie wprowadza zmian w środowisku klienta.
- Brak gwarancji kompletności. Service Description wprost zastrzega, że skany nie dają pełnego i dokładnego obrazu wszystkich luk. Możliwe są fałszywe wyniki pozytywne i negatywne.
- Brak monitoringu ciągłego. Skan raz w tygodniu nie zastępuje detekcji i reakcji — tę rolę pełni Sophos MDR lub Sophos MDR Plus.
- Zakres tylko w limitach. Zasoby poza zadeklarowanymi domenami, adresami i zakresami nie są skanowane.
Przy przekazywaniu raportów podmiotom trzecim — np. audytorowi zewnętrznemu — warto sprawdzić warunki korzystania z usługi. Pamiętaj też o niezależności audytora z art. 15 ust. 2a: partner, który obsługuje Managed Risk i wdraża u klienta środki z art. 8, nie powinien być jego audytorem.
6. Co dostajesz „w pakiecie”
Kilka elementów usługi łatwo przeoczyć przy porównywaniu ofert:
- IASM bez dopłaty — skanowanie wewnętrzne dodane w 2025 r. bez zmiany ceny,
- 5 skanów na żądanie miesięcznie do weryfikacji poprawek,
- skany ad-hoc przy nowych, groźnych podatnościach — bez zlecenia,
- przegląd bazowy i przeglądy kwartalne z zespołem Sophos,
- dwa lata historii raportów w konsoli,
- współpraca z zespołem Sophos MDR przy nowych zagrożeniach,
- priorytetyzacja wspierana przez AI, oparta na prawdopodobieństwie wykorzystania,
- brak osobnej konsoli i licencji skanera — do utrzymania zostaje tylko maszyna wirtualna.
7. Zamknięcie cyklu
Sophos Managed Risk dobrze wpisuje się w SZBI budowany pod nowelizację UKSC. Dostarcza dane do szacowania ryzyka, wspiera zarządzanie aktywami, zapewnia regularne informacje o podatnościach i zostawia ślad, który można pokazać audytorowi.
Proces, decyzje i naprawa pozostają jednak po stronie organizacji. Usługa zdejmuje z zespołu IT dużą część powtarzalnej pracy, ale nie zdejmuje odpowiedzialności.
Jeśli zaczynasz lekturę od tego miejsca, wróć do części 1, gdzie zestawiam obowiązki z art. 8 z zakresem usługi. Szerszy kontekst regulacyjny opisuję w artykule „Od zgodności regulacyjnej do skoordynowanej cyberobrony”.
Źródła
- Sophos Managed Risk — Service Description (rev. 12.06.2025)
- Sophos Managed Risk — strona usługi
- Dokumentacja Sophos — Managed Risk
- Dokumentacja Sophos — Managed Risk: skany wewnętrzne
- Sophos — komunikat o Internal Attack Surface Management (07.2025)
- Legal Geek — art. 8 UKSC, 14 obszarów SZBI
- Legal Geek — audyt bezpieczeństwa z art. 15 UKSC
Podstawą merytoryczną są publiczne materiały Sophos (Service Description, dokumentacja Sophos Fusion, solution brief i brochure) oraz omówienia nowelizacji UKSC. Artykuł nie stanowi porady prawnej. Parametry usługi odpowiadają stanowi dokumentacji na wrzesień 2026 r.